


Sicherheitsstrategien: Fokus auf Angriffs-Ketten
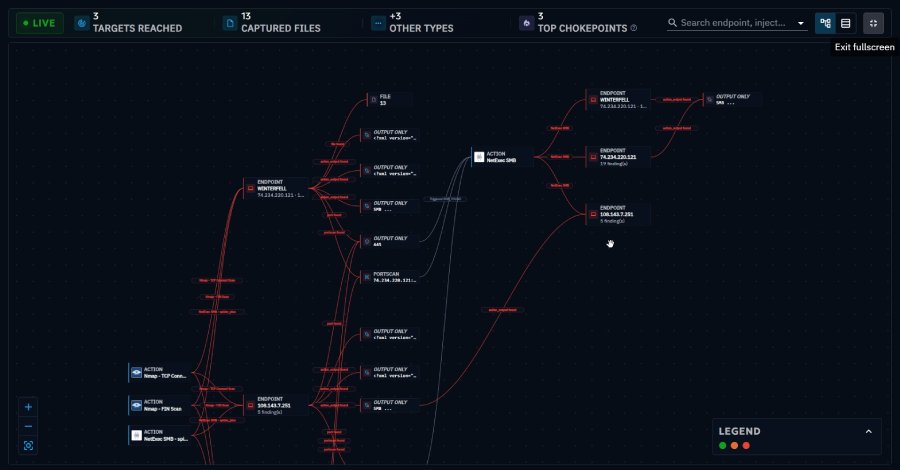
IT-Sicherheitsteams haben in den letzten Jahren erhebliche Fortschritte gemacht, um ihre Systeme gegen potenzielle Bedrohungen zu testen. Die gängige Praxis umfasst die Überprüfung, ob ein Endpoint Detection and Response (EDR)-Agent bestimmte Payloads erkennen kann oder ob eine Organisation bei Phishing-Simulationen versagt. In reiferen Unternehmen erfolgt diese Art von Testen kontinuierlich, anstatt als einmalige Übung. Ein zentrales Problem dieser Herangehensweise ist, dass sie oft nur die Angriffsflächen betrachtet, ohne die zugrunde liegenden Angriffs-Ketten zu analysieren. Angriffs-Ketten sind die spezifischen Schritte, die ein Angreifer unternimmt, um ein Ziel zu erreichen.
Diese Ketten können mehrere Techniken und Taktiken umfassen, die in einer bestimmten Reihenfolge ausgeführt werden, um ein Sicherheitsziel zu erreichen. Die Fokussierung auf einzelne Techniken kann dazu führen, dass Sicherheitsmaßnahmen nicht die gesamte Bedrohungslage abdecken. Ein Beispiel hierfür ist, dass ein Unternehmen möglicherweise erfolgreich gegen eine bestimmte Phishing-Technik getestet wird, jedoch nicht erkennt, dass diese Technik Teil einer größeren Kette ist, die zu einem schwerwiegenden Sicherheitsvorfall führen könnte. Um die Effektivität von Sicherheitsstrategien zu erhöhen, sollten Unternehmen ihre Tests so anpassen, dass sie die gesamte Angriffs-Kette berücksichtigen. Dies erfordert eine tiefere Analyse der verschiedenen Phasen eines Angriffs, von der initialen Kompromittierung bis hin zur Ausführung von schädlichem Code.
Sicherheitsanalysten müssen in der Lage sein, die Verbindungen zwischen den einzelnen Techniken zu erkennen und zu verstehen, wie sie zusammenwirken. Ein weiterer Aspekt ist die Notwendigkeit, Sicherheitslösungen zu implementieren, die in der Lage sind, Angriffe in Echtzeit zu erkennen und darauf zu reagieren. Dies bedeutet, dass Unternehmen nicht nur auf bekannte Bedrohungen reagieren sollten, sondern auch in der Lage sein müssen, unbekannte Angriffe zu identifizieren, die möglicherweise neue Techniken verwenden. Hierbei spielen maschinelles Lernen und KI eine entscheidende Rolle, da sie Muster in großen Datenmengen erkennen können. Die Implementierung von Sicherheitslösungen, die auf Angriffs-Ketten fokussiert sind, kann auch die Schulung von Mitarbeitern umfassen.
Sicherheitsbewusstseinstrainings sollten nicht nur auf spezifische Bedrohungen abzielen, sondern auch auf die verschiedenen Phasen eines Angriffs und wie Mitarbeiter in jeder Phase reagieren können. Dies kann dazu beitragen, die Wahrscheinlichkeit zu verringern, dass ein Angriff erfolgreich ist. Einige Unternehmen haben bereits begonnen, ihre Sicherheitsstrategien zu überarbeiten, um diesen neuen Ansatz zu integrieren. Diese Unternehmen berichten von einer verbesserten Fähigkeit, Angriffe zu erkennen und darauf zu reagieren, was zu einer insgesamt stärkeren Sicherheitslage führt. Die Anpassung der Sicherheitsstrategien an die Realität der Angriffs-Ketten ist entscheidend, um den sich ständig weiterentwickelnden Bedrohungen im Cyberraum zu begegnen.
Die Notwendigkeit, sich auf Angriffs-Ketten zu konzentrieren, wird durch die zunehmende Komplexität von Cyberangriffen unterstrichen. Laut einer Studie von Cybersecurity Ventures wird erwartet, dass die Kosten für Cyberkriminalität bis 2025 auf über 10 Billionen US-Dollar pro Jahr steigen werden. Diese Zahl verdeutlicht die Dringlichkeit, effektive Sicherheitsstrategien zu entwickeln, die über die bloße Abwehr einzelner Angriffsflächen hinausgehen. Die Diskussion über die Notwendigkeit, Angriffs-Ketten zu analysieren, wird auch von führenden Sicherheitsexperten unterstützt. Ein Experte betont: "Die Betrachtung von Angriffs-Ketten ermöglicht es uns, proaktiver zu sein und nicht nur auf Angriffe zu reagieren, sondern sie bereits im Vorfeld zu verhindern." Diese proaktive Herangehensweise könnte entscheidend sein, um Unternehmen vor den finanziellen und reputativen Schäden zu schützen, die durch Cyberangriffe entstehen können.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!