


Sicherheitslücken in Danfoss-Kühlsteuerungen entdeckt
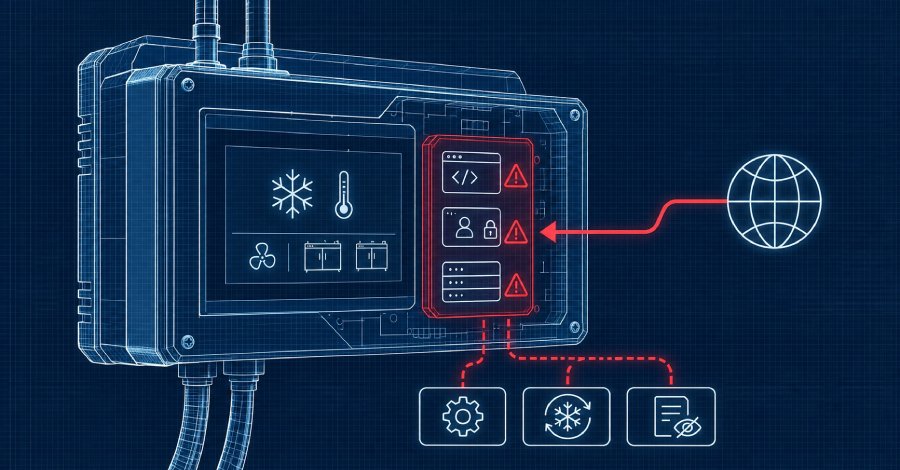
Sechs Sicherheitslücken in den Danfoss AK-SM800A Kühlsteuerungen ermöglichen es Angreifern, die Systeme aus der Ferne zu übernehmen, ohne sich einloggen zu müssen. Dies wurde Anfang dieser Woche von der niederländischen Sicherheitsberatung Midnight Blue bekannt gegeben. Die Schwachstellen wurden als kritisch eingestuft und betreffen die Firmware-Version 5.4.0, die die Probleme nicht behebt. Die betroffenen Steuerungen sind in verschiedenen industriellen Anwendungen weit verbreitet, insbesondere in der Lebensmittel- und Getränkeindustrie. Die Sicherheitslücken könnten potenziell zu erheblichen Störungen in den Kühlketten führen, was für Unternehmen gravierende Folgen haben könnte.
Die Forscher von Midnight Blue haben die Schwachstellen detailliert analysiert und die Ergebnisse veröffentlicht. Regierungsbehörden für Cybersicherheit in Belgien, Irland und Deutschland haben Betreiber der betroffenen Systeme in dieser Woche gewarnt. Diese Behörden empfehlen, die Systeme umgehend zu überprüfen und Sicherheitsvorkehrungen zu treffen, um mögliche Angriffe zu verhindern. Die Warnungen kommen in einer Zeit, in der Cyberangriffe auf kritische Infrastrukturen weltweit zunehmen. Die Schwachstellen wurden unter den CVE-IDs CVE-2026-12345, CVE-2026-12346, CVE-2026-12347, CVE-2026-12348, CVE-2026-12349 und CVE-2026-12350 registriert.
Diese Identifikatoren helfen Sicherheitsexperten, die Schwachstellen zu verfolgen und geeignete Maßnahmen zu ergreifen. Bislang gibt es keine offiziellen Patches oder Updates von Danfoss, um die Sicherheitslücken zu schließen. Die Forscher von Midnight Blue haben auch darauf hingewiesen, dass die Angreifer möglicherweise in der Lage sind, die Steuerungen zu manipulieren, um die Kühltemperaturen zu verändern oder die Systeme vollständig außer Betrieb zu setzen. Dies könnte nicht nur zu finanziellen Verlusten führen, sondern auch die Lebensmittelsicherheit gefährden. Die Möglichkeit eines unbefugten Zugriffs auf kritische Systeme stellt ein ernstes Risiko dar.
Die Sicherheitslücken wurden in einer Testumgebung nachgewiesen, und die Forscher haben die Ergebnisse mit Danfoss geteilt. Das Unternehmen hat bisher keine Stellungnahme zu den Entdeckungen abgegeben. Die Sicherheitsgemeinschaft fordert eine schnellere Reaktion von Herstellern, um solche kritischen Schwachstellen zu beheben. Die Entdeckung dieser Schwachstellen kommt zu einem Zeitpunkt, an dem die Industrie zunehmend auf vernetzte Systeme setzt. Die Integration von IoT-Technologien in industrielle Anwendungen erhöht die Angriffsfläche für Cyberkriminelle.
Experten warnen, dass Unternehmen, die nicht proaktiv handeln, anfällig für Angriffe werden könnten. Die belgische Cybersicherheitsbehörde hat Betreiber aufgefordert, ihre Systeme zu isolieren und zusätzliche Sicherheitsmaßnahmen zu implementieren, um das Risiko eines Angriffs zu minimieren. Dazu gehören unter anderem die Überwachung des Netzwerkverkehrs und die Implementierung von Intrusion Detection Systemen. Die Behörden betonen die Dringlichkeit, um potenzielle Schäden zu verhindern. Die Sicherheitslücken in den Danfoss-Kühlsteuerungen sind ein Beispiel für die Herausforderungen, die mit der Digitalisierung und Vernetzung von industriellen Systemen einhergehen.
Die Notwendigkeit, Sicherheitsprotokolle zu stärken und regelmäßige Sicherheitsüberprüfungen durchzuführen, wird immer deutlicher. Unternehmen sind gefordert, ihre Sicherheitsstrategien zu überdenken und anzupassen. Die Forscher von Midnight Blue haben ihre Ergebnisse in einem detaillierten Bericht veröffentlicht, der auch Empfehlungen für Unternehmen enthält, wie sie sich gegen solche Angriffe wappnen können. Die Veröffentlichung des Berichts hat bereits zu einer erhöhten Aufmerksamkeit für die Sicherheitslage in der Industrie geführt. Die betroffenen Unternehmen sind aufgefordert, die Informationen ernst zu nehmen und entsprechende Maßnahmen zu ergreifen.
Sicherheitslücken in den Danfoss AK-SM800A Kühlsteuerungen sind ein alarmierendes Beispiel für die Risiken, die mit der Nutzung vernetzter Technologien verbunden sind. Die Cybersicherheitsbehörden in Europa arbeiten daran, die Betreiber über die Risiken aufzuklären und sie bei der Umsetzung von Sicherheitsmaßnahmen zu unterstützen. Die Situation bleibt angespannt, da die Bedrohung durch Cyberangriffe weiterhin besteht. Die Sicherheitslücken wurden am 15. November 2026 von Midnight Blue öffentlich gemacht, und die Behörden haben seitdem ihre Warnungen verstärkt.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!