


N-able warnt vor Sicherheitslücken in N-central
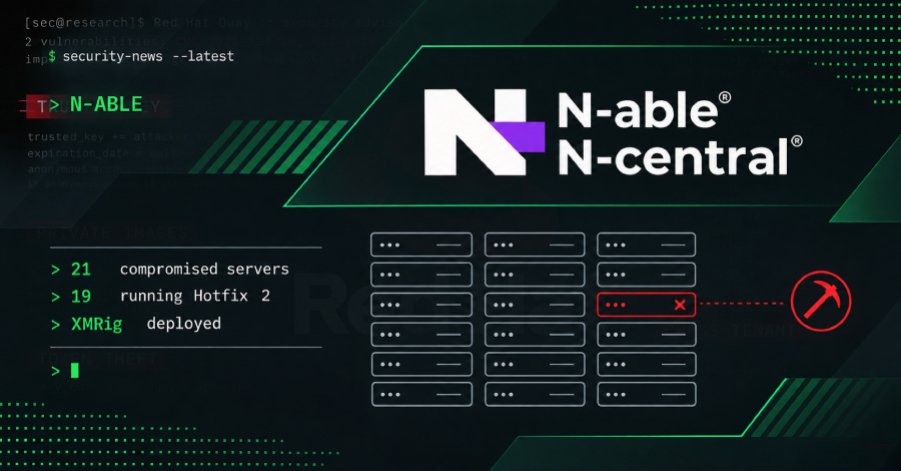
N-able hat am Donnerstag bekannt gegeben, dass eine neue Reihe von Sicherheitslücken, die als 4EverAble2Shell und Agent2Shell verfolgt werden, entdeckt wurde. Diese Schwachstellen betreffen insgesamt 21 Server, darunter 19, die mit Hotfix 2 betrieben werden. In Reaktion auf die öffentliche Bekanntgabe dieser Sicherheitsprobleme hat das Unternehmen zusätzliche Vorsichtsmaßnahmen ergriffen. In einem Update erklärte N-able, dass bestimmte Funktionen und Integrationen von N-central eingeschränkt werden. Diese Maßnahmen könnten einige Funktionalitäten beeinträchtigen, jedoch sei es notwendig, um die Sicherheit der Systeme während der Behebung der Schwachstellen zu gewährleisten.
Die genauen Details zu den betroffenen Funktionen wurden nicht veröffentlicht. Die Sicherheitslücken ermöglichen es Angreifern, potenziell auf die betroffenen Server zuzugreifen und diese zu kompromittieren. N-able hat betont, dass die Sicherheit der Kunden höchste Priorität hat und dass das Unternehmen aktiv an der Behebung der Probleme arbeitet. Die betroffenen Server sind Teil eines größeren Netzwerks, das von verschiedenen Unternehmen genutzt wird. Die Schwachstellen wurden von Sicherheitsexperten entdeckt und umgehend an N-able gemeldet.
Das Unternehmen hat daraufhin ein Team von Fachleuten zusammengestellt, um die Sicherheitslücken zu analysieren und geeignete Maßnahmen zur Behebung zu entwickeln. Die genaue Anzahl der betroffenen Kunden wurde nicht bekannt gegeben. Um die Auswirkungen der Sicherheitslücken zu minimieren, hat N-able empfohlen, dass alle Kunden ihre Systeme umgehend überprüfen und sicherstellen, dass sie die neuesten Sicherheitsupdates installiert haben. Das Unternehmen plant, in den kommenden Tagen weitere Informationen zur Verfügung zu stellen, um den Kunden bei der Sicherstellung ihrer Systeme zu helfen. Die Sicherheitslücken 4EverAble2Shell und Agent2Shell sind Teil einer wachsenden Liste von Schwachstellen, die in den letzten Monaten in verschiedenen Softwarelösungen entdeckt wurden.
Experten warnen, dass solche Sicherheitsprobleme zunehmend häufig auftreten und Unternehmen dazu anregen sollten, ihre Sicherheitsprotokolle zu überprüfen und zu aktualisieren. N-able hat sich verpflichtet, die betroffenen Kunden regelmäßig über den Fortschritt der Behebung der Sicherheitslücken zu informieren. Das Unternehmen plant, in den nächsten Wochen ein umfassendes Update bereitzustellen, das die Details der durchgeführten Maßnahmen und die nächsten Schritte erläutert. Die Sicherheitslücken wurden in der Fachwelt bereits als ernsthafte Bedrohung eingestuft. Experten raten Unternehmen, proaktive Maßnahmen zu ergreifen, um ihre Systeme zu schützen und potenzielle Angriffe zu verhindern.
Die genaue technische Analyse der Schwachstellen wird derzeit durchgeführt, um die Risiken besser einschätzen zu können. Die Entdeckung dieser Sicherheitslücken kommt zu einem Zeitpunkt, an dem Cyberangriffe auf Unternehmen weltweit zunehmen. Laut einer aktuellen Studie haben 70 % der Unternehmen in den letzten 12 Monaten einen Anstieg von Cyberangriffen verzeichnet. N-able hat betont, dass die Sicherheit der Systeme und Daten der Kunden oberste Priorität hat und dass alle notwendigen Schritte unternommen werden, um diese zu schützen. Die Sicherheitslücken 4EverAble2Shell und Agent2Shell sind ein weiteres Beispiel für die Herausforderungen, mit denen Unternehmen im Bereich der Cybersicherheit konfrontiert sind.
N-able hat angekündigt, dass es weiterhin eng mit Sicherheitsexperten zusammenarbeiten wird, um die Integrität seiner Produkte zu gewährleisten und zukünftige Sicherheitsprobleme zu vermeiden. Die betroffenen Server werden derzeit überwacht, um sicherzustellen, dass keine unbefugten Zugriffe stattfinden. N-able hat die Kunden aufgefordert, verdächtige Aktivitäten umgehend zu melden, um schnell reagieren zu können. Die Sicherheitslücken wurden am 15. November 2026 öffentlich bekannt gegeben.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!