


Malicious npm Packages Target WhatsApp Users
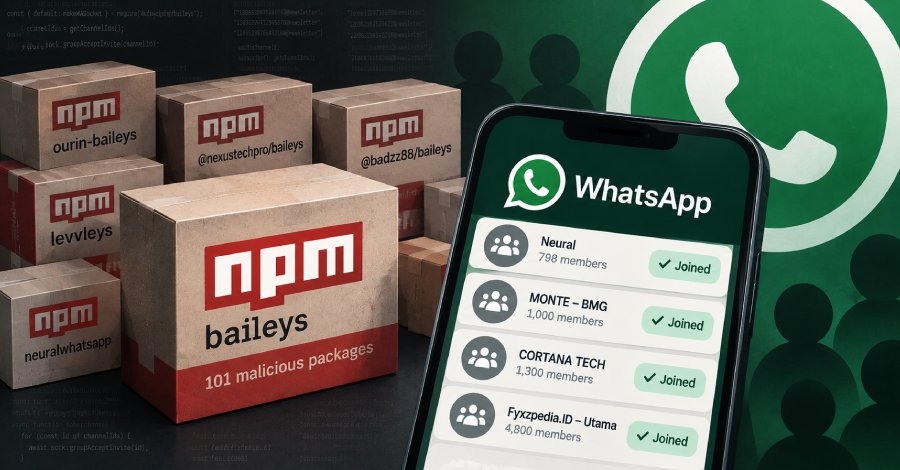
Cybersecurity-Forscher haben eine Gruppe von 101 bösartigen npm-Paketen identifiziert, die Entwickler in eine WhatsApp-Gruppenabonnements-Kampagne namens PhantomSub verwickeln. Diese Pakete nutzen das Baileys Open-Source-Projekt von WhatsApp, um Opfer ohne deren Zustimmung zu Gruppen hinzuzufügen. Die Entdeckung wurde von den Forschern Nir Zadok, Moshe Siman Tov Bustan und Vitalii Chepurko von OX Security veröffentlicht. Die bösartigen Pakete sind so konzipiert, dass sie die WhatsApp-API missbrauchen, um die Benutzer in Gruppen zu integrieren, die sie nicht selbst erstellt haben. Dies geschieht durch die Manipulation von Funktionen innerhalb des Baileys-Projekts, das ursprünglich für die Entwicklung von WhatsApp-Bots gedacht ist.
Die Forscher warnen, dass diese Technik nicht nur die Privatsphäre der Benutzer gefährdet, sondern auch die Integrität der Plattform selbst. Die betroffenen npm-Pakete wurden in verschiedenen Projekten verwendet, was die Verbreitung des Problems verstärkt. Entwickler, die diese Pakete in ihren Anwendungen integriert haben, könnten unwissentlich Teil dieser Kampagne geworden sein. Die Sicherheitsforscher empfehlen, alle npm-Pakete regelmäßig auf bösartige Aktivitäten zu überprüfen und verdächtige Pakete sofort zu entfernen. Die PhantomSub-Kampagne ist nicht die erste ihrer Art, die die Sicherheitsgemeinschaft alarmiert.
Ähnliche Vorfälle wurden in der Vergangenheit dokumentiert, wobei bösartige Pakete in beliebten Repositories auftauchten. Die Forscher betonen die Notwendigkeit, die Sicherheitspraktiken in der Softwareentwicklung zu verbessern, um solche Angriffe zu verhindern. OX Security hat eine detaillierte Analyse der betroffenen Pakete veröffentlicht, die Entwicklern helfen soll, die Risiken besser zu verstehen. Die Analyse umfasst auch technische Details zu den spezifischen Funktionen, die von den bösartigen Paketen verwendet werden, um die Benutzer zu manipulieren. Entwickler werden aufgefordert, die von ihnen verwendeten Pakete zu überprüfen und sicherzustellen, dass sie aus vertrauenswürdigen Quellen stammen.
Die Sicherheitslage im Bereich der Softwareentwicklung bleibt angespannt, da immer mehr Angreifer versuchen, Schwachstellen in beliebten Tools auszunutzen. Die Forscher raten dazu, Sicherheitsupdates regelmäßig zu installieren und bewährte Methoden zur Softwareentwicklung zu befolgen. Ein proaktiver Ansatz kann dazu beitragen, die Risiken zu minimieren und die Sicherheit der Anwendungen zu gewährleisten. Die Entdeckung dieser bösartigen Pakete hat auch die Aufmerksamkeit von Plattformbetreibern auf sich gezogen. npm, als eines der größten Repositories für JavaScript-Pakete, hat Maßnahmen ergriffen, um die Sicherheit seiner Plattform zu erhöhen.
Dazu gehören regelmäßige Sicherheitsüberprüfungen und die Implementierung von Mechanismen zur Erkennung und Entfernung bösartiger Pakete. Die Forscher von OX Security haben auch darauf hingewiesen, dass die Community eine wichtige Rolle bei der Bekämpfung solcher Bedrohungen spielt. Entwickler sollten sich aktiv an der Meldung von verdächtigen Aktivitäten beteiligen und Informationen über bösartige Pakete austauschen. Eine informierte und engagierte Community kann dazu beitragen, die Sicherheit im Software-Ökosystem zu verbessern.
Die Sicherheitsforschung wird weiterhin eine entscheidende Rolle bei der Identifizierung und Bekämpfung von Bedrohungen spielen. Die Forscher von OX Security haben angekündigt, ihre Arbeit fortzusetzen und weitere Analysen durchzuführen, um die Auswirkungen solcher Angriffe besser zu verstehen. Die nächste Veröffentlichung ist für den 15. Oktober 2026 geplant.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!