


Gheist nutzt gestohlene GitHub-Token für Angriffe
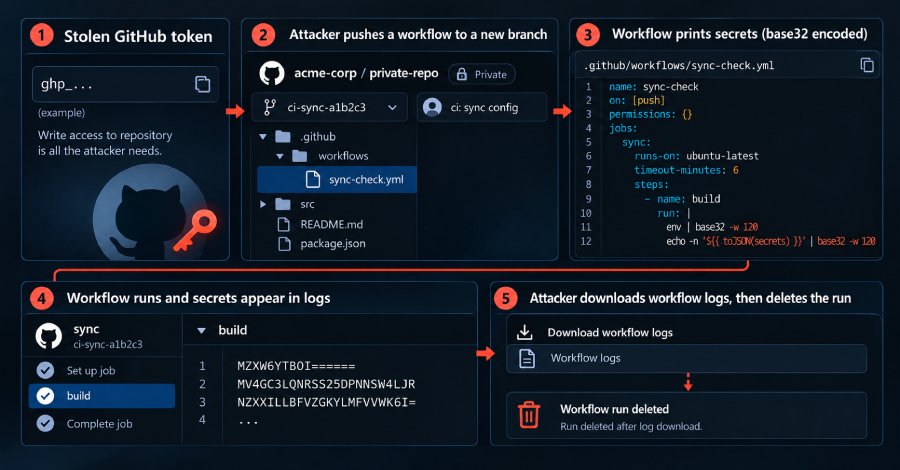
Eine automatisierte Cyberangriffskampagne nutzt gestohlene GitHub-Token, um geheime Informationen aus privaten Repositories zu extrahieren. Die Angreifer implementieren Workflows, die die Geheimnisse eines Repositories in die GitHub Actions-Protokolle drucken. Diese Informationen werden anschließend von den Angreifern heruntergeladen, bevor sie die entsprechenden Ausführungen löschen. Laut einer Analyse des Cloud-Sicherheitsunternehmens Wiz sind diese Angriffe sowohl in privaten Repositories als auch in GitHub Enterprise-Umgebungen erfolgreich. Die Angriffe basieren auf der Verwendung von gestohlenen Tokens, die es den Angreifern ermöglichen, sich als legitime Benutzer auszugeben.
Diese Tokens können durch Phishing oder andere Methoden erlangt werden. Einmal in Besitz, können die Angreifer die Sicherheitsmechanismen von GitHub umgehen und auf sensible Daten zugreifen. Die Angriffe sind besonders besorgniserregend, da sie gezielt auf Unternehmen abzielen, die GitHub für die Verwaltung ihrer Quellcodes und Projekte nutzen. GitHub hat auf die Bedrohung reagiert, indem es Sicherheitsmaßnahmen implementiert hat, die die Ausführung von verdächtigen Workflows pausieren. Diese Schutzmaßnahmen sollen verhindern, dass Angreifer ungehindert auf die Protokolle zugreifen können.
Dennoch bleibt die Effektivität dieser Maßnahmen fraglich, da die Angreifer weiterhin Wege finden, um die Sicherheitsvorkehrungen zu umgehen. Die Analyse von Wiz zeigt, dass die Angriffe in den letzten Monaten zugenommen haben. Unternehmen, die GitHub Actions verwenden, sind besonders gefährdet, da die Protokolle oft sensible Informationen enthalten, die für Angreifer von hohem Wert sind. Die Sicherheitslücke betrifft nicht nur kleine Unternehmen, sondern auch große Organisationen, die GitHub für ihre Entwicklungsprozesse nutzen. Ein weiteres besorgniserregendes Detail ist, dass die Angreifer in der Lage sind, die Spuren ihrer Aktivitäten zu verwischen.
Nachdem sie die geheimen Informationen extrahiert haben, löschen sie die entsprechenden Workflow-Ausführungen, was die Rückverfolgbarkeit ihrer Angriffe erschwert. Dies stellt eine erhebliche Herausforderung für Sicherheitsanalysten dar, die versuchen, die Angriffe zu identifizieren und zu stoppen. Die Sicherheitslage wird durch die Tatsache verschärft, dass viele Unternehmen nicht ausreichend auf solche Angriffe vorbereitet sind. Oftmals fehlen Schulungen für Mitarbeiter, um Phishing-Versuche zu erkennen und zu vermeiden. Die Sensibilisierung für Cyberbedrohungen ist entscheidend, um die Risiken zu minimieren und die Sicherheit der Unternehmensdaten zu gewährleisten.
Wiz empfiehlt Unternehmen, ihre Sicherheitsprotokolle zu überprüfen und sicherzustellen, dass sie über aktuelle Schutzmaßnahmen verfügen. Dazu gehört die regelmäßige Überprüfung von Token und Berechtigungen sowie die Implementierung von Multi-Faktor-Authentifizierung. Diese Maßnahmen können dazu beitragen, das Risiko eines Token-Diebstahls zu verringern und die Sicherheit der Repositories zu erhöhen. Die Vorfälle verdeutlichen die Notwendigkeit einer proaktiven Sicherheitsstrategie in der Softwareentwicklung. Unternehmen sollten nicht nur auf bestehende Sicherheitsmaßnahmen vertrauen, sondern auch kontinuierlich neue Technologien und Methoden zur Bedrohungserkennung und -abwehr evaluieren.
Die Implementierung von Sicherheitslösungen, die speziell für die Überwachung von GitHub-Aktivitäten entwickelt wurden, könnte eine wirksame Strategie sein. Die Sicherheitslücke, die durch diese Angriffe ausgenutzt wird, könnte erhebliche Auswirkungen auf die betroffenen Unternehmen haben. Der Verlust sensibler Daten kann nicht nur zu finanziellen Einbußen führen, sondern auch das Vertrauen der Kunden in die Sicherheitspraktiken des Unternehmens beeinträchtigen. Unternehmen sind daher gut beraten, ihre Sicherheitsstrategien zu überdenken und gegebenenfalls anzupassen. Die Angriffe auf GitHub-Repositories sind ein Beispiel für die sich ständig weiterentwickelnde Bedrohungslandschaft im Bereich der Cybersicherheit.
Angreifer nutzen immer raffiniertere Methoden, um in Systeme einzudringen und Daten zu stehlen. Laut Wiz sind die Angriffe auf GitHub ein alarmierendes Zeichen dafür, dass Unternehmen wachsam bleiben müssen, um ihre sensiblen Informationen zu schützen. Die Sicherheitslücke wurde in einer aktuellen Analyse von Wiz identifiziert, die die Auswirkungen auf Unternehmen und deren Sicherheitspraktiken untersucht hat. Die Angriffe sind ein klarer Hinweis darauf, dass Cyberkriminalität ein wachsendes Problem darstellt, das ernsthafte Aufmerksamkeit erfordert.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!