


Asos untersucht mutmaßlichen Hackerangriff
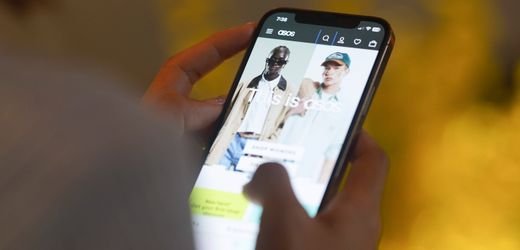
Das britische Unternehmen Asos hat einen mutmaßlichen Hackerangriff auf sein App-System gemeldet. In einer Benachrichtigung an die Kunden wurde darauf hingewiesen, dass Hacker möglicherweise Zugriff auf persönliche Daten erhalten haben. Die genaue Art der kompromittierten Daten ist derzeit noch unklar. Asos hat umgehend Maßnahmen ergriffen, um den Vorfall zu untersuchen. Das Unternehmen arbeitet mit externen Sicherheitsexperten zusammen, um die Quelle des Angriffs zu identifizieren und die Sicherheit seiner Systeme zu überprüfen.
Die Ermittlungen sind bereits im Gange, um festzustellen, ob und in welchem Umfang Daten entwendet wurden. Die Benachrichtigung an die Kunden war alarmierend, da sie darauf hinwies, dass die Daten „vollständig kompromittiert“ sein könnten. Dies könnte bedeuten, dass sensible Informationen wie Namen, Adressen und möglicherweise auch Zahlungsdaten betroffen sind. Asos hat jedoch noch keine spezifischen Details zu den betroffenen Daten veröffentlicht. Das Unternehmen hat seine Kunden aufgefordert, wachsam zu sein und ihre Konten auf verdächtige Aktivitäten zu überprüfen.
Asos empfiehlt, Passwörter zu ändern und sicherzustellen, dass keine unautorisierten Transaktionen stattfinden. Diese Vorsichtsmaßnahmen sind Teil der Reaktion auf den mutmaßlichen Angriff. Die Sicherheitslage bei Online-Händlern ist in den letzten Jahren zunehmend kritisch geworden. Cyberangriffe auf E-Commerce-Plattformen haben zugenommen, was zu einem erhöhten Fokus auf IT-Sicherheit in der Branche geführt hat. Asos ist nicht das erste Unternehmen, das mit einem solchen Vorfall konfrontiert wird, und die Branche steht unter Druck, ihre Sicherheitsprotokolle zu verbessern.
Analysten warnen, dass solche Angriffe nicht nur das Vertrauen der Kunden beeinträchtigen, sondern auch erhebliche finanzielle Folgen für die betroffenen Unternehmen haben können. Die Kosten für die Wiederherstellung der Sicherheit und die möglichen rechtlichen Konsequenzen können erheblich sein. Asos wird voraussichtlich auch rechtliche Schritte prüfen, um die Auswirkungen des Vorfalls zu minimieren. Die britische Datenschutzbehörde hat bereits Interesse an dem Vorfall bekundet und könnte eine Untersuchung einleiten, um festzustellen, ob Asos alle erforderlichen Sicherheitsmaßnahmen eingehalten hat. Die Einhaltung der Datenschutz-Grundverordnung (DSGVO) ist für Unternehmen von entscheidender Bedeutung, insbesondere wenn es um den Schutz von Kundendaten geht.
Asos hat angekündigt, die Öffentlichkeit über die Fortschritte der Untersuchung auf dem Laufenden zu halten. Das Unternehmen plant, regelmäßig Updates zu veröffentlichen, um Transparenz zu gewährleisten und das Vertrauen der Kunden zurückzugewinnen. Die nächsten Schritte in der Untersuchung werden entscheidend sein, um die Auswirkungen des Angriffs zu bewerten. Die Sicherheitslücke, die zu diesem Vorfall geführt hat, könnte möglicherweise auch andere Unternehmen betreffen. Experten raten dazu, dass alle Online-Händler ihre Sicherheitsmaßnahmen überprüfen und gegebenenfalls anpassen sollten, um ähnliche Angriffe in der Zukunft zu verhindern.
Die Bedrohung durch Cyberkriminalität bleibt ein zentrales Anliegen für die gesamte Branche. Asos hat noch kein offizielles Datum für den Abschluss der Untersuchung bekannt gegeben. Die Kunden werden jedoch gebeten, ihre Konten regelmäßig zu überprüfen und verdächtige Aktivitäten sofort zu melden. Die Situation bleibt angespannt, während das Unternehmen weiterhin an der Aufklärung des Vorfalls arbeitet. „Wir nehmen die Sicherheit unserer Kunden sehr ernst und arbeiten intensiv daran, die Situation zu klären“, erklärte ein Unternehmenssprecher. Weitere Informationen werden in den kommenden Tagen erwartet.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!