


Zwei kritische RCE-Schwachstellen in KSMBD entdeckt
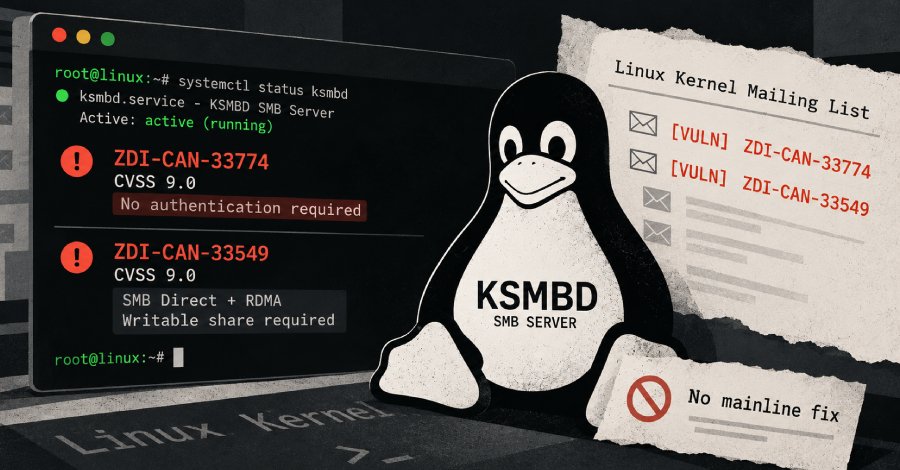
Linux-Server, die den KSMBD, den integrierten SMB-Server des Kernels, verwenden, sind von zwei neu entdeckten Schwachstellen betroffen. Diese Schwachstellen, die von Trend Micro's Zero Day Initiative als CVSS 9.0 eingestuft wurden, ermöglichen eine Remote-Code-Ausführung (RCE). Die Sicherheitslücken wurden in öffentlichen Mailinglisten bekannt gegeben, bevor ein Patch im Hauptkernel bereitgestellt werden konnte. Die erste Schwachstelle, identifiziert als ZDI-CAN-33774, kann ohne vorherige Netzwerkauthentifizierung ausgenutzt werden. Dies bedeutet, dass Angreifer potenziell sofortigen Zugriff auf betroffene Systeme erlangen können, was die Dringlichkeit eines Patches erhöht.
Die zweite Schwachstelle, ZDI-CAN-33549, erfordert die Verwendung des SMB Direct-Transports und eine RDMA-fähige Netzwerkumgebung, was die Angriffsfläche jedoch nicht wesentlich verringert. Die Entdeckung dieser Schwachstellen hat in der IT-Sicherheitsgemeinschaft Besorgnis ausgelöst. Experten warnen, dass die Kombination aus hoher CVSS-Bewertung und der Möglichkeit, die erste Schwachstelle ohne Authentifizierung auszunutzen, ein erhebliches Risiko für Unternehmen darstellt, die KSMBD in ihren Infrastrukturen einsetzen. Bislang gibt es keinen offiziellen Fix für diese Schwachstellen im Hauptkernel. Die Sicherheitslücken wurden in einer Zeit veröffentlicht, in der viele Unternehmen auf Linux-basierte Server setzen, um ihre Daten zu verwalten und zu speichern.
Verwendung von KSMBD ist in vielen modernen Linux-Distributionen weit verbreitet, was die potenzielle Anzahl der betroffenen Systeme erheblich erhöht. Sicherheitsforscher raten dazu, die Nutzung von KSMBD zu überprüfen und gegebenenfalls alternative Lösungen in Betracht zu ziehen. Die Zero Day Initiative hat in der Vergangenheit wiederholt auf die Bedeutung von zeitnahen Sicherheitsupdates hingewiesen. Die Entdeckung dieser Schwachstellen könnte die Diskussion über die Notwendigkeit beschleunigen, Sicherheitsupdates schneller zu implementieren. Unternehmen, die auf KSMBD angewiesen sind, sollten ihre Sicherheitsrichtlinien überprüfen und sicherstellen, dass sie über geeignete Maßnahmen zur Risikominderung verfügen.
Die Veröffentlichung der Schwachstellen hat auch die Aufmerksamkeit von Entwicklern und Systemadministratoren auf sich gezogen, die möglicherweise ihre Systeme anpassen müssen, um die Risiken zu minimieren. Die Notwendigkeit, Sicherheitslücken schnell zu identifizieren und zu beheben, wird als entscheidend angesehen, um die Integrität von IT-Infrastrukturen zu gewährleisten. Die Sicherheitslücken wurden in den letzten Tagen in verschiedenen Foren und sozialen Medien diskutiert, wobei viele Experten ihre Besorgnis über die potenziellen Auswirkungen auf Unternehmen äußerten. Die Diskussionen konzentrieren sich auf die Notwendigkeit, proaktive Maßnahmen zu ergreifen, um die Systeme vor möglichen Angriffen zu schützen. Die Zero Day Initiative hat betont, dass die Entdeckung dieser Schwachstellen nicht nur ein technisches Problem darstellt, sondern auch eine Herausforderung für die gesamte Branche ist.
Notwendigkeit, Sicherheitslücken schnell zu beheben und die Kommunikation zwischen Entwicklern und Nutzern zu verbessern, wird als entscheidend angesehen, um die Sicherheit von Linux-Servern zu gewährleisten. Die Sicherheitslücken ZDI-CAN-33774 und ZDI-CAN-33549 sind ein weiteres Beispiel für die Herausforderungen, mit denen die IT-Sicherheitsgemeinschaft konfrontiert ist. Die Entdeckung solcher Schwachstellen erfordert eine schnelle Reaktion und eine enge Zusammenarbeit zwischen Entwicklern, Sicherheitsforschern und Unternehmen, um die Risiken zu minimieren. Die genaue Anzahl der betroffenen Systeme ist derzeit unbekannt. Die Sicherheitslücken wurden am 23. Oktober 2026 öffentlich gemacht, und die Diskussion über mögliche Lösungen und Patches hat bereits begonnen.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!