


Zugangsschlüssel-Diebstahl führt zu Sicherheitsvorfall bei Anthropic
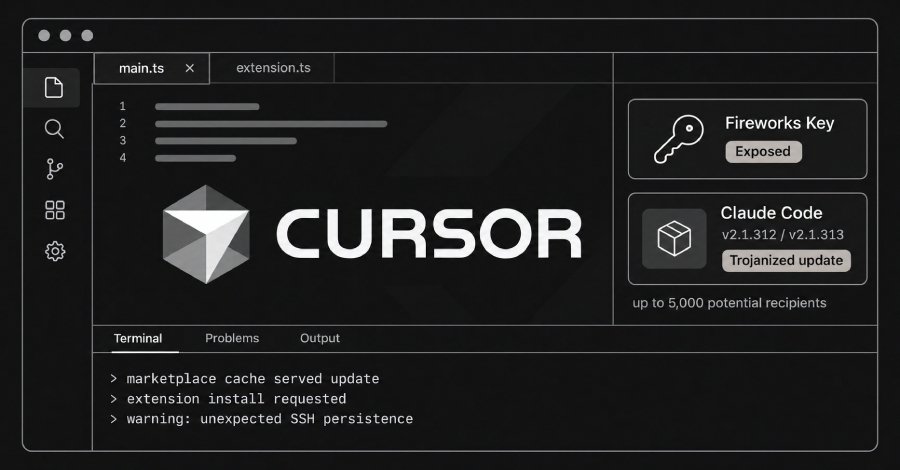
Die Kompromittierung der offiziellen Claude Code-Erweiterung von Anthropic auf dem Cursor-Marktplatz wurde durch den Diebstahl eines Zugangsschlüssels verursacht. Dieser Schlüssel war infolge eines Sicherheitsvorfalls bei Fireworks AI offengelegt worden. Cursor gab am Freitag bekannt, dass ein Angreifer den Zugangsschlüssel, der ursprünglich für Fireworks ausgestellt wurde, erlangte und damit Daten aus einer schreibgeschützten Quelle kopierte. Der Vorfall wirft Fragen zur Sicherheit von Zugangsschlüsseln und deren Verwaltung auf. Cursor erklärte, dass der Schlüssel durch Fireworks exponiert wurde, was die Angreifer in die Lage versetzte, auf sensible Daten zuzugreifen.
genaue Art der Daten, die kopiert wurden, wurde von Cursor nicht spezifiziert, jedoch ist die potenzielle Auswirkung auf die Nutzer von Claude Code erheblich. Fireworks AI hat sich bisher nicht öffentlich zu dem Vorfall geäußert. Die Sicherheitslücke, die zur Offenlegung des Zugangsschlüssels führte, könnte auch andere Dienste betreffen, die auf Fireworks AI angewiesen sind. Experten warnen, dass solche Vorfälle die Vertrauenswürdigkeit von Drittanbieter-Plattformen untergraben können. Die Claude Code-Erweiterung wird von Entwicklern genutzt, um auf die KI-Funktionen von Anthropic zuzugreifen.
Die Kompromittierung könnte dazu führen, dass Entwickler ihre Projekte überdenken müssen, insbesondere wenn sie auf die Integrität der verwendeten Tools angewiesen sind. Cursor hat angekündigt, Maßnahmen zu ergreifen, um die Sicherheit seiner Plattform zu erhöhen und ähnliche Vorfälle in Zukunft zu verhindern. Die Sicherheitsgemeinschaft hat auf den Vorfall reagiert, indem sie die Wichtigkeit der sicheren Verwaltung von Zugangsschlüsseln betont hat. Experten empfehlen, Zugangsschlüssel regelmäßig zu rotieren und sicherzustellen, dass sie nicht in öffentlich zugänglichen Repositories gespeichert werden. Die Verwendung von Umgebungsvariablen zur Speicherung sensibler Informationen wird ebenfalls als Best Practice hervorgehoben.
Vorfälle bei Fireworks AI und Cursor sind nicht die ersten ihrer Art in der Tech-Branche. In den letzten Jahren gab es mehrere ähnliche Sicherheitsvorfälle, die durch die Offenlegung von Zugangsschlüsseln oder anderen sensiblen Informationen verursacht wurden. Diese Vorfälle haben zu einem verstärkten Fokus auf Sicherheitsprotokolle und -richtlinien in Unternehmen geführt. Die Reaktion von Anthropic auf den Vorfall wird von der Branche genau beobachtet. Die Entwicklergemeinschaft erwartet klare Richtlinien und Maßnahmen zur Verbesserung der Sicherheit der Claude Code-Erweiterung.
Ein Sprecher von Cursor erklärte, dass sie mit Anthropic zusammenarbeiten, um die Auswirkungen des Vorfalls zu bewerten und die notwendigen Schritte zur Wiederherstellung des Vertrauens zu unternehmen. Die Sicherheitslücke, die zur Offenlegung des Zugangsschlüssels führte, könnte weitreichende Folgen für die Nutzer von Claude Code haben. Cursor hat angekündigt, dass sie alle betroffenen Nutzer informieren werden, um sicherzustellen, dass diese geeignete Maßnahmen ergreifen können. Die genaue Anzahl der betroffenen Nutzer wurde jedoch nicht veröffentlicht. Die Vorfälle unterstreichen die Notwendigkeit für Unternehmen, robuste Sicherheitsmaßnahmen zu implementieren und regelmäßig zu überprüfen.
Die Sicherheitslücke bei Fireworks AI könnte als Weckruf für andere Unternehmen dienen, ihre eigenen Sicherheitsprotokolle zu überprüfen und zu verbessern. Laut einer aktuellen Umfrage glauben 78 % der IT-Sicherheitsexperten, dass Unternehmen mehr in Schulungen zur sicheren Handhabung von Zugangsschlüsseln investieren sollten. Cursor plant, die Sicherheitsmaßnahmen bis Ende des Jahres 2026 zu verstärken, um ähnliche Vorfälle in Zukunft zu verhindern. Die genauen Details der neuen Sicherheitsprotokolle werden in den kommenden Wochen veröffentlicht.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!