


WorkOS erleidet Datenpanne durch ARTEX AI-Angriff
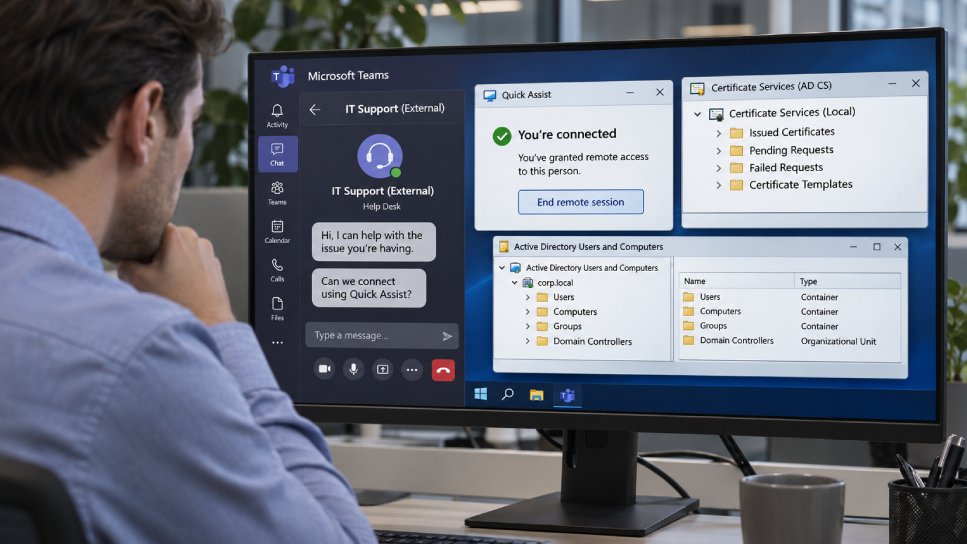
WorkOS hat einen Datenvorfall bekannt gegeben, bei dem ein Angreifer über die KI-Plattform ARTEX AI auf interne Verkaufsanwendungen zugriff. Der Vorfall führte zur Offenlegung von Geschäftskontaktdaten und Zusammenfassungen von Kundenkommunikationen. Die Sicherheitslücke wurde am 1. November 2026 entdeckt und umgehend untersucht. Nach ersten Erkenntnissen gelang es dem Angreifer, durch eine Schwachstelle in der Authentifizierung in das System einzudringen.
Die genaue Methode, die verwendet wurde, um die Sicherheitsvorkehrungen zu umgehen, ist derzeit Gegenstand einer eingehenden Untersuchung. WorkOS hat die betroffenen Kunden umgehend informiert und Maßnahmen zur Schadensbegrenzung eingeleitet. Die betroffenen Daten umfassen unter anderem Namen, E-Mail-Adressen und Telefonnummern von Geschäftspartnern. WorkOS hat betont, dass keine sensiblen Finanzdaten oder Passwörter kompromittiert wurden. Dennoch könnte der Vorfall das Vertrauen der Kunden in die Plattform beeinträchtigen.
In Reaktion auf den Vorfall hat WorkOS seine Sicherheitsprotokolle überprüft und verstärkt. Das Unternehmen plant, zusätzliche Sicherheitsmaßnahmen zu implementieren, um zukünftige Angriffe zu verhindern. Dazu gehört die Einführung von mehrstufigen Authentifizierungsprozessen und regelmäßigen Sicherheitsüberprüfungen. Die ARTEX AI-Plattform, die für den Angriff genutzt wurde, ist bekannt für ihre Fähigkeit, große Datenmengen zu analysieren und Muster zu erkennen. Experten warnen, dass solche KI-gestützten Tools sowohl für legitime als auch für böswillige Zwecke eingesetzt werden können.
Die Nutzung von KI in Cyberangriffen könnte in Zukunft zunehmen, was die Notwendigkeit verstärkt, Sicherheitsmaßnahmen zu optimieren. WorkOS hat sich verpflichtet, die Transparenz gegenüber seinen Kunden zu wahren und wird regelmäßige Updates zu den Fortschritten der Untersuchung bereitstellen. Das Unternehmen hat auch externe Sicherheitsexperten hinzugezogen, um die Ursachen des Vorfalls zu ermitteln und die Sicherheitsinfrastruktur zu stärken. Die Reaktionen auf den Vorfall sind gemischt. Einige Kunden äußern Bedenken hinsichtlich der Datensicherheit, während andere die proaktive Kommunikation von WorkOS loben.
Branchenanalysten betonen, dass Unternehmen in der heutigen digitalen Landschaft besonders wachsam sein müssen, um Cyberbedrohungen zu begegnen. Die Sicherheitslücke, die zu diesem Vorfall führte, könnte auch Auswirkungen auf andere Unternehmen haben, die ähnliche Technologien nutzen. Experten raten dazu, Sicherheitsrichtlinien regelmäßig zu überprüfen und anzupassen, um den sich ständig ändernden Bedrohungen gerecht zu werden. Die genaue Anzahl der betroffenen Kunden wurde von WorkOS noch nicht veröffentlicht.
WorkOS plant, die Ergebnisse der Untersuchung bis Ende November 2026 zu veröffentlichen. Das Unternehmen hat bereits Schritte unternommen, um die Sicherheitslage zu verbessern und das Vertrauen seiner Kunden zurückzugewinnen. „Wir nehmen diesen Vorfall sehr ernst und arbeiten eng mit unseren Sicherheitsteams zusammen, um die Situation zu klären“, erklärte ein Unternehmenssprecher. „Die Sicherheit unserer Kunden hat für uns oberste Priorität.“
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!