


uCreator Android Spyware bedroht Telegram und WeChat
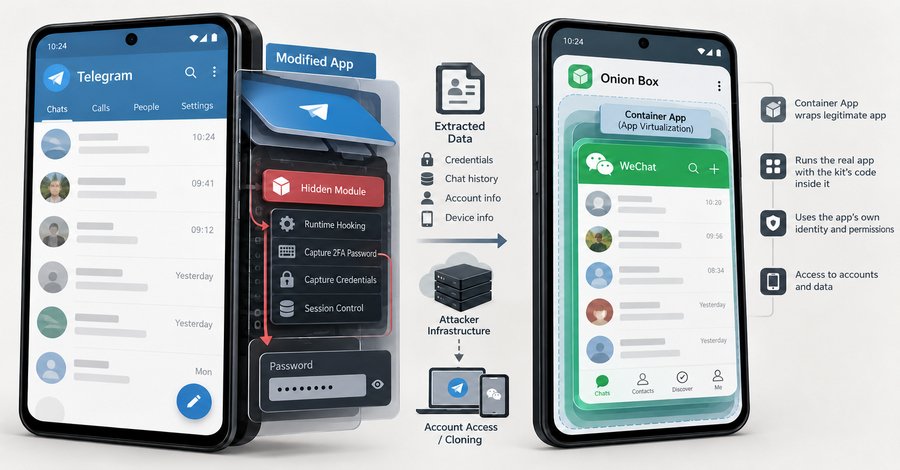
Eine neue Android-Spyware namens uCreator hat die Fähigkeit, Telegram- und WeChat-Konten zu übernehmen. Diese Malware versteckt ihren Code in modifizierten Versionen der beiden beliebten Messaging-Apps. Forscher Ovi hat herausgefunden, dass die Spyware nur bei Nutzern aktiv wird, die diese manipulierten Kopien installieren oder WeChat innerhalb einer speziellen Container-App der Entwickler ausführen. Die Verbreitung von uCreator erfolgt außerhalb der offiziellen App-Stores, was die Gefahr für Nutzer erhöht. Die Spyware nutzt eine Technik, die es ihr ermöglicht, sich als legitime App auszugeben, wodurch sie unbemerkt bleibt.
Die Nutzer sind oft nicht in der Lage, die Manipulation zu erkennen, was die Installation der Malware erleichtert. Ein besonders besorgniserregendes Merkmal von uCreator ist die Fähigkeit, Telegram 2FA-Passwörter zu stehlen. Diese Funktion könnte es Angreifern ermöglichen, auf Konten zuzugreifen, die durch die Zwei-Faktor-Authentifizierung geschützt sind. Die Sicherheitsforschung zeigt, dass solche Angriffe zunehmend ausgeklügelt werden, was die Notwendigkeit für verbesserte Sicherheitsmaßnahmen unterstreicht. Die Telegram-Komponente von uCreator weist Ähnlichkeiten mit der bekannten Backdoor Baohuo auf, die bereits in der Vergangenheit für Sicherheitsvorfälle verantwortlich war.
Diese Verbindung deutet darauf hin, dass die Entwickler von uCreator möglicherweise auf bestehende Schwachstellen zurückgreifen, um ihre Malware effektiver zu gestalten. Die Verwendung solcher Techniken könnte die Verbreitung und den Erfolg der Spyware weiter begünstigen. Die Sicherheitsgemeinschaft warnt vor den Gefahren, die von uCreator ausgehen. Nutzer werden aufgefordert, vorsichtig zu sein und nur offizielle Versionen von Apps herunterzuladen. Die Installation von Software aus unbekannten Quellen kann erhebliche Risiken mit sich bringen, insbesondere wenn es um persönliche Daten und Kommunikationssicherheit geht.
Die Entdeckung von uCreator ist Teil eines größeren Trends, bei dem Malware gezielt auf Messaging-Apps abzielt. Diese Plattformen sind aufgrund ihrer weit verbreiteten Nutzung und der sensiblen Informationen, die sie enthalten, besonders attraktiv für Cyberkriminelle. Die Sicherheitsforscher betonen die Notwendigkeit, die Sicherheitsprotokolle dieser Apps kontinuierlich zu überprüfen und zu verbessern. Die Bedrohung durch uCreator könnte auch Auswirkungen auf die Nutzerbasis von Telegram und WeChat haben. Wenn Nutzer das Vertrauen in die Sicherheit dieser Plattformen verlieren, könnte dies zu einem Rückgang der Nutzerzahlen führen.
Entwickler der Apps stehen vor der Herausforderung, ihre Systeme gegen solche Angriffe zu schützen und gleichzeitig das Vertrauen der Nutzer zu bewahren. Die Sicherheitslücke, die durch uCreator ausgenutzt wird, könnte auch andere Messaging-Dienste betreffen. Forscher warnen, dass ähnliche Techniken auch in anderen Anwendungen angewendet werden könnten, was die Notwendigkeit für umfassende Sicherheitsüberprüfungen in der gesamten Branche verdeutlicht. Die kontinuierliche Überwachung und Analyse von Bedrohungen ist entscheidend, um die Nutzer vor solchen Angriffen zu schützen. Die Entdeckung von uCreator und die damit verbundenen Risiken verdeutlichen die Herausforderungen, vor denen die Sicherheitsforschung steht.
Die ständige Weiterentwicklung von Malware erfordert eine proaktive Herangehensweise an die Cybersicherheit. Die Forscher arbeiten daran, neue Methoden zur Erkennung und Bekämpfung solcher Bedrohungen zu entwickeln. Die Sicherheitsforschung wird weiterhin von der Notwendigkeit geprägt sein, die Nutzer über die Risiken aufzuklären und sie zu ermutigen, sichere Praktiken zu befolgen. Die Verbreitung von Malware wie uCreator zeigt, dass Cyberkriminalität ein dynamisches und sich ständig veränderndes Feld ist, das ständige Aufmerksamkeit erfordert.
Forscher haben bereits erste Maßnahmen zur Bekämpfung dieser Bedrohung ergriffen.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!