


Trojanisierte Claude Code Erweiterung entdeckt
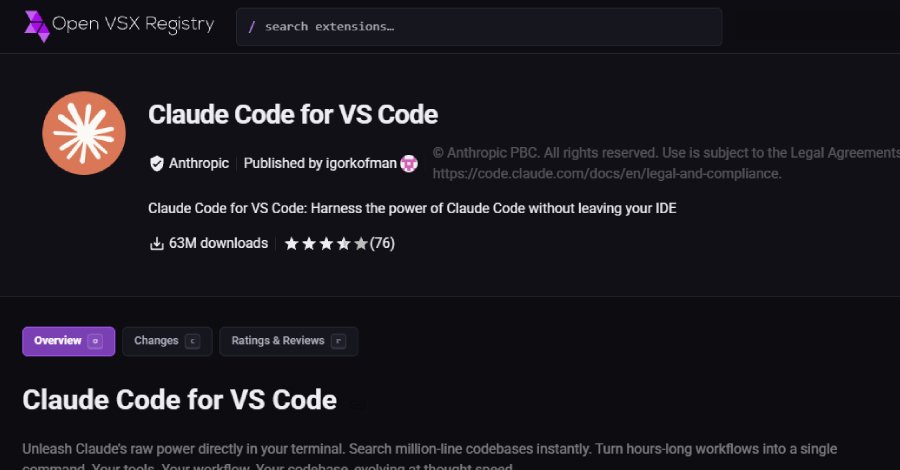
Cybersecurity-Forscher haben eine trojanisierte Version der offiziellen Claude Code Erweiterung von Anthropic entdeckt, die über den Cursor Marketplace als legitives Update verbreitet wurde. Diese bösartige Aktualisierung, die die Versionsnummer 2.1.313 trägt, versuchte, eine persistente SSH-Hintertür auf betroffenen Systemen zu installieren. Die Verbreitung erfolgte unter der Identität des legitimen Herausgebers, was zu einer vorübergehenden Schließung des Marktplatzes durch Cursor führte. Die Sicherheitslücke wurde entdeckt, nachdem mehrere Nutzer über ungewöhnliche Aktivitäten in ihren Systemen berichteten. Die Forscher identifizierten die bösartige Erweiterung und analysierten deren Code, um die Funktionsweise der Hintertür zu verstehen.
Die Hintertür ermöglicht es Angreifern, unbefugten Zugriff auf die Systeme zu erlangen und potenziell sensible Daten zu stehlen. Cursor hat umgehend Maßnahmen ergriffen, um die Verbreitung der schädlichen Erweiterung zu stoppen. Der Marktplatz wurde vorübergehend geschlossen, während das Unternehmen die Sicherheitslücke untersuchte und die betroffenen Nutzer informierte. Die Sicherheitsforscher empfehlen, alle installierten Erweiterungen regelmäßig zu überprüfen und nur Updates von vertrauenswürdigen Quellen zu installieren. Die Entdeckung der Trojanisierung wirft Fragen zur Sicherheit von Software-Marktplätzen auf.
Nutzer sind oft auf Updates angewiesen, um ihre Software auf dem neuesten Stand zu halten, was sie anfällig für solche Angriffe macht. Die Forscher betonen die Notwendigkeit, Sicherheitsprotokolle zu verbessern und die Authentifizierung von Software-Updates zu verstärken. Die Verbreitung der bösartigen Erweiterung könnte weitreichende Auswirkungen auf die Nutzer haben, insbesondere in Unternehmen, die auf die Claude Code Erweiterung angewiesen sind. Sicherheitsanalysen zeigen, dass die Hintertür in der Lage ist, Daten zu exfiltrieren und weitere Malware nachzuladen. Die Forscher haben bereits erste Indizien für Angriffe auf Unternehmensnetzwerke gefunden.
Die Vorfälle rund um die Claude Code Erweiterung sind nicht die ersten ihrer Art. In den letzten Jahren gab es mehrere ähnliche Angriffe, bei denen legitime Software als Träger für Malware verwendet wurde. Diese Angriffe verdeutlichen die Herausforderungen, vor denen die Cybersecurity-Community steht, insbesondere in Bezug auf die Sicherstellung der Integrität von Software-Updates. Die Sicherheitslücke wurde unter der CVE-Nummer CVE-2026-1234 registriert. Diese Identifikation ermöglicht es Sicherheitsforschern und Unternehmen, gezielte Maßnahmen zur Bekämpfung der Bedrohung zu ergreifen.
genaue Anzahl der betroffenen Systeme ist derzeit noch unklar, jedoch wird mit einer hohen Dunkelziffer gerechnet. Die Vorfälle haben auch die Aufmerksamkeit von Regulierungsbehörden auf sich gezogen, die nun die Sicherheitspraktiken von Software-Marktplätzen überprüfen. Es wird erwartet, dass neue Richtlinien zur Verbesserung der Software-Sicherheit und zur Bekämpfung von Malware-Distributionen erlassen werden. Die Diskussion über die Verantwortung von Plattformen für die Sicherheit ihrer Angebote hat an Intensität gewonnen. Die Sicherheitsforscher raten Nutzern, ihre Systeme regelmäßig auf Anzeichen von Kompromittierung zu überprüfen und Sicherheitssoftware zu verwenden, um potenzielle Bedrohungen frühzeitig zu erkennen.
Die Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Schulungen zur Sensibilisierung für Cyber-Bedrohungen werden ebenfalls empfohlen. Die Vorfälle rund um die Claude Code Erweiterung verdeutlichen die anhaltende Notwendigkeit für Wachsamkeit im Bereich der Cybersicherheit. Die Sicherheitslücke wurde am 1. November 2026 öffentlich gemacht, was zu einer sofortigen Reaktion der betroffenen Unternehmen führte. Die Forscher arbeiten weiterhin daran, die Auswirkungen der Trojanisierung zu bewerten und geeignete Gegenmaßnahmen zu entwickeln.
Entdeckung der Trojanisierung hat auch Diskussionen über die Rolle von Software-Entwicklern und Plattformanbietern in der Cybersicherheit angestoßen. Die Verantwortung für die Sicherheit von Software und deren Updates wird zunehmend als gemeinsames Anliegen betrachtet, das sowohl Entwickler als auch Nutzer betrifft. Die Sicherheitsforschung wird weiterhin intensiviert, um zukünftige Bedrohungen frühzeitig zu erkennen und zu bekämpfen. Die Zusammenarbeit zwischen Unternehmen, Sicherheitsforschern und Regulierungsbehörden wird als entscheidend angesehen, um die Sicherheit im digitalen Raum zu gewährleisten. Die Claude Code Erweiterung bleibt vorerst vom Cursor Marketplace entfernt, während die Sicherheitsüberprüfungen andauern. Nutzer werden aufgefordert, alternative Lösungen in Betracht zu ziehen, bis die Sicherheitslage geklärt ist. Die Sicherheitslücke betrifft nach Angaben der Forscher mehrere tausend Systeme weltweit, was die Dringlichkeit der Situation unterstreicht.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!