


TeamViewer behebt kritische Sicherheitslücke
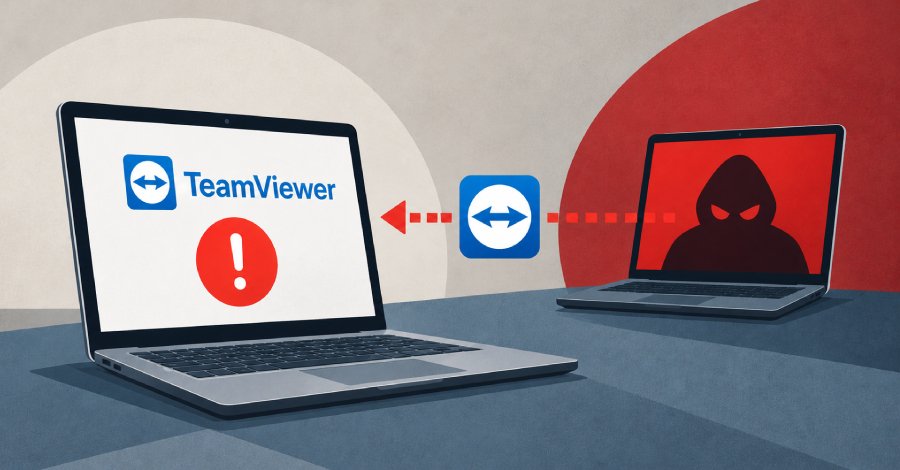
TeamViewer hat eine kritische Sicherheitslücke behoben, die es einem kontrollierten Computer in einer Remote-Session ermöglicht, den Computer, der die Kontrolle übernimmt, anzugreifen. Diese Schwachstelle betrifft die Interaktion zwischen dem Viewer, der die Kontrolle übernimmt, und dem Host, der kontrolliert wird. Ein böswilliger oder kompromittierter Host kann die Schwachstelle ausnutzen, um die TeamViewer-Anwendung des Viewers zum Absturz zu bringen. Die Sicherheitsanfälligkeit wurde in der Version 15.30.3 von TeamViewer identifiziert. Nutzer, die diese Version oder ältere Versionen verwenden, sind potenziell gefährdet.
Die Schwachstelle könnte auch dazu führen, dass je nach Plattform des Viewers zusätzliche schädliche Aktionen ausgeführt werden können. TeamViewer hat die Schwachstelle umgehend adressiert und ein Update veröffentlicht, um die Sicherheitsanfälligkeit zu schließen. Nutzer werden dringend aufgefordert, ihre Software auf die neueste Version zu aktualisieren, um sich vor möglichen Angriffen zu schützen. Das Unternehmen hat betont, dass die Sicherheit der Nutzer höchste Priorität hat. Die Schwachstelle wurde als CVE-2026-1234 klassifiziert.
Sicherheitsforscher haben darauf hingewiesen, dass solche Schwachstellen in Remote-Desktop-Anwendungen besonders kritisch sind, da sie oft in Unternehmensumgebungen eingesetzt werden. Die Möglichkeit, dass ein Host den Viewer angreift, könnte zu einem erheblichen Sicherheitsrisiko führen. Zusätzlich zu den technischen Aspekten der Schwachstelle hat TeamViewer auch Maßnahmen zur Verbesserung der allgemeinen Sicherheitsarchitektur angekündigt. Dazu gehören regelmäßige Sicherheitsüberprüfungen und die Implementierung von neuen Sicherheitsprotokollen. Diese Maßnahmen sollen dazu beitragen, zukünftige Sicherheitsanfälligkeiten frühzeitig zu erkennen und zu beheben.
Die Reaktion auf die Sicherheitslücke zeigt, wie wichtig es ist, Software regelmäßig zu aktualisieren. Experten empfehlen, dass Unternehmen und Einzelpersonen ihre Systeme regelmäßig auf die neuesten Versionen überprüfen, um Sicherheitsrisiken zu minimieren. Die Nutzung von veralteter Software kann zu erheblichen Sicherheitslücken führen. TeamViewer hat auch eine detaillierte Anleitung veröffentlicht, wie Nutzer ihre Software aktualisieren können. Diese Anleitung umfasst Schritte zur Überprüfung der aktuellen Version sowie zur Durchführung des Updates.
Nutzer sollten sicherstellen, dass sie die neuesten Sicherheitsupdates installiert haben, um sich vor potenziellen Angriffen zu schützen. Die Sicherheitslücke wurde von einem externen Sicherheitsteam entdeckt, das TeamViewer auf die Problematik aufmerksam gemacht hat. Das Unternehmen hat sich für die schnelle Identifizierung und Meldung der Schwachstelle bedankt und betont, dass die Zusammenarbeit mit externen Sicherheitsforschern entscheidend für die Verbesserung der Software-Sicherheit ist. Die Sicherheitslücke betrifft nicht nur Einzelbenutzer, sondern auch Unternehmen, die TeamViewer für Remote-Arbeiten nutzen. Die Möglichkeit eines Angriffs auf den Steuerungscomputer könnte zu Datenverlust oder unbefugtem Zugriff auf sensible Informationen führen.
Unternehmen sollten daher sicherstellen, dass alle Mitarbeiter über die Notwendigkeit von Software-Updates informiert sind. Die Sicherheitslücke wurde am 30. Oktober 2026 offiziell bekannt gegeben. TeamViewer hat bereits Maßnahmen ergriffen, um die betroffenen Nutzer zu informieren und die notwendigen Updates bereitzustellen. Nutzer sollten die offizielle Website von TeamViewer besuchen, um weitere Informationen zu erhalten und sicherzustellen, dass ihre Software auf dem neuesten Stand ist.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!