


Sicherheitsrisiko durch Browsererweiterungen für Claude
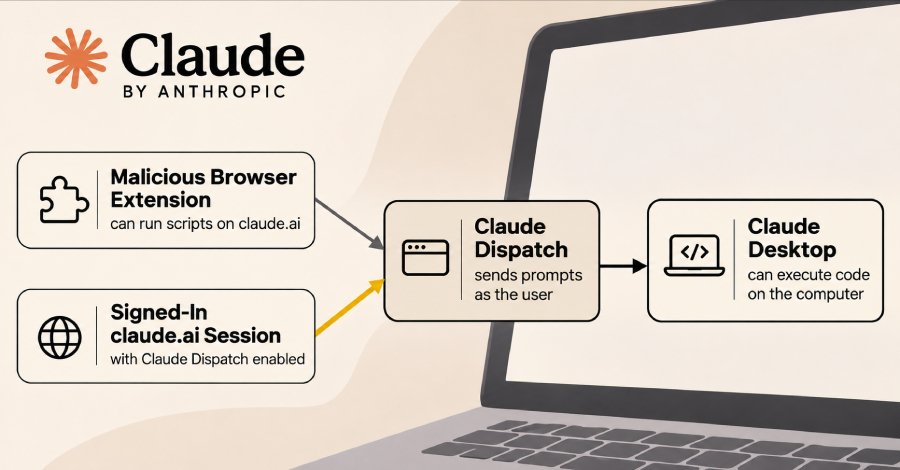
Forschungen von Forever Security haben ergeben, dass eine Sicherheitsanfälligkeit in der Browsererweiterung von Claude es Angreifern ermöglicht, schadhafte Skripte auf den Computern der Nutzer auszuführen. Diese Schwachstelle nutzt die Funktion Dispatch von Claude, die es Nutzern erlaubt, Aufgaben von ihrem Smartphone an Claude Desktop zu senden. Die Forscher haben demonstriert, dass ein Angreifer durch eine manipulierte Browsererweiterung Zugriff auf die Funktionen von Claude Desktop erhalten kann. Dies geschieht, indem die Erweiterung bösartigen Code in die Kommunikation zwischen dem Smartphone und dem Desktop einschleust. Die Sicherheitslücke könnte es Angreifern ermöglichen, auf sensible Daten zuzugreifen oder schädliche Software zu installieren.
Die Schwachstelle wurde bereits in früheren Berichten angesprochen, jedoch bleibt sie bis heute ausnutzbar. Forever Security hat darauf hingewiesen, dass die Angreifer keine besonderen Berechtigungen benötigen, um diese Attacke durchzuführen. Dies erhöht das Risiko für eine Vielzahl von Nutzern, die die Claude-Plattform verwenden. Die Forscher empfehlen, dass Nutzer ihre Browsererweiterungen regelmäßig überprüfen und nur solche installieren, die aus vertrauenswürdigen Quellen stammen. Die Verwendung von Sicherheitssoftware wird ebenfalls angeraten, um potenzielle Bedrohungen frühzeitig zu erkennen und abzuwehren.
Sicherheitslücke könnte insbesondere für Unternehmen, die Claude für geschäftliche Zwecke nutzen, gravierende Folgen haben. Die genaue Anzahl der betroffenen Nutzer ist derzeit unbekannt, jedoch könnte die Verbreitung von Claude Desktop in Kombination mit der Schwachstelle eine große Anzahl von Systemen gefährden. Forever Security hat die Schwachstelle als kritisch eingestuft und empfiehlt sofortige Maßnahmen zur Risikominderung. Claude, ein Produkt von Anthropic, hat in den letzten Jahren an Popularität gewonnen, insbesondere im Bereich der künstlichen Intelligenz. Die Dispatch-Funktion wird häufig genutzt, um die Interaktion zwischen mobilen Geräten und Desktop-Anwendungen zu erleichtern.
Die Sicherheitsanfälligkeit könnte das Vertrauen in die Plattform erheblich beeinträchtigen. Die Forscher von Forever Security haben bereits Kontakt mit den Entwicklern von Claude aufgenommen, um auf die Sicherheitsanfälligkeit aufmerksam zu machen. Bislang gibt es jedoch keine offizielle Stellungnahme oder Lösung von Anthropic. Nutzer werden aufgefordert, wachsam zu sein und ihre Systeme regelmäßig auf verdächtige Aktivitäten zu überprüfen.
Sicherheitslücke könnte auch Auswirkungen auf die zukünftige Entwicklung von Claude haben, da das Unternehmen möglicherweise zusätzliche Sicherheitsmaßnahmen implementieren muss, um das Vertrauen der Nutzer zurückzugewinnen. Die Forscher haben darauf hingewiesen, dass die Implementierung von Sicherheitsprotokollen in der Softwareentwicklung von entscheidender Bedeutung ist, um solche Schwachstellen zu vermeiden. Die Schwachstelle, die von Forever Security identifiziert wurde, könnte als CVE-2026-XXXX klassifiziert werden, sobald sie offiziell anerkannt wird. Die genaue Bezeichnung und die Details zur Schwachstelle werden voraussichtlich in den kommenden Wochen veröffentlicht.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!