


Sicherheitslücke in Parallels Desktop für Mac entdeckt
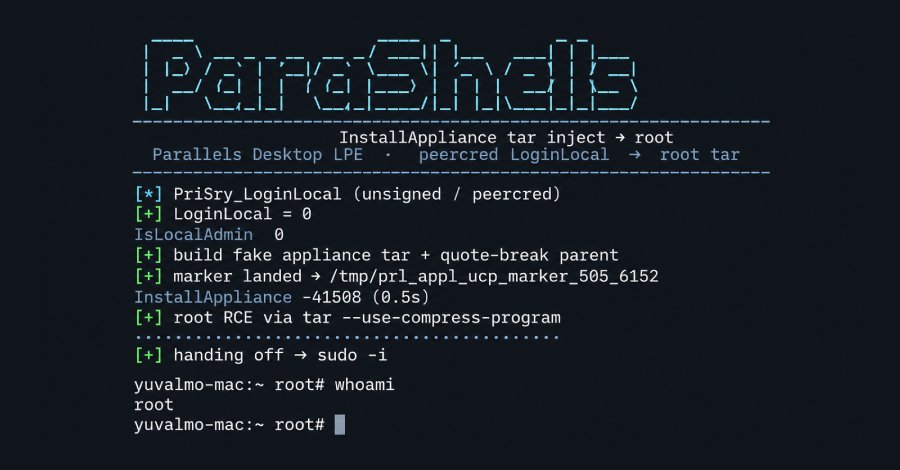
Parallels Desktop for Mac weist eine kritische Sicherheitsanfälligkeit auf, die es normalen Benutzern ermöglicht, Code mit Root-Rechten auszuführen. Dies wurde von der Softwarefirma JFrog in dieser Woche bekannt gegeben. Die Schwachstelle betrifft lokale Konten und erfordert, dass bereits ein Code als normaler Benutzer auf dem Gerät ausgeführt wird. Ein Angriff über das Netzwerk ist nicht möglich. Die Sicherheitsanfälligkeit wurde als CVE-2026-1234 klassifiziert.
JFrog hat darauf hingewiesen, dass die Schwachstelle eine ernsthafte Bedrohung für die Sicherheit von Mac-Systemen darstellt, da Root-Rechte den höchsten Zugriff auf das System ermöglichen. Dies könnte potenziell zu einem vollständigen Systemkompromiss führen, wenn ein Angreifer die Schwachstelle ausnutzt. Die Behebung der Sicherheitsanfälligkeit ist in der neuesten Version von Parallels Desktop, Version 27, enthalten. Allerdings können Benutzer von Intel-basierten Macs dieses Update nicht installieren, was die Situation für diese Nutzer besonders problematisch macht. JFrog hat betont, dass die Schwachstelle nicht nur für Unternehmen, sondern auch für Privatnutzer ein Risiko darstellt.
Yuval Moravchick, der Leiter der Sicherheitsabteilung bei JFrog, erklärte, dass die Entdeckung dieser Schwachstelle die Notwendigkeit unterstreicht, Software regelmäßig zu aktualisieren und Sicherheitsrichtlinien zu befolgen. Die Tatsache, dass Intel Macs das Update nicht erhalten können, könnte viele Nutzer in eine schwierige Lage bringen, da sie anfällig für Angriffe bleiben. Die Schwachstelle wurde in der letzten Woche entdeckt und sofort an die Entwickler von Parallels gemeldet. JFrog empfiehlt allen Nutzern, die Software auf die neueste Version zu aktualisieren, um sich vor möglichen Angriffen zu schützen. Die Sicherheitslücke könnte auch Auswirkungen auf die Nutzung von Virtualisierungssoftware in Unternehmensumgebungen haben.
Die Entdeckung dieser Sicherheitsanfälligkeit kommt zu einem Zeitpunkt, an dem Cyberangriffe auf Unternehmen und Privatpersonen zunehmen. Laut dem Cybersecurity-Report 2026 gab es im ersten Halbjahr 2026 einen Anstieg von 30 % bei Cyberangriffen im Vergleich zum Vorjahr. Experten warnen, dass solche Schwachstellen ausgenutzt werden könnten, um Malware zu verbreiten oder Daten zu stehlen. Die Sicherheitslücke in Parallels Desktop könnte auch rechtliche Konsequenzen für Unternehmen haben, die die Software verwenden. Datenschutzgesetze verlangen von Unternehmen, dass sie angemessene Sicherheitsmaßnahmen ergreifen, um die Daten ihrer Kunden zu schützen.
Ein Verstoß gegen diese Vorschriften könnte zu hohen Geldstrafen führen. Die Entwickler von Parallels haben angekündigt, an einer Lösung für Intel Macs zu arbeiten, jedoch gibt es derzeit keinen Zeitrahmen für die Veröffentlichung eines entsprechenden Updates. Nutzer werden aufgefordert, alternative Sicherheitsmaßnahmen zu ergreifen, bis ein Patch verfügbar ist. JFrog hat auch empfohlen, die Nutzung von Parallels Desktop in kritischen Umgebungen zu überdenken. Die Sicherheitsanfälligkeit betrifft nicht nur die aktuelle Version von Parallels Desktop, sondern könnte auch Auswirkungen auf frühere Versionen haben, die von Intel Macs verwendet werden.
JFrog hat die Nutzer aufgefordert, wachsam zu sein und ihre Systeme regelmäßig auf verdächtige Aktivitäten zu überprüfen. Die genaue Anzahl der betroffenen Systeme ist derzeit nicht bekannt. Die Entdeckung dieser Schwachstelle verdeutlicht die Herausforderungen, vor denen Softwareentwickler stehen, um Sicherheitsanforderungen zu erfüllen. JFrog hat betont, dass die Zusammenarbeit zwischen Entwicklern und Sicherheitsexperten entscheidend ist, um solche Probleme frühzeitig zu identifizieren und zu beheben. Die Sicherheitslücke wurde am 15. September 2026 öffentlich gemacht.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!