


Sicherheitslücke im MCP Python SDK entdeckt
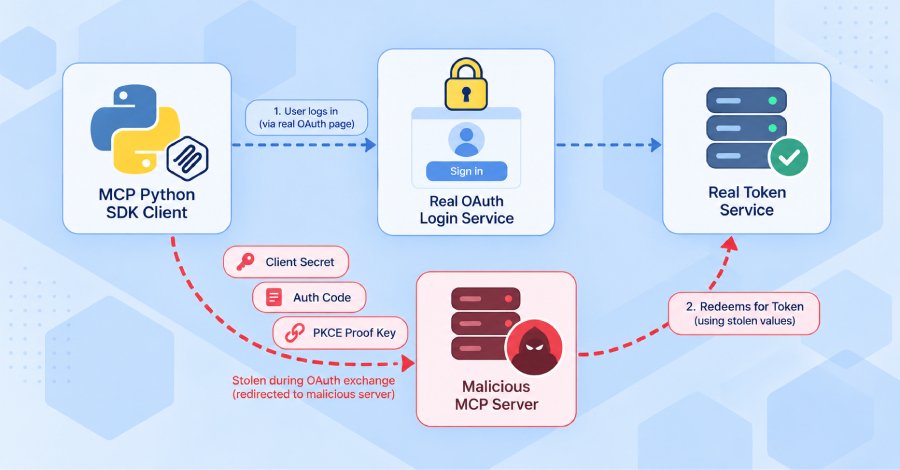
Eine Sicherheitsanfälligkeit im MCP Python SDK wurde entdeckt, die es böswilligen Servern ermöglicht, OAuth-Anmeldeinformationen von Anwendungen zu stehlen. Laut einer Sicherheitswarnung der Maintainer des SDK können Angreifer eine manipulierte Serverumgebung nutzen, um die Anmeldeinformationen zu erlangen, die für den Zugriff auf echte Dienste verwendet werden. Die betroffenen Versionen des SDK senden sensible Daten wie den Client Secret, den Authorization Code und den PKCE Proof Key an einen Token-Endpunkt, der von dem Angreifer kontrolliert wird. Diese Informationen sind entscheidend für die Authentifizierung und den Zugriff auf geschützte Ressourcen. Die Sicherheitslücke wurde als kritisch eingestuft, da sie es Angreifern ermöglicht, sich als legitime Benutzer auszugeben und unbefugten Zugriff auf Dienste zu erhalten.
Die Maintainer des SDK haben empfohlen, sofort auf die neueste Version zu aktualisieren, um das Risiko eines Angriffs zu minimieren. Die aktualisierte Version 1.30.0 des MCP Python SDK enthält einen Patch, der die Sicherheitsanfälligkeit behebt. Nutzer werden aufgefordert, ihre Implementierungen zu überprüfen und sicherzustellen, dass sie die neueste Version verwenden, um ihre Anwendungen zu schützen. Die Entdeckung dieser Sicherheitsanfälligkeit wirft Fragen zur Sicherheit von OAuth-Implementierungen auf, insbesondere in Bezug auf die Handhabung sensibler Anmeldeinformationen. Entwickler sollten sich der Risiken bewusst sein und geeignete Sicherheitsmaßnahmen ergreifen, um ihre Anwendungen zu schützen.
Sicherheitswarnung wurde am 1. Oktober 2026 veröffentlicht, was die Dringlichkeit der Aktualisierung unterstreicht. Entwickler und Unternehmen, die das MCP Python SDK verwenden, sind angehalten, ihre Systeme umgehend zu überprüfen und die notwendigen Updates durchzuführen. Die Sicherheitslücke könnte potenziell eine große Anzahl von Anwendungen betreffen, die auf das SDK angewiesen sind. Die genaue Anzahl der betroffenen Systeme ist derzeit nicht bekannt, jedoch ist die Verbreitung des SDK in der Entwicklergemeinschaft weitreichend.
Die Maintainer des SDK haben betont, dass die Sicherheit der Benutzer höchste Priorität hat und sie kontinuierlich an der Verbesserung der Sicherheitsstandards arbeiten. Die Veröffentlichung von Version 1.30.0 ist ein Schritt in diese Richtung. Die Sicherheitsanfälligkeit wurde nicht mit einer spezifischen CVE-Nummer versehen, jedoch wird empfohlen, die offiziellen Mitteilungen der Maintainer zu verfolgen, um über zukünftige Sicherheitsupdates informiert zu bleiben. Die Verwendung von OAuth ist in modernen Anwendungen weit verbreitet, was die Bedeutung der Sicherheit in diesem Bereich erhöht. Entwickler sollten sich regelmäßig über Sicherheitsupdates und Best Practices informieren, um ihre Anwendungen zu schützen. Die Maintainer des MCP Python SDK haben angekündigt, dass sie in den kommenden Wochen weitere Sicherheitsüberprüfungen durchführen werden, um potenzielle Schwachstellen zu identifizieren und zu beheben.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!