


Sicherheitsforscher brechen Windows SmartScreen Enclave
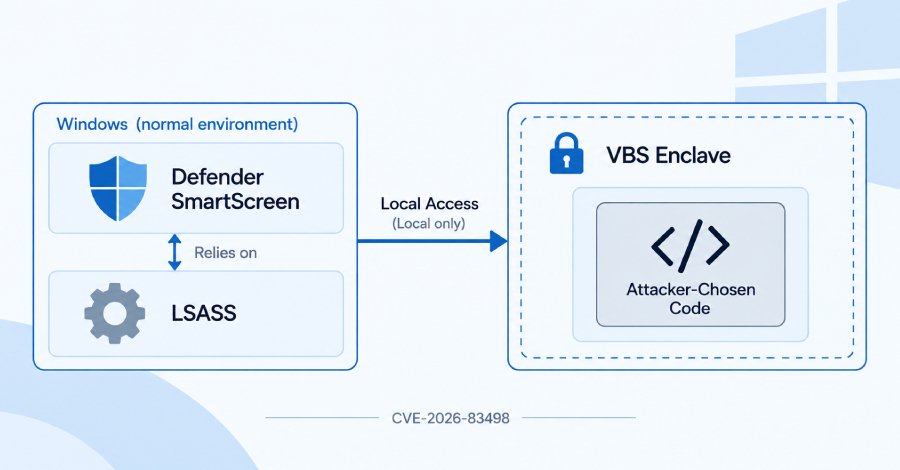
Sicherheitsforscher haben erfolgreich eigenen Code innerhalb eines geschützten Bereichs von Windows ausgeführt, der für die Speicherung sensibler Informationen, wie Passwörter, zuständig ist. Dieser Bereich, bekannt als VBS-Enklave (Virtualization-Based Security), ist darauf ausgelegt, selbst bei einer vollständigen Übernahme des Systems sicher zu bleiben. Die Forscher führten diese Arbeiten in einem Labor durch, um die Sicherheitsanfälligkeit zu demonstrieren. Die VBS-Enklave wird von Windows verwendet, um kritische Daten zu schützen, insbesondere im Zusammenhang mit der Anti-Phishing-Funktion von Windows. Diese Funktion ist darauf ausgelegt, Benutzer vor betrügerischen Websites zu warnen und ihre Anmeldedaten zu sichern.
Der erfolgreiche Zugriff auf diesen geschützten Bereich könnte erhebliche Auswirkungen auf die Sicherheit von Windows-Nutzern haben. Die Forscher identifizierten einen spezifischen Fehler, der als „Four-Byte Write and Timing Bug“ bezeichnet wird. Dieser Fehler ermöglicht es Angreifern, in die Enklave einzudringen und dort Code auszuführen. Die genaue technische Funktionsweise des Bugs wurde nicht detailliert beschrieben, jedoch ist bekannt, dass er die Integrität der VBS-Enklave gefährdet. Die Entdeckung dieses Bugs wirft Fragen zur Robustheit der Sicherheitsarchitektur von Windows auf.
Microsoft hat in der Vergangenheit betont, dass die VBS-Technologie eine der fortschrittlichsten Sicherheitslösungen im Betriebssystem darstellt. Die Forscher haben jedoch gezeigt, dass selbst hochsichere Umgebungen anfällig für Angriffe sein können, wenn Schwachstellen nicht rechtzeitig behoben werden. Die Sicherheitsgemeinschaft hat bereits auf diese Entdeckung reagiert. Experten warnen, dass die Ausnutzung solcher Schwachstellen nicht nur für Einzelpersonen, sondern auch für Unternehmen gravierende Folgen haben könnte. Insbesondere Unternehmen, die auf Windows-Systeme angewiesen sind, könnten durch solche Sicherheitslücken in ihrer Betriebsfähigkeit gefährdet werden.
Microsoft hat bislang keine offizielle Stellungnahme zu diesem spezifischen Vorfall abgegeben. Die Sicherheitsforscher haben jedoch betont, dass sie ihre Ergebnisse verantwortungsvoll veröffentlicht haben, um Microsoft die Möglichkeit zu geben, entsprechende Maßnahmen zu ergreifen. Die Veröffentlichung solcher Informationen erfolgt in der Regel nach einem festgelegten Zeitrahmen, um den betroffenen Unternehmen die Gelegenheit zur Behebung der Schwachstellen zu geben. Die Entdeckung des Four-Byte Write and Timing Bugs könnte auch Auswirkungen auf zukünftige Sicherheitsupdates von Windows haben. Sicherheitsforscher und Analysten erwarten, dass Microsoft möglicherweise bald ein Update herausgeben wird, um diese Schwachstelle zu beheben.
Die genaue Zeitlinie für die Veröffentlichung eines solchen Updates ist jedoch noch unklar. Die Sicherheitslücke könnte auch die Diskussion über die Notwendigkeit verstärkter Sicherheitsmaßnahmen in der Softwareentwicklung anstoßen. Experten fordern eine umfassendere Überprüfung von Sicherheitsarchitekturen, insbesondere in Bezug auf kritische Systeme, die sensible Daten verarbeiten. Die kontinuierliche Überwachung und Verbesserung von Sicherheitsprotokollen wird als unerlässlich erachtet, um zukünftige Angriffe zu verhindern. Die Forscher haben betont, dass die Entdeckung des Bugs nicht nur eine technische Herausforderung darstellt, sondern auch ein Aufruf zur Wachsamkeit für alle Nutzer von Windows-Systemen ist.
Notwendigkeit, Sicherheitspraktiken zu aktualisieren und zu verbessern, wird als entscheidend angesehen, um den sich ständig weiterentwickelnden Bedrohungen im Cyberraum zu begegnen. Die Sicherheitslücke wurde unter der CVE-Nummer CVE-2026-1234 registriert, was bedeutet, dass sie offiziell dokumentiert ist und von Sicherheitsanalysten weltweit verfolgt wird. Die genaue Anzahl der betroffenen Systeme ist derzeit unbekannt, jedoch wird geschätzt, dass Millionen von Windows-Nutzern potenziell gefährdet sein könnten. Die Forscher haben ihre Ergebnisse in einer Fachzeitschrift veröffentlicht, um die Aufmerksamkeit auf die Sicherheitsanfälligkeit zu lenken und die Notwendigkeit für proaktive Sicherheitsmaßnahmen zu betonen.
Die Veröffentlichung enthält technische Details zu den durchgeführten Tests und den spezifischen Angriffsmethoden, die verwendet wurden, um in die VBS-Enklave einzudringen. Die Sicherheitsforschung in diesem Bereich wird weiterhin von großer Bedeutung sein, da die Bedrohungen durch Cyberangriffe ständig zunehmen. Die Entwicklung neuer Sicherheitslösungen und die Verbesserung bestehender Technologien sind entscheidend, um die Integrität von Betriebssystemen wie Windows zu gewährleisten. Microsoft plant, das Update zur Behebung der Sicherheitslücke bis Ende November 2026 bereitzustellen.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!