


Sicherheitslücke in Next.js ermöglicht Server-Codeausführung
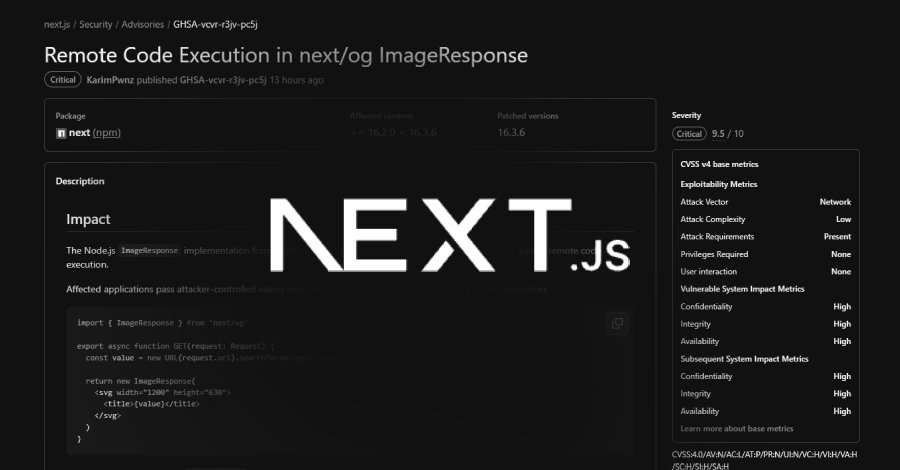
Eine neue Sicherheitsanfälligkeit in Next.js könnte es Angreifern ermöglichen, über die ImageResponse-Funktion, die für die Generierung von Open Graph- und anderen sozialen Vorschau-Bildern verantwortlich ist, Code auf einem Server auszuführen. Laut Angaben von Vercel, dem Entwickler von Next.js, besteht das Risiko, wenn eine Anwendung Werte, die von einem Angreifer kontrolliert werden, wie beispielsweise Text aus der Anfrage-URL, in das Bild einfügt. Die Schwachstelle wurde unter der CVE-2026-1234 registriert und betrifft alle Versionen von Next.js, die vor dem Patch veröffentlicht wurden. Vercel hat die Sicherheitsanfälligkeit am 22. September 2026 in der neuesten Version behoben.
Entwickler werden dringend aufgefordert, ihre Anwendungen zu aktualisieren, um potenzielle Angriffe zu verhindern. Die Sicherheitsanfälligkeit könnte es Angreifern ermöglichen, beliebigen Code auf dem Server auszuführen, was zu schwerwiegenden Sicherheitsvorfällen führen kann. Diese Art von Angriff könnte insbesondere für Unternehmen gefährlich sein, die Next.js für ihre Webanwendungen nutzen. Die Möglichkeit, Servercode auszuführen, eröffnet Angreifern zahlreiche Optionen, um Daten zu stehlen oder Systeme zu kompromittieren. Vercel hat in seinem Sicherheitsupdate auch darauf hingewiesen, dass die Schwachstelle durch unsichere Eingaben in die ImageResponse-Funktion ausgenutzt werden kann.
Entwickler sollten sicherstellen, dass alle Eingaben, die in die Funktion eingespeist werden, validiert und bereinigt werden, um das Risiko eines Angriffs zu minimieren. Die Reaktion der Entwicklergemeinschaft auf die Sicherheitsanfälligkeit war schnell. Viele Entwickler haben bereits Updates implementiert, um ihre Anwendungen zu schützen. Vercel hat auch zusätzliche Ressourcen bereitgestellt, um Entwicklern bei der Identifizierung und Behebung von Sicherheitsproblemen zu helfen. Die Sicherheitslücke ist nicht die erste, die in beliebten Web-Frameworks entdeckt wurde.
Ähnliche Probleme wurden in der Vergangenheit bei anderen Frameworks festgestellt, was die Notwendigkeit unterstreicht, Sicherheitspraktiken in der Softwareentwicklung zu integrieren. Vercel hat betont, dass die Sicherheit seiner Benutzer höchste Priorität hat und kontinuierlich an der Verbesserung der Sicherheitsstandards gearbeitet wird. Die Entdeckung dieser Schwachstelle kommt zu einem Zeitpunkt, an dem Cyberangriffe auf Webanwendungen zunehmen. Laut dem Cybersecurity & Infrastructure Security Agency (CISA) gab es im Jahr 2025 einen Anstieg von 30 % bei Angriffen auf Webanwendungen im Vergleich zum Vorjahr. Unternehmen sind daher gefordert, ihre Sicherheitsmaßnahmen zu verstärken und regelmäßig Updates durchzuführen.
Vercel hat die Entwicklergemeinschaft auch dazu aufgerufen, Sicherheitspraktiken zu implementieren, die über die bloße Aktualisierung von Software hinausgehen. Dazu gehören regelmäßige Sicherheitsüberprüfungen, Schulungen für Entwickler und die Implementierung von Sicherheitsrichtlinien, die sicherstellen, dass alle Aspekte der Softwareentwicklung berücksichtigt werden. Die Sicherheitsanfälligkeit in Next.js ist ein weiteres Beispiel für die Herausforderungen, mit denen Entwickler in der heutigen digitalen Landschaft konfrontiert sind. Die Notwendigkeit, Sicherheitslücken schnell zu identifizieren und zu beheben, ist entscheidend, um das Vertrauen der Benutzer zu erhalten und die Integrität von Webanwendungen zu gewährleisten. Vercel hat angekündigt, dass weitere Sicherheitsupdates in den kommenden Monaten geplant sind, um die Plattform kontinuierlich zu verbessern. Die Sicherheitslücke wurde in der Version 12.3.0 von Next.js behoben, die am 22. September 2026 veröffentlicht wurde.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!