


Sicherheitslücke in AI-Coding-Agenten entdeckt
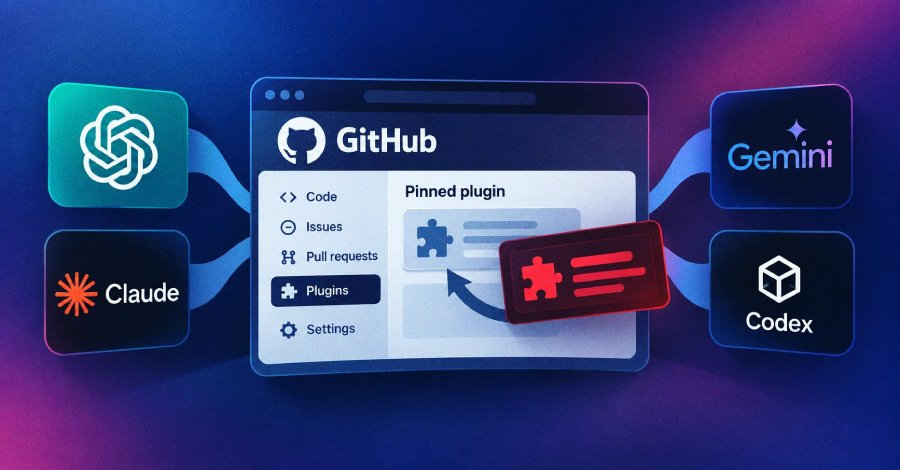
Eine Sicherheitsanfälligkeit in vier weit verbreiteten AI-Coding-Agenten ermöglicht es, dass jemand, der die Kontrolle über ein Plugin-Code-Repository hat, das installierte Plugin eines Agenten gegen eine bösartige Version austauschen kann. Dies wurde am Donnerstag von der Sicherheitsfirma Air Security bekannt gegeben. Die betroffenen AI-Coding-Agenten sind unter anderem Claude Code von Anthropic und Codex von OpenAI. Laut Air Security wurde die Schwachstelle in der Version 2.1.179 von Claude Code und in der Version 0.146.0 von Codex behoben. GitHub Copilot, ein weiterer betroffener Agent, hat jedoch noch keinen Patch veröffentlicht.
Die Sicherheitsanfälligkeit ermöglicht es Angreifern, die Kontrolle über die Plugin-Installation zu übernehmen, selbst wenn der Agent das Plugin auf eine spezifische, überprüfte Version festgelegt hat. Dies könnte zu erheblichen Sicherheitsrisiken führen, insbesondere wenn bösartige Plugins in Entwicklungsumgebungen eingesetzt werden. Air Security hat die Schwachstelle als kritisch eingestuft und empfiehlt den Nutzern der betroffenen Agenten, ihre Systeme umgehend zu aktualisieren. Die genaue CVE-Nummer für diese Sicherheitsanfälligkeit wurde noch nicht veröffentlicht, jedoch wird die Dringlichkeit der Updates betont. Die Möglichkeit, dass ein Angreifer ein Plugin durch eine schadhafte Version ersetzt, könnte nicht nur die Integrität des Codes gefährden, sondern auch zu Datenverlust oder -beschädigung führen.
Entwickler, die auf diese AI-Coding-Agenten angewiesen sind, sollten sich der Risiken bewusst sein und entsprechende Sicherheitsvorkehrungen treffen. Die Entdeckung dieser Sicherheitsanfälligkeit wirft Fragen zur allgemeinen Sicherheit von AI-gestützten Entwicklungswerkzeugen auf. Die Abhängigkeit von externen Plugins und Bibliotheken in der Softwareentwicklung macht Systeme anfällig für solche Angriffe, wenn keine ausreichenden Sicherheitsmaßnahmen implementiert sind. Die Sicherheitsfirma Air Security hat in ihrer Analyse auch darauf hingewiesen, dass die Schwachstelle nicht nur für Entwickler, sondern auch für Unternehmen, die auf diese Technologien setzen, von Bedeutung ist. Ein erfolgreicher Angriff könnte nicht nur den Code eines Unternehmens gefährden, sondern auch dessen Reputation schädigen.
Die Reaktion der betroffenen Unternehmen auf diese Sicherheitsanfälligkeit wird genau beobachtet. Während Anthropic und OpenAI bereits Patches bereitgestellt haben, bleibt abzuwarten, wie GitHub auf die Entdeckung reagieren wird und ob ein zeitnahes Update zur Verfügung gestellt wird. Die Sicherheitslücke könnte auch Auswirkungen auf die zukünftige Entwicklung von AI-Coding-Agenten haben. Entwickler und Unternehmen müssen möglicherweise ihre Sicherheitsstrategien überdenken, um ähnliche Vorfälle in der Zukunft zu verhindern. Die Notwendigkeit, Sicherheitsüberprüfungen und Audits für Plugins durchzuführen, wird zunehmend als kritisch angesehen. Die Sicherheitsfirma Air Security hat die Schwachstelle als kritisch eingestuft und empfiehlt, dass alle Nutzer der betroffenen Agenten ihre Systeme umgehend aktualisieren, um potenzielle Risiken zu minimieren.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!