


Schwere Sicherheitslücke im Linux-Kernel entdeckt
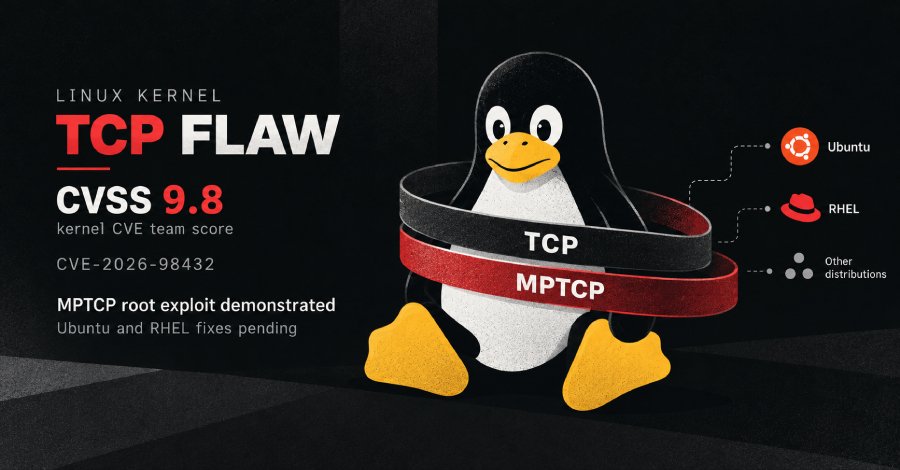
Eine schwerwiegende Sicherheitsanfälligkeit im Linux-Kernel, identifiziert als CVE-2026-98432, wurde entdeckt. Diese Schwachstelle betrifft mehrere Linux-Distributionen, darunter Ubuntu und Red Hat Enterprise Linux (RHEL). Die CVSS-Bewertung für diese Lücke liegt bei 9.8 von 10, was sie zu einer der kritischsten Sicherheitsanfälligkeiten im aktuellen Jahr macht. Die Schwachstelle im TCP-Code des Kernels ermöglicht es einem Angreifer, der keine Anmeldedaten benötigt, Befehle mit Root-Rechten auf betroffenen Linux-Servern auszuführen. Dies könnte zu einem vollständigen Systemkompromiss führen, was für Unternehmen und Organisationen, die auf Linux-Server angewiesen sind, erhebliche Risiken birgt.
Am 27. Oktober 2026 gab das Unternehmen Anthropic bekannt, dass ihr KI-Modell einen Exploit entwickelt hat, der diese Schwachstelle ausnutzt. Die Möglichkeit, ohne Authentifizierung auf Systeme zuzugreifen, stellt eine ernsthafte Bedrohung dar, insbesondere in Umgebungen, in denen Sicherheitsmaßnahmen möglicherweise nicht ausreichend implementiert sind. Die Entdeckung dieser Schwachstelle hat bereits zu einer erhöhten Alarmbereitschaft in der IT-Sicherheitsgemeinschaft geführt. Sicherheitsexperten empfehlen, Systeme umgehend zu überprüfen und gegebenenfalls Sicherheitsupdates zu installieren, um das Risiko eines Angriffs zu minimieren.
Die betroffenen Distributionen haben bereits begonnen, Patches zu entwickeln, um die Lücke zu schließen. Die Reaktion auf diese Sicherheitsanfälligkeit zeigt, wie wichtig es ist, Sicherheitsupdates zeitnah zu implementieren. Viele Unternehmen haben interne Richtlinien, die regelmäßige Updates und Sicherheitsüberprüfungen vorschreiben, um derartige Risiken zu minimieren. Die Implementierung von Intrusion Detection Systemen (IDS) könnte ebenfalls helfen, verdächtige Aktivitäten frühzeitig zu erkennen. Die Schwachstelle könnte auch Auswirkungen auf Cloud-Dienste haben, die auf Linux-Servern basieren.
Da viele Unternehmen ihre Infrastruktur in die Cloud verlagern, könnte ein erfolgreicher Angriff auf diese Systeme weitreichende Folgen haben. Experten warnen davor, dass die Angreifer möglicherweise bereits aktiv nach verwundbaren Systemen suchen. Die Linux-Community hat auf die Entdeckung der Schwachstelle reagiert, indem sie die Dringlichkeit der Situation betont hat. Entwickler und Administratoren werden aufgefordert, ihre Systeme zu sichern und die neuesten Sicherheitsupdates zu installieren. Die Verbreitung von Informationen über die Schwachstelle und die empfohlenen Maßnahmen ist entscheidend, um die Auswirkungen zu minimieren.
Die Sicherheitslücke könnte auch rechtliche Konsequenzen für Unternehmen haben, die nicht in der Lage sind, ihre Systeme zu schützen. Datenschutzgesetze und Vorschriften verlangen von Unternehmen, dass sie angemessene Sicherheitsmaßnahmen ergreifen, um die Daten ihrer Kunden zu schützen. Ein erfolgreicher Angriff könnte zu erheblichen finanziellen Verlusten und einem Vertrauensverlust bei den Kunden führen. Die Linux-Distributionen, die von dieser Schwachstelle betroffen sind, haben bereits begonnen, ihre Nutzer über die Risiken zu informieren. Die Veröffentlichung von Sicherheitsupdates wird in den kommenden Tagen erwartet.
Administratoren sollten sich auf die Bereitstellung dieser Updates vorbereiten, um ihre Systeme zu schützen. Die Schwachstelle CVE-2026-98432 ist ein Beispiel für die Herausforderungen, mit denen die IT-Sicherheitsgemeinschaft konfrontiert ist. Angreifer entwickeln ständig neue Methoden, um Schwachstellen auszunutzen, während Entwickler und Sicherheitsforscher versuchen, diese Bedrohungen zu bekämpfen. Die kontinuierliche Weiterbildung und Sensibilisierung für Sicherheitsfragen bleibt von entscheidender Bedeutung. Die Linux-Community hat sich in der Vergangenheit als reaktionsschnell erwiesen, wenn es um Sicherheitsanfälligkeiten geht.
Die Zusammenarbeit zwischen Entwicklern, Sicherheitsforschern und Nutzern ist entscheidend, um die Integrität und Sicherheit der Systeme zu gewährleisten. Die nächsten Schritte zur Behebung dieser Schwachstelle werden in den kommenden Tagen von den betroffenen Distributionen bekannt gegeben. Die Sicherheitslücke wurde von der Linux-Kernel-CVE-Gruppe identifiziert, die für die Überwachung und Bewertung von Sicherheitsanfälligkeiten im Kernel verantwortlich ist. Die Gruppe hat bereits Maßnahmen ergriffen, um die Schwachstelle zu analysieren und Lösungen zu entwickeln. Die Veröffentlichung von Patches wird voraussichtlich in Kürze erfolgen.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!