


Samsung Galaxy S26 beim Pwn2Own gehackt
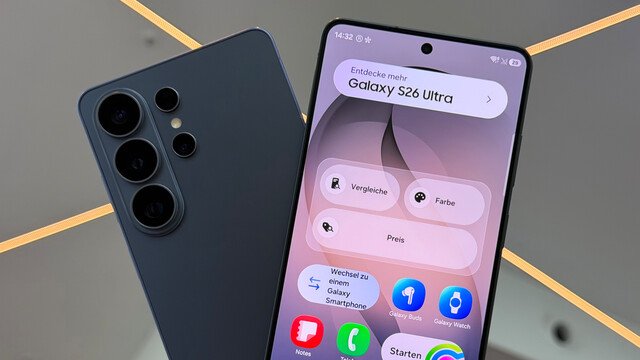
Beim Pwn2Own-Hacker-Wettbewerb in Irland haben Sicherheitsforscher erfolgreich das Samsung Galaxy S26 angegriffen. Das Team von Ikotas Labs aus Japan demonstrierte, wie eine einzige präparierte E-Mail ausreichte, um die Kontrolle über das Smartphone zu erlangen. Diese Attacke wurde durch die Ausnutzung von vier Zero-Day-Schwachstellen ermöglicht, die bislang unbekannt waren. Die Sicherheitslücken, die für den Angriff verwendet wurden, sind nicht öffentlich dokumentiert. Dies bedeutet, dass sie nicht in den gängigen Sicherheitsupdates von Samsung adressiert wurden.
Die Forscher konnten durch die präparierte E-Mail Code aus der Ferne ausführen, was die Gefährdung von Nutzerdaten und die Möglichkeit von weiteren Angriffen auf das Gerät zur Folge hat. Der Pwn2Own-Wettbewerb ist bekannt dafür, dass er Sicherheitsforscher und Hacker zusammenbringt, um Schwachstellen in Software und Hardware zu identifizieren. In diesem Jahr fand die Veranstaltung in Dublin statt und zog zahlreiche Teilnehmer aus der ganzen Welt an. Die Demonstration des Angriffs auf das Galaxy S26 zeigt die anhaltende Relevanz von Sicherheitsforschung in der heutigen digitalen Landschaft. Die Sicherheitsforscher von Ikotas Labs haben betont, dass die Entdeckung dieser Schwachstellen nicht nur für Samsung, sondern auch für die gesamte Smartphone-Industrie von Bedeutung ist.
Möglichkeit, ein Gerät durch eine einfache E-Mail zu kompromittieren, wirft ernsthafte Fragen zur Sicherheit von mobilen Endgeräten auf. Experten warnen, dass solche Angriffe in der Zukunft zunehmen könnten, wenn keine geeigneten Schutzmaßnahmen ergriffen werden. Samsung hat auf die Vorfälle beim Pwn2Own reagiert und angekündigt, dass das Unternehmen die Sicherheitslücken untersuchen wird. Das Unternehmen plant, in den kommenden Wochen ein Update bereitzustellen, um die identifizierten Schwachstellen zu beheben. Nutzer des Galaxy S26 werden aufgefordert, ihre Geräte regelmäßig zu aktualisieren, um sich vor potenziellen Angriffen zu schützen.
Die Vorfälle beim Pwn2Own verdeutlichen die Notwendigkeit für Unternehmen, proaktive Sicherheitsmaßnahmen zu implementieren. Die Verwendung von Zero-Day-Schwachstellen in realen Angriffsszenarien zeigt, dass Cyberkriminelle ständig nach neuen Wegen suchen, um Systeme zu kompromittieren. Sicherheitsforscher empfehlen, dass Nutzer vorsichtig mit E-Mails umgehen und verdächtige Nachrichten sofort löschen. Die Sicherheitslücken, die beim Pwn2Own ausgenutzt wurden, könnten auch andere Geräte und Plattformen betreffen. Experten raten dazu, die Sicherheitsrichtlinien und -praktiken regelmäßig zu überprüfen, um die Risiken zu minimieren.
Entdeckung solcher Schwachstellen ist ein wichtiger Schritt in der Sicherheitsforschung, da sie dazu beiträgt, zukünftige Angriffe zu verhindern. Die Veranstaltung in Dublin hat erneut gezeigt, wie wichtig es ist, Sicherheitsforschung zu fördern und zu unterstützen. Die Zusammenarbeit zwischen Sicherheitsforschern und Unternehmen ist entscheidend, um die digitale Sicherheit zu verbessern. Der Pwn2Own-Wettbewerb hat in der Vergangenheit viele bedeutende Sicherheitslücken aufgedeckt, die zu wichtigen Verbesserungen in der Software- und Hardware-Sicherheit geführt haben. Die Sicherheitslücke, die beim Angriff auf das Galaxy S26 ausgenutzt wurde, könnte auch Auswirkungen auf andere Android-Geräte haben.
Experten warnen, dass ähnliche Schwachstellen in anderen Modellen vorhanden sein könnten. Die genaue Anzahl der betroffenen Geräte ist derzeit nicht bekannt, aber die Sicherheitsgemeinschaft wird die Situation genau beobachten. Die nächste Ausgabe des Pwn2Own-Wettbewerbs ist bereits für das kommende Jahr geplant. Die Organisatoren haben angekündigt, dass sie weiterhin innovative Ansätze zur Identifizierung von Sicherheitslücken fördern wollen. Die kontinuierliche Forschung und Entwicklung in der Cybersicherheit bleibt entscheidend, um den Herausforderungen der digitalen Welt zu begegnen.
Die Sicherheitslücke, die beim Pwn2Own 2026 ausgenutzt wurde, ist ein Beispiel für die Herausforderungen, mit denen die Technologiebranche konfrontiert ist. Die Entdeckung und Behebung solcher Schwachstellen ist entscheidend, um die Sicherheit der Nutzer zu gewährleisten. Sicherheitsforscher und Unternehmen müssen zusammenarbeiten, um die digitale Landschaft sicherer zu gestalten. Die Sicherheitsforscher von Ikotas Labs haben bei der Demonstration des Angriffs auf das Galaxy S26 betont, dass die Entdeckung solcher Schwachstellen nicht nur für Samsung, sondern für die gesamte Branche von Bedeutung ist. Die genaue Art der Zero-Day-Schwachstellen wird voraussichtlich in den kommenden Wochen veröffentlicht, sobald die Sicherheitsupdates bereitgestellt werden.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!