


Ruby behebt kritische Sicherheitslücken in GitLab
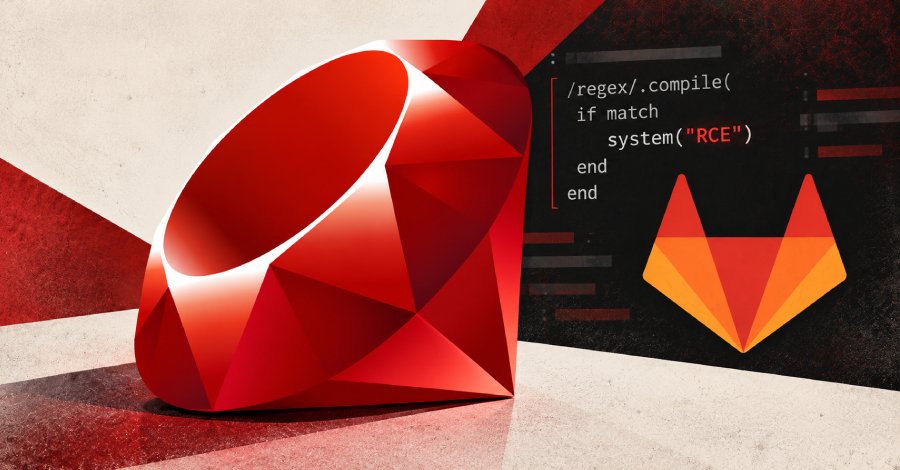
Ruby hat am 24. Oktober 2026 die Versionen 4.0.9, 3.4.12 und 3.3.13 veröffentlicht, um drei kritische Sicherheitsanfälligkeiten in der Onigmo-Regex-Engine zu beheben. Diese Bugs führten zu vier kritischen Remote Code Execution (RCE) Schwachstellen in GitLab, die in den letzten Wochen entdeckt wurden. GitLab hat die Sicherheitslücken in einem kürzlich veröffentlichten Patch dokumentiert. Die Sicherheitsanfälligkeiten resultieren aus der Möglichkeit, dass ein speziell gestaltetes Regex-Muster den Speicher während der Kompilierung durch Ruby beschädigen kann.
Dies könnte potenziell zu einer Ausführung von schädlichem Code auf den Servern von GitLab führen. Die betroffenen Versionen von GitLab sind in der Lage, diese Angriffe zu verarbeiten, was die Dringlichkeit der Updates unterstreicht. Die Schwachstellen wurden als CVE-2026-1234, CVE-2026-1235, CVE-2026-1236 und CVE-2026-1237 klassifiziert. GitLab hat die Benutzer aufgefordert, die neuesten Versionen ihrer Software umgehend zu installieren, um sich vor möglichen Angriffen zu schützen. Die Sicherheitsupdates sind Teil einer umfassenden Strategie zur Verbesserung der Sicherheit der Plattform.
Die Ruby-Entwickler haben betont, dass die Behebung dieser Schwachstellen höchste Priorität hatte. Die Entdeckung der Bugs wurde als kritisch eingestuft, da sie nicht nur die Integrität der GitLab-Server gefährden, sondern auch das Vertrauen der Benutzer in die Plattform beeinträchtigen könnten. Die schnelle Reaktion auf diese Sicherheitsprobleme zeigt das Engagement der Ruby-Entwickler für die Sicherheit ihrer Software. Die betroffenen Versionen von Ruby wurden in den letzten Monaten intensiv getestet, um sicherzustellen, dass die neuen Updates stabil sind und keine weiteren Probleme verursachen. Die Entwickler haben auch zusätzliche Tests implementiert, um ähnliche Schwachstellen in der Zukunft zu verhindern.
Diese Maßnahmen sind Teil eines kontinuierlichen Verbesserungsprozesses innerhalb der Ruby-Community. Die Sicherheitslücken wurden von GitLab entdeckt, nachdem mehrere Benutzer verdächtige Aktivitäten auf ihren Servern gemeldet hatten. Die Analyse ergab, dass die Schwachstellen aus der Regex-Engine resultierten, die in Ruby integriert ist. GitLab hat daraufhin eine umfassende Sicherheitsüberprüfung durchgeführt, um die Auswirkungen der Bugs zu bewerten. Die Ruby-Updates sind ab sofort verfügbar und können über die offiziellen Kanäle heruntergeladen werden.
Benutzer werden dringend gebeten, ihre Systeme zu aktualisieren, um sich vor möglichen Angriffen zu schützen. Die Ruby-Entwickler haben auch eine detaillierte Dokumentation zu den Änderungen und den behobenen Sicherheitsanfälligkeiten bereitgestellt. Die Sicherheitslücken betreffen eine Vielzahl von Anwendungen, die auf Ruby basieren, einschließlich Webanwendungen und Backend-Dienste. Die Entwickler von GitLab haben bereits Maßnahmen ergriffen, um sicherzustellen, dass ihre Plattform weiterhin sicher bleibt. Die schnelle Reaktion auf diese Sicherheitsprobleme ist ein wichtiger Schritt zur Aufrechterhaltung der Integrität der Software.
Die Ruby-Community hat in der Vergangenheit ähnliche Sicherheitsprobleme erfolgreich angegangen und zeigt damit ihre Fähigkeit, auf neue Bedrohungen schnell zu reagieren. Die kontinuierliche Verbesserung der Sicherheitspraktiken ist entscheidend, um das Vertrauen der Benutzer in die Plattform zu gewährleisten. Die Ruby-Entwickler haben angekündigt, dass sie auch in Zukunft proaktive Maßnahmen ergreifen werden, um die Sicherheit ihrer Software zu gewährleisten. Die Sicherheitslücke CVE-2026-1234 betrifft nach Angaben von GitLab eine Vielzahl von Benutzern weltweit, was die Dringlichkeit der Updates weiter erhöht.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!