


Ruby behebt Sicherheitslücken in Regex und String-Engine
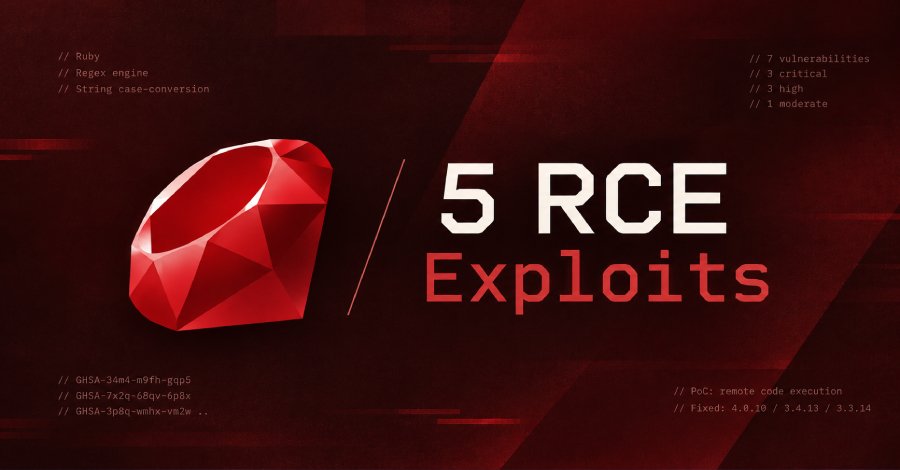
Ruby hat kürzlich Sicherheitsupdates veröffentlicht, die sieben Speichersicherheitsanfälligkeiten in seiner regulären Ausdrucks-Engine und der String-Groß-/Kleinschreibung betreffen. Die Maintainer des Projekts haben bestätigt, dass fünf dieser Schwachstellen Proof-of-Concept-Exploits aufweisen, die es Angreifern ermöglichen könnten, Remote Code Execution (RCE) durch speziell gestaltete Eingaben auszulösen. Die Schwachstellen wurden in der Version 3.2.0 von Ruby identifiziert. Die Maintainer haben die Community darüber informiert, dass sie sich der PoCs bewusst sind, die zeigen, dass einige dieser Schwachstellen ausgenutzt werden können. Die Sicherheitsanfälligkeiten wurden als kritisch eingestuft, da sie potenziell weitreichende Auswirkungen auf Systeme haben können, die Ruby verwenden.
Die spezifischen Schwachstellen sind in der CVE-Datenbank dokumentiert, wobei die CVE-IDs für die betroffenen Sicherheitsanfälligkeiten noch nicht veröffentlicht wurden. Die Maintainer empfehlen allen Nutzern, ihre Ruby-Installationen umgehend zu aktualisieren, um sich vor möglichen Angriffen zu schützen. Die Sicherheitsupdates wurden in einem offiziellen Blogbeitrag angekündigt, in dem die Maintainer die Wichtigkeit der Aktualisierung betonten. „Wir sind uns der Risiken bewusst und arbeiten daran, die Sicherheit unserer Nutzer zu gewährleisten“, heißt es in dem Beitrag. Die Updates sind für alle unterstützten Versionen von Ruby verfügbar.
Schwachstellen betreffen insbesondere Anwendungen, die auf Ruby on Rails basieren, da diese häufig die reguläre Ausdrucks-Engine und die String-Verarbeitung nutzen. Entwickler werden aufgefordert, ihre Anwendungen zu überprüfen und sicherzustellen, dass sie die neuesten Sicherheitsupdates implementiert haben. Die Ruby-Community hat bereits auf die Ankündigung reagiert, und viele Entwickler haben begonnen, ihre Systeme zu aktualisieren. Sicherheitsforscher warnen jedoch, dass Angreifer möglicherweise bereits versuchen, die Schwachstellen auszunutzen, bevor die Mehrheit der Nutzer die Updates installiert hat. Die Maintainer haben auch betont, dass sie weiterhin an der Verbesserung der Sicherheit von Ruby arbeiten werden.
Zukünftige Updates sollen nicht nur bestehende Schwachstellen beheben, sondern auch neue Sicherheitsmechanismen einführen, um die Integrität der Plattform zu gewährleisten. Die Sicherheitslücken wurden in einer Zeit entdeckt, in der die Nutzung von Ruby in der Softwareentwicklung weiterhin zunimmt. Laut aktuellen Statistiken verwenden über 1,5 Millionen Entwickler weltweit Ruby in ihren Projekten. Die schnelle Reaktion der Maintainer auf diese Sicherheitsanfälligkeiten wird als entscheidend für den Erhalt des Vertrauens in die Plattform angesehen. Die Veröffentlichung der Sicherheitsupdates erfolgt in einem kritischen Moment, da die Nachfrage nach sicheren und stabilen Programmiersprachen in der Softwareentwicklung steigt.
Ruby hat sich als eine der bevorzugten Sprachen für Webanwendungen etabliert, was die Bedeutung der Sicherheitsupdates unterstreicht. Die Maintainer haben angekündigt, dass sie in den kommenden Wochen weitere Informationen zu den spezifischen CVE-IDs und den betroffenen Versionen bereitstellen werden. Entwickler sollten die offizielle Ruby-Website regelmäßig besuchen, um über die neuesten Entwicklungen informiert zu bleiben. Die Sicherheitsupdates sind ab sofort verfügbar und können über die offizielle Ruby-Website heruntergeladen werden. Die Maintainer empfehlen, die Updates so schnell wie möglich zu installieren, um die Systeme vor potenziellen Angriffen zu schützen. „Wir arbeiten kontinuierlich daran, die Sicherheit von Ruby zu verbessern und werden alle notwendigen Schritte unternehmen, um unsere Nutzer zu schützen“, so die Maintainer in ihrem Blogbeitrag.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!