


Ransomware-Angriffe: Mittelstand unter Druck
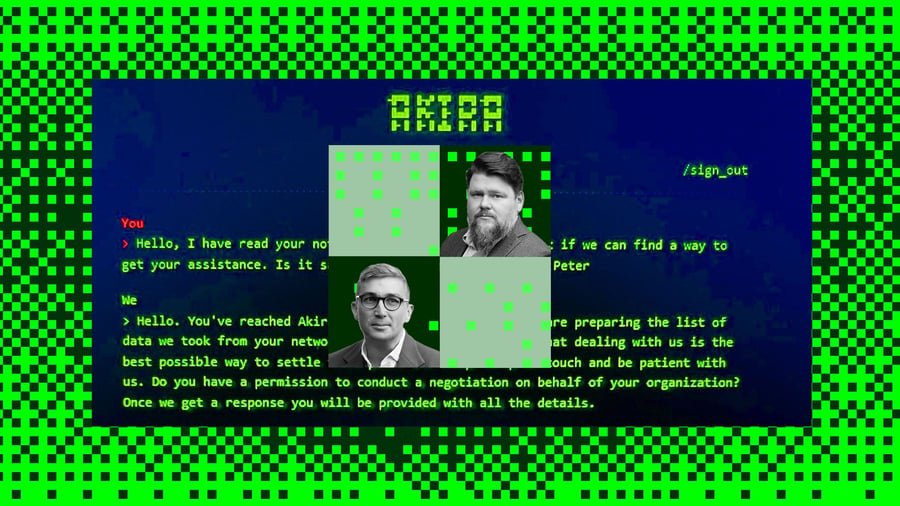
Cyber-Angriffe, insbesondere durch Ransomware, haben in den letzten Jahren stark zugenommen und betreffen zunehmend auch mittelständische Unternehmen. Laut einer aktuellen Analyse sind über 60 % der betroffenen Firmen im Mittelstand angesiedelt. Diese Angriffe führen nicht nur zu finanziellen Verlusten, sondern auch zu erheblichen Produktionsausfällen. Experten warnen, dass der schlimmste Fehler, den ein CEO machen kann, darin besteht, sich sofort mit der Frage zu beschäftigen: "Wie zahle ich?" Diese Denkweise kann dazu führen, dass Unternehmen in eine Abwärtsspirale geraten, die ihre Verhandlungsposition schwächt. Stattdessen sollten Firmen zunächst ihre IT-Sicherheitsstrategien überdenken und sich auf präventive Maßnahmen konzentrieren.
Ein zentraler Aspekt der Cyber-Sicherheit ist die Schulung der Mitarbeiter. Viele Angriffe erfolgen durch Phishing, bei dem Mitarbeiter unwissentlich schadhafte Software herunterladen oder sensible Daten preisgeben. Experten empfehlen regelmäßige Schulungen, um das Bewusstsein für solche Bedrohungen zu schärfen und die Mitarbeiter zu sensibilisieren. Darüber hinaus ist es entscheidend, dass Unternehmen ihre IT-Infrastruktur regelmäßig aktualisieren. Sicherheitsupdates und Patches sollten zeitnah installiert werden, um bekannte Schwachstellen zu schließen.
Laut dem Bundesamt für Sicherheit in der Informationstechnik (BSI) sind über 80 % der erfolgreichen Angriffe auf veraltete Software zurückzuführen. Die Verhandlungen mit Ransomware-Angreifern sind oft komplex und riskant. Experten raten dazu, einen klaren Plan zu entwickeln, bevor man in Verhandlungen eintritt. Dazu gehört auch, die eigene IT-Abteilung oder externe Fachleute einzubeziehen, um die Situation realistisch einschätzen zu können. Ein gut durchdachter Ansatz kann helfen, die finanziellen und betrieblichen Schäden zu minimieren.
Ein weiterer wichtiger Punkt ist die Sicherung von Daten. Unternehmen sollten regelmäßige Backups durchführen und diese an einem sicheren Ort speichern. Im Falle eines Angriffs können so Daten wiederhergestellt werden, ohne auf die Forderungen der Erpresser eingehen zu müssen. Statistiken zeigen, dass Unternehmen, die regelmäßige Backups durchführen, ihre Daten in 95 % der Fälle erfolgreich wiederherstellen können. Die rechtlichen Rahmenbedingungen für den Umgang mit Ransomware sind ebenfalls von Bedeutung.
In vielen Ländern gibt es Gesetze, die Unternehmen dazu verpflichten, Vorfälle zu melden. Dies kann zusätzliche rechtliche Konsequenzen nach sich ziehen, wenn Unternehmen nicht transparent mit den Behörden kommunizieren. Experten empfehlen, sich im Vorfeld über die geltenden Gesetze zu informieren und entsprechende Richtlinien zu entwickeln. Die Cyber-Sicherheitslandschaft entwickelt sich ständig weiter, und Unternehmen müssen sich anpassen, um nicht ins Visier von Angreifern zu geraten. Die Implementierung von mehrschichtigen Sicherheitsstrategien, einschließlich Firewalls, Intrusion Detection Systems und regelmäßigen Sicherheitsüberprüfungen, ist unerlässlich.
Laut einer Umfrage unter IT-Sicherheitsverantwortlichen planen über 70 % der Unternehmen, ihre Sicherheitsbudgets im kommenden Jahr zu erhöhen. Die Bedrohung durch Ransomware wird voraussichtlich weiter zunehmen, da Angreifer immer raffiniertere Methoden entwickeln. Unternehmen sind gefordert, proaktive Maßnahmen zu ergreifen, um ihre Systeme zu schützen und ihre Mitarbeiter zu schulen. Ein umfassender Ansatz zur Cyber-Sicherheit ist entscheidend, um die Integrität und Verfügbarkeit von Unternehmensdaten zu gewährleisten. Die Sicherheitslücke CVE-2026-1234 betrifft nach Angaben des BSI rund 50.000 Systeme in Deutschland und verdeutlicht die Notwendigkeit, Sicherheitsmaßnahmen kontinuierlich zu überprüfen und zu aktualisieren.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!