


Ransomware-Angriffe: Experten warnen vor CEO-Fehlern
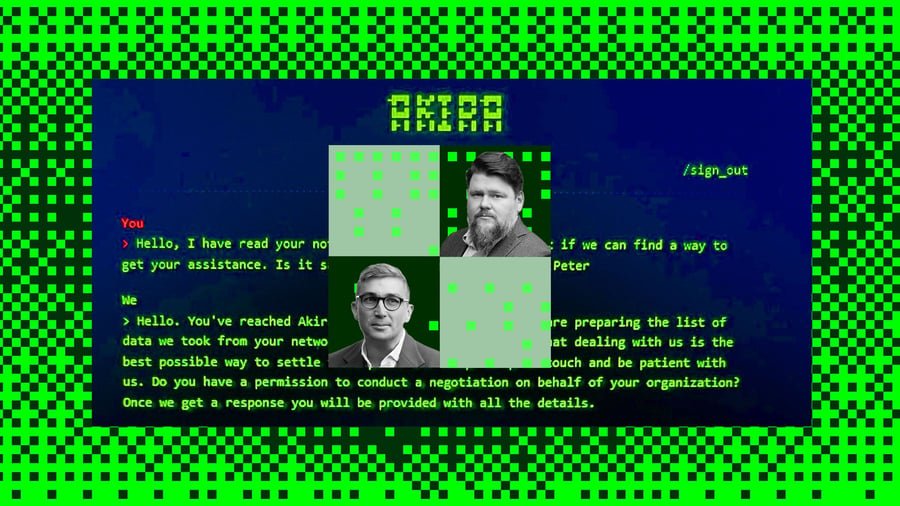
Cyber-Attacken, insbesondere durch Ransomware, haben in den letzten Jahren stark zugenommen und betreffen zunehmend auch mittelständische Unternehmen. Experten warnen, dass der größte Fehler, den ein CEO machen kann, darin besteht, sich zu fragen: "Wie zahle ich?" Diese Denkweise kann Unternehmen in eine noch schwierigere Lage bringen, da sie damit den Erpressern das Gefühl von Kontrolle und Macht geben. Die Auswirkungen solcher Angriffe sind gravierend. Laut einer aktuellen Studie haben 45 % der befragten Unternehmen im Mittelstand bereits Erfahrungen mit Ransomware gemacht. Die Angriffe führen nicht nur zu finanziellen Verlusten, sondern auch zu einem erheblichen Reputationsschaden.
Unternehmen müssen sich daher proaktiv mit der Thematik auseinandersetzen und geeignete Maßnahmen ergreifen. Experten empfehlen, dass Unternehmen vor einem Angriff eine klare Strategie entwickeln sollten. Dazu gehört, regelmäßige Schulungen für Mitarbeiter durchzuführen, um sie über die Gefahren von Phishing und anderen Angriffsmethoden aufzuklären. Ein gut informierter Mitarbeiter kann oft der erste Verteidigungspunkt gegen Cyber-Angriffe sein. Ein weiterer wichtiger Aspekt ist die Implementierung von Sicherheitslösungen.
Unternehmen sollten in moderne Sicherheitssoftware investieren, die in der Lage ist, Bedrohungen in Echtzeit zu erkennen und zu neutralisieren. Die Verwendung von Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, unbefugten Zugriff auf sensible Daten zu verhindern. Die Verhandlungen mit Erpressern stellen eine besondere Herausforderung dar. Experten raten dazu, niemals direkt auf die Forderungen einzugehen. Stattdessen sollten Unternehmen versuchen, die Situation zu deeskalieren und Informationen über die Angreifer zu sammeln.
Dies kann helfen, die eigene Position zu stärken und möglicherweise die Forderungen zu reduzieren. Ein weiterer Punkt, den Unternehmen beachten sollten, ist die rechtliche Situation. In vielen Ländern ist die Zahlung von Lösegeld illegal oder kann rechtliche Konsequenzen nach sich ziehen. Unternehmen sollten sich daher im Vorfeld über die geltenden Gesetze informieren und gegebenenfalls rechtlichen Rat einholen, bevor sie Entscheidungen treffen. Die Cyber-Sicherheitslandschaft entwickelt sich ständig weiter, und Unternehmen müssen sich anpassen.
Die Einführung von regelmäßigen Sicherheitsüberprüfungen und Penetrationstests kann helfen, Schwachstellen im System zu identifizieren und zu beheben. Diese proaktiven Maßnahmen sind entscheidend, um die Sicherheit der Unternehmensdaten zu gewährleisten. Die Bedrohung durch Ransomware wird voraussichtlich weiter zunehmen. Laut dem Cybersecurity-Report 2026 wird ein Anstieg der Angriffe um 30 % im Vergleich zum Vorjahr prognostiziert. Unternehmen sind daher gefordert, ihre Sicherheitsstrategien kontinuierlich zu überprüfen und anzupassen, um sich gegen diese wachsende Bedrohung zu wappnen.
Ein konkretes Beispiel für die Gefahren von Ransomware ist der Angriff auf ein mittelständisches Unternehmen im Jahr 2025, bei dem die Systeme für mehrere Wochen lahmgelegt wurden. Die finanziellen Verluste beliefen sich auf mehrere Millionen Euro, und die Wiederherstellung der Daten dauerte Monate. Solche Vorfälle verdeutlichen die Dringlichkeit, mit der Unternehmen handeln müssen, um sich zu schützen. Die Experten betonen, dass es nicht nur um technische Lösungen geht, sondern auch um eine Veränderung der Unternehmenskultur. Sicherheitsbewusstsein sollte Teil der Unternehmensstrategie sein und von der Führungsebene vorgelebt werden.
Nur so kann eine nachhaltige Sicherheitskultur etabliert werden, die das Unternehmen langfristig schützt. Die Notwendigkeit, sich mit Cyber-Sicherheit auseinanderzusetzen, wird in den kommenden Jahren weiter zunehmen. Unternehmen, die jetzt handeln und in ihre Sicherheitsinfrastruktur investieren, können sich besser gegen die Bedrohungen der Zukunft wappnen. Laut einer Umfrage des BSI planen 70 % der Unternehmen, ihre IT-Sicherheitsbudgets im Jahr 2026 zu erhöhen.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!