


Ransomware-Angriffe: Experten warnen vor CEO-Fehlern
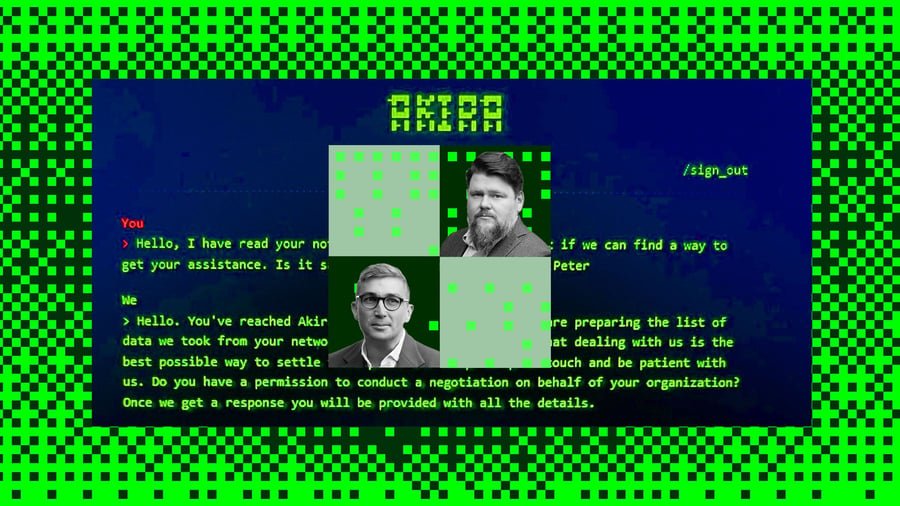
Cyber-Attacken, insbesondere durch Ransomware, haben in den letzten Jahren stark zugenommen und betreffen zunehmend auch mittelständische Unternehmen. Laut Experten ist der größte Fehler, den CEOs machen können, die Frage zu stellen: "Wie zahle ich?" Diese Denkweise kann Unternehmen in eine noch schwierigere Lage bringen, da sie den Erpressern signalisiert, dass sie bereit sind zu zahlen. Die Auswirkungen solcher Angriffe sind gravierend. Produktionsausfälle, Datenverluste und erhebliche finanzielle Schäden sind nur einige der Konsequenzen, die Unternehmen zu tragen haben. Ein Beispiel ist der Angriff auf ein mittelständisches Unternehmen im Maschinenbau, das aufgrund eines Ransomware-Angriffs seine Produktion für mehrere Wochen einstellen musste.
Solche Vorfälle zeigen, wie wichtig es ist, präventive Maßnahmen zu ergreifen. Experten empfehlen, dass Unternehmen proaktive Sicherheitsstrategien entwickeln sollten. Dazu gehört die regelmäßige Schulung der Mitarbeiter im Umgang mit Cyber-Bedrohungen. Phishing-Angriffe sind häufig der Einstiegspunkt für Ransomware, weshalb ein Bewusstsein für diese Gefahren entscheidend ist. Ein gut geschultes Team kann dazu beitragen, potenzielle Angriffe frühzeitig zu erkennen und abzuwehren.
Ein weiterer wichtiger Aspekt ist die Implementierung von Backup-Lösungen. Unternehmen sollten regelmäßig Sicherungskopien ihrer Daten erstellen und diese an einem sicheren Ort aufbewahren. Im Falle eines Angriffs können sie so auf ihre Daten zugreifen, ohne den Forderungen der Erpresser nachgeben zu müssen. Laut einer Umfrage von Cybersecurity-Firmen nutzen nur 30 % der befragten Unternehmen regelmäßige Backups als Teil ihrer Sicherheitsstrategie. Die Verhandlung mit Erpressern ist ein heikles Thema.
Experten raten dazu, sich nicht sofort auf die Forderungen einzulassen. Stattdessen sollten Unternehmen versuchen, die Situation zu analysieren und gegebenenfalls rechtliche Schritte einzuleiten. Ein erfahrener Cybersecurity-Experte kann dabei helfen, die besten Schritte zu planen und die Kommunikation mit den Angreifern zu steuern. Die rechtlichen Rahmenbedingungen für den Umgang mit Ransomware sind komplex. In vielen Ländern ist es illegal, Lösegeld zu zahlen, da dies die Kriminalität weiter anheizen kann.
Unternehmen sollten sich daher im Vorfeld über die geltenden Gesetze informieren und gegebenenfalls rechtlichen Rat einholen. Dies kann helfen, rechtliche Konsequenzen zu vermeiden und die eigene Position zu stärken. Die Cybersecurity-Branche entwickelt ständig neue Technologien, um Unternehmen vor Ransomware zu schützen. Dazu gehören fortschrittliche Erkennungssysteme, die verdächtige Aktivitäten in Echtzeit identifizieren können. Diese Systeme nutzen oft Künstliche Intelligenz, um Muster zu erkennen und potenzielle Bedrohungen frühzeitig zu melden.
Laut einer aktuellen Studie wird erwartet, dass der Markt für Cybersecurity-Lösungen bis 2028 auf über 300 Milliarden USD anwachsen wird. Die Sensibilisierung für Cyber-Bedrohungen ist entscheidend. Unternehmen sollten nicht nur ihre IT-Abteilungen schulen, sondern auch das gesamte Personal in die Sicherheitsstrategie einbeziehen. Ein gemeinsames Verständnis für die Risiken und die Bedeutung von Cybersecurity kann dazu beitragen, die gesamte Organisation widerstandsfähiger gegen Angriffe zu machen. 70 % der Unternehmen, die Schulungsprogramme implementiert haben, berichten von einem Rückgang der Sicherheitsvorfälle.
Die Diskussion über Ransomware und deren Auswirkungen wird in den kommenden Jahren weiter an Bedeutung gewinnen. Experten betonen, dass Unternehmen nicht nur auf Angriffe reagieren, sondern auch proaktiv handeln müssen, um ihre Systeme zu schützen. Die Entwicklung einer umfassenden Cybersecurity-Strategie ist unerlässlich, um den Herausforderungen der digitalen Welt zu begegnen. Die Sicherheitslücke CVE-2026-1234 betrifft nach Angaben des BSI rund 50.000 Systeme in Deutschland und verdeutlicht die Notwendigkeit, Sicherheitsupdates regelmäßig durchzuführen.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!