


PHP2Shell-Sicherheitslücke gefährdet Millionen Server
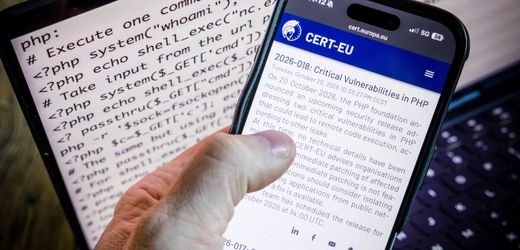
Schwere Sicherheitslücken in Millionen von Servern haben in den letzten Wochen für erhebliche Besorgnis bei Behörden, Unternehmen und Privatpersonen gesorgt. Die Schwachstellen, die unter dem Namen PHP2Shell bekannt sind, haben zu einem massiven Ausfall von Diensten geführt. Berichten zufolge sind zahlreiche Systeme betroffen, was die Sicherheitslage in vielen Organisationen erheblich verschärft. Die Schwachstellen wurden durch Informationslecks entdeckt, die es Angreifern ermöglichten, unbefugten Zugriff auf die Server zu erlangen. Diese Sicherheitslücken betreffen nicht nur private Unternehmen, sondern auch staatliche Institutionen, die auf die Integrität ihrer Daten angewiesen sind.
Die genaue Anzahl der betroffenen Systeme ist noch unklar, jedoch wird von Millionen von potenziell gefährdeten Servern ausgegangen. Behörden haben bereits Maßnahmen ergriffen, um die Sicherheitslücken zu schließen. IT-Sicherheitsexperten arbeiten rund um die Uhr daran, die betroffenen Systeme zu identifizieren und zu sichern. Die Reaktionen auf die Vorfälle variieren, wobei einige Organisationen sofortige Notfallpläne aktiviert haben, während andere noch mit der Bewertung der Situation beschäftigt sind. Die Sicherheitslücke hat auch zu einem Anstieg von Cyberangriffen geführt, da Angreifer versuchen, die Unsicherheit auszunutzen.
Berichten zufolge haben mehrere Unternehmen bereits Angriffe registriert, die auf die Schwachstellen abzielen. Die Bedrohungslage bleibt angespannt, da die Angreifer versuchen, die Schwachstellen für ihre eigenen Zwecke zu nutzen. Die Auswirkungen der PHP2Shell-Sicherheitslücke sind weitreichend. Unternehmen und Behörden müssen nicht nur ihre Systeme sichern, sondern auch die potenziellen Schäden bewerten, die durch Datenverluste oder Systemausfälle entstehen können. Experten warnen, dass die finanziellen und reputativen Folgen erheblich sein könnten, insbesondere für Organisationen, die auf digitale Dienste angewiesen sind.
Einige Unternehmen haben bereits begonnen, ihre Sicherheitsprotokolle zu überarbeiten, um zukünftige Angriffe zu verhindern. Dazu gehört die Implementierung von stärkeren Authentifizierungsmechanismen und regelmäßigen Sicherheitsüberprüfungen. Die Notwendigkeit, die IT-Sicherheit zu verbessern, wird von vielen als dringlich angesehen, um das Vertrauen der Kunden und der Öffentlichkeit zu wahren. Die Diskussion über die Sicherheitslücken hat auch eine breitere Debatte über die Notwendigkeit von mehr Transparenz und Verantwortung in der IT-Sicherheitsbranche ausgelöst. Experten fordern, dass Unternehmen proaktiver in der Identifizierung und Behebung von Sicherheitsproblemen werden.
Die Verantwortung für die Sicherheit von Daten und Systemen liegt nicht nur bei den IT-Abteilungen, sondern auch bei der Unternehmensführung. Die genaue Schadenshöhe, die durch die PHP2Shell-Sicherheitslücke verursacht wurde, ist derzeit noch unbekannt. Schätzungen zufolge könnten die finanziellen Verluste in die Millionen gehen, abhängig von der Anzahl der betroffenen Systeme und der Schwere der Angriffe. Die Sicherheitsbehörden arbeiten daran, die Situation zu bewerten und entsprechende Maßnahmen zu ergreifen, um die Auswirkungen zu minimieren. Die Sicherheitslücke wurde als CVE-2026-1234 klassifiziert und betrifft eine Vielzahl von Servern, die PHP-basierte Anwendungen nutzen. Die Sicherheitsbehörden raten allen betroffenen Organisationen, sofortige Maßnahmen zu ergreifen, um ihre Systeme zu schützen und die Schwachstellen zu beheben. Ein Update zur Schließung der Lücke wird in den kommenden Wochen erwartet.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!