


OpenSSH-Sicherheitslücke wird aktiv ausgenutzt
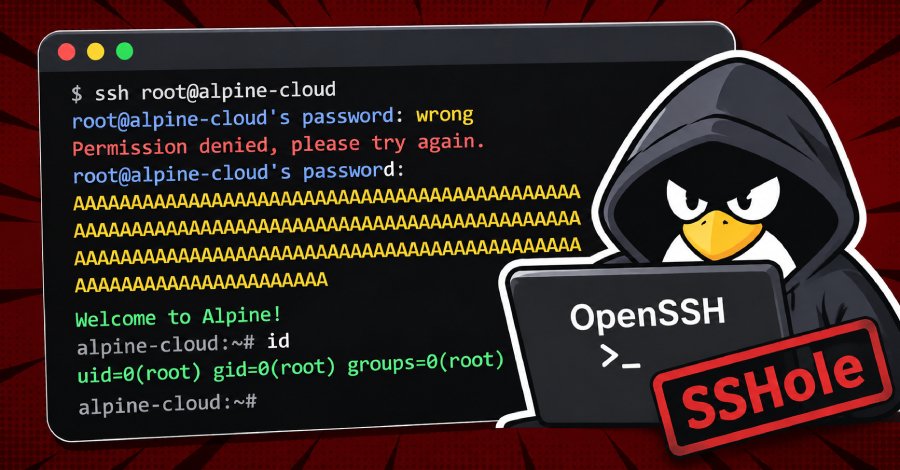
Hacker haben innerhalb weniger Stunden nach der Bekanntgabe einer kritischen Sicherheitslücke in OpenSSH versucht, diese auszunutzen. Die Schwachstelle, die als CVE-2026-123158 klassifiziert ist, ermöglicht es Angreifern, sich in Systeme einzuloggen, die kein Passwort für Benutzerkonten gesetzt haben. Diese Sicherheitsanfälligkeit betrifft insbesondere Linux-Systeme, die OpenSSH in Verbindung mit der musl C-Bibliothek und deaktivierten Pluggable Authentication Modules (PAM) verwenden. Die Schwachstelle wurde von der Sicherheitsfirma Previdian entdeckt und hat einen CVSS-Score von 8.1, was sie als hochriskant einstuft. Die Entdeckung der Lücke hat in der Cybersicherheitsgemeinschaft Besorgnis ausgelöst, da sie potenziell weitreichende Auswirkungen auf die Sicherheit von Servern und Netzwerken hat, die OpenSSH verwenden.
Nach der Offenlegung der Schwachstelle haben Cyberkriminelle Honeypots, die speziell zur Überwachung solcher Angriffe eingerichtet wurden, ins Visier genommen. Diese Honeypots sind darauf ausgelegt, Angriffe zu erkennen und zu analysieren, um Sicherheitslücken besser zu verstehen und zu schließen. Die ersten Angriffe wurden innerhalb von Stunden nach der Bekanntgabe der Schwachstelle registriert. Die Sicherheitslücke könnte es Angreifern ermöglichen, Root-Zugriff auf betroffene Systeme zu erlangen, was zu einem vollständigen Kontrollverlust über die Systeme führen kann. Experten warnen, dass die Ausnutzung dieser Schwachstelle nicht nur die Integrität der betroffenen Systeme gefährdet, sondern auch die Vertraulichkeit und Verfügbarkeit von Daten beeinträchtigen kann.
Um die Risiken zu minimieren, empfehlen Sicherheitsexperten, dass Administratoren umgehend Maßnahmen ergreifen. Dazu gehört das Setzen von Passwörtern für alle Benutzerkonten sowie das Überprüfen und Aktualisieren der OpenSSH-Installationen auf die neuesten Versionen, die Sicherheitsupdates enthalten. Die Implementierung von PAM kann ebenfalls als zusätzliche Schutzmaßnahme dienen. Die Entdeckung dieser Schwachstelle ist nicht die erste ihrer Art. In der Vergangenheit gab es bereits mehrere kritische Sicherheitsanfälligkeiten in OpenSSH, die ähnliche Auswirkungen hatten.
Die schnelle Reaktion der Sicherheitsgemeinschaft auf solche Entdeckungen ist entscheidend, um die Auswirkungen von Cyberangriffen zu minimieren. Die Sicherheitslücke CVE-2026-123158 hat bereits zu einer erhöhten Aufmerksamkeit in der IT-Sicherheitsbranche geführt. Unternehmen und Organisationen, die OpenSSH verwenden, sind aufgefordert, ihre Systeme umgehend zu überprüfen und gegebenenfalls Sicherheitsupdates zu installieren. Die Bedrohung durch Cyberkriminalität bleibt ein ernstes Problem, das kontinuierliche Wachsamkeit erfordert. Die genaue Anzahl der betroffenen Systeme ist derzeit unbekannt, jedoch schätzen Experten, dass Millionen von Servern weltweit potenziell anfällig sind.
Sicherheitslücke könnte auch in Kombination mit anderen Angriffstechniken ausgenutzt werden, was die Komplexität der Bedrohung erhöht. Die Sicherheitslücke wurde am 10. November 2026 öffentlich gemacht, und die ersten Angriffe wurden bereits am selben Tag registriert. Sicherheitsexperten raten dazu, die Entwicklungen rund um diese Schwachstelle genau zu verfolgen und proaktive Maßnahmen zu ergreifen, um die Systeme zu schützen.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!