


Node.js Sicherheitslücke ermöglicht Remote Code Execution
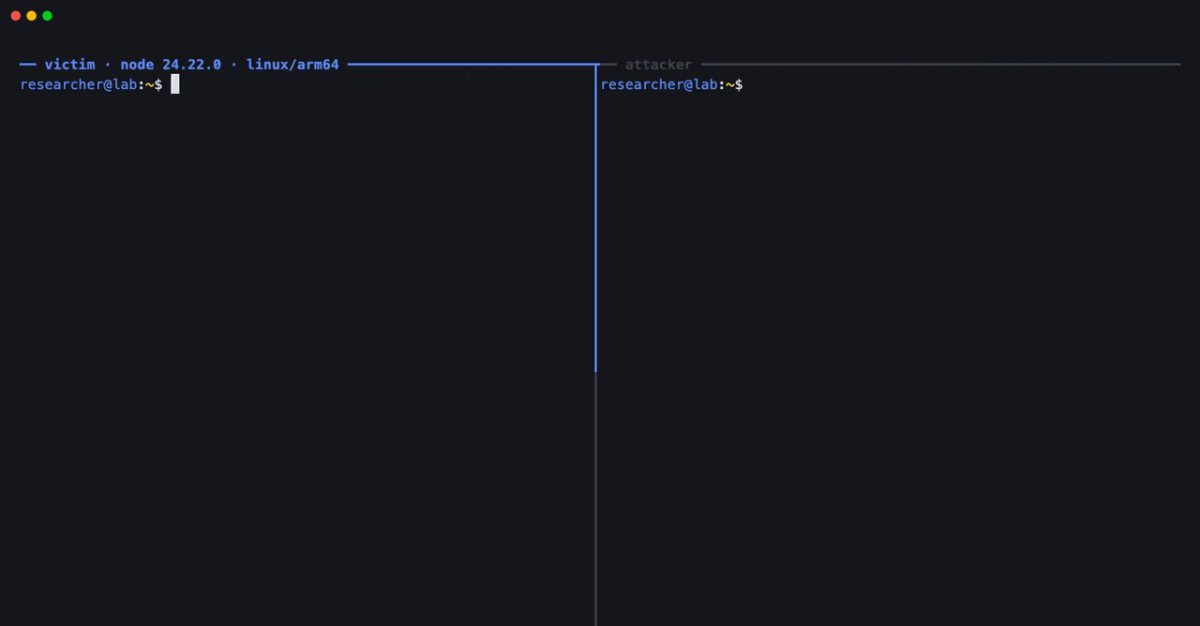
Sicherheitsforscher von Imperva haben eine kritische Sicherheitslücke in Node.js identifiziert, die es Angreifern ermöglicht, schadhafter Code auszuführen. Die Schwachstelle, die als CVE-2026-111497 klassifiziert wurde, betrifft die offizielle Version 24.22.0 von Node.js für Linux arm64. Durch die Verwendung von manipulierten Brotli-Daten konnten die Forscher einen Remote Code Execution (RCE) Exploit erfolgreich demonstrieren. Die Forscher führten ihren Proof of Concept ohne Debugger oder benutzerdefinierte Builds durch. Stattdessen wurde die Schwachstelle durch das Einspeisen von speziell gestalteten Daten in den integrierten Brotli-Dekoder ausgenutzt.
Dies zeigt, dass selbst offizielle Builds von Node.js anfällig für Angriffe sind, wenn sie nicht entsprechend abgesichert werden. Node.js hat die Schwachstelle bereits öffentlich gemacht und empfiehlt Nutzern, ihre Systeme umgehend zu aktualisieren. Die Sicherheitslücke könnte potenziell weitreichende Auswirkungen auf Anwendungen haben, die auf Node.js basieren, insbesondere in produktiven Umgebungen, wo Sicherheit höchste Priorität hat. Die Entdeckung dieser Schwachstelle ist Teil einer größeren Untersuchung von Imperva, die sich mit der Sicherheit von Webanwendungen und deren Abhängigkeiten beschäftigt. Die Forscher haben betont, dass die Verwendung von Standardbibliotheken wie Brotli in Node.js nicht ohne Risiko ist, insbesondere wenn diese nicht regelmäßig auf Sicherheitsanfälligkeiten überprüft werden.
Die Auswirkungen dieser Sicherheitslücke könnten erheblich sein, da Node.js in vielen modernen Webanwendungen weit verbreitet ist. Entwickler und Unternehmen, die Node.js verwenden, sind aufgefordert, ihre Sicherheitspraktiken zu überprüfen und sicherzustellen, dass sie die neuesten Updates und Patches anwenden. Imperva hat auch darauf hingewiesen, dass die Schwachstelle nicht nur theoretisch ist. Die Möglichkeit, schadhafter Code auszuführen, könnte Angreifern den Zugriff auf sensible Daten ermöglichen oder sogar die Kontrolle über betroffene Systeme übernehmen. Dies stellt ein ernstes Risiko für die Integrität und Vertraulichkeit von Daten dar.
Sicherheitslücke wurde in der Version 24.22.0 von Node.js entdeckt, die am 15. September 2026 veröffentlicht wurde. Nutzer sollten sicherstellen, dass sie auf die neueste Version aktualisieren, um sich vor möglichen Angriffen zu schützen. Zusätzlich zu den Empfehlungen zur Aktualisierung hat Node.js auch Hinweise zur sicheren Implementierung von Brotli-Dekodierung in Anwendungen veröffentlicht. Diese Hinweise sollen Entwicklern helfen, potenzielle Angriffsvektoren zu minimieren und die Sicherheit ihrer Anwendungen zu erhöhen.
Die Entdeckung dieser Schwachstelle unterstreicht die Notwendigkeit, Sicherheitspraktiken in der Softwareentwicklung zu priorisieren. Entwickler sollten sich der Risiken bewusst sein, die mit der Verwendung von Drittanbieter-Bibliotheken verbunden sind, und geeignete Maßnahmen ergreifen, um ihre Anwendungen zu schützen. Die Forscher von Imperva haben betont, dass die Sicherheit von Software ein kontinuierlicher Prozess ist, der regelmäßige Überprüfungen und Aktualisierungen erfordert. Die Entdeckung von CVE-2026-111497 ist ein Beispiel dafür, wie wichtig es ist, Sicherheitslücken proaktiv zu identifizieren und zu beheben.
Node.js-Community wird aufgefordert, die Sicherheitsrichtlinien zu befolgen und sicherzustellen, dass alle Abhängigkeiten regelmäßig auf Sicherheitsanfälligkeiten überprüft werden. Dies ist entscheidend, um die Integrität und Sicherheit von Anwendungen zu gewährleisten. Die Sicherheitslücke CVE-2026-111497 wurde am 25. Oktober 2026 von Node.js offiziell bekannt gegeben.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!