


Neue Herausforderungen bei der CVE-Exploitsicherheit
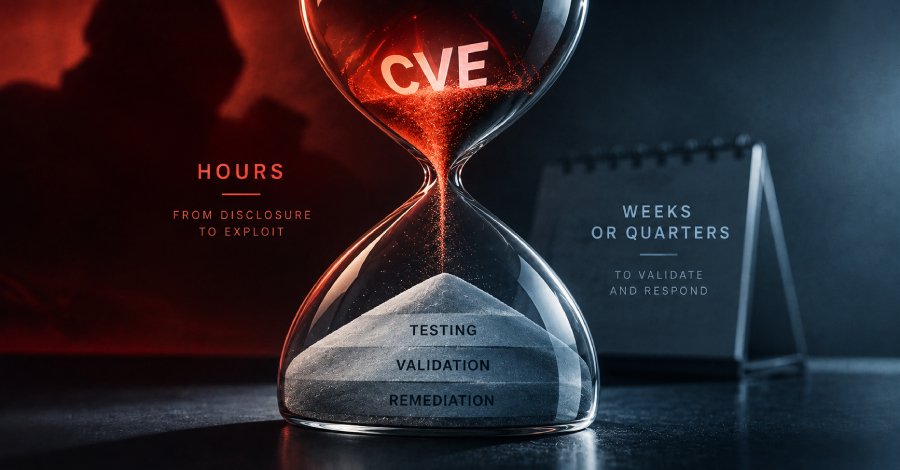
Ein aktuelles Webinar thematisiert die Herausforderungen, die mit der Ausnutzung neuer CVEs (Common Vulnerabilities and Exposures) verbunden sind. Die Geschwindigkeit, mit der Angreifer Sicherheitslücken ausnutzen, hat sich durch den Einsatz von KI-Technologien erheblich erhöht. Sicherheitsprogramme, die traditionell auf wöchentliche oder vierteljährliche Risikobewertungen setzen, könnten dadurch in ihrer Effektivität gefährdet sein. Die Diskussion im Webinar hebt hervor, dass die Schwere eines neuen CVE nicht allein durch den Schweregrad bewertet werden kann. Vielmehr ist entscheidend, ob die Schwachstelle tatsächlich in der spezifischen IT-Umgebung eines Unternehmens ausgenutzt werden kann.
Diese Differenzierung ist besonders wichtig, da viele Unternehmen noch nicht über die notwendigen Ressourcen verfügen, um die Risiken zeitnah zu bewerten. Ein zentrales Thema des Webinars ist die Rolle von Mythos-class KI, die den Zeitraum zwischen der Offenlegung einer Sicherheitslücke und der erfolgreichen Ausnutzung durch Angreifer verkürzt. Diese Technologie ermöglicht es Cyberkriminellen, schneller auf neue Schwachstellen zu reagieren, was die Notwendigkeit für Unternehmen erhöht, ihre Sicherheitsstrategien zu überdenken. Die Referenten betonen, dass die Lücke zwischen der Entdeckung einer CVE und der tatsächlichen Ausnutzung nicht nur technischer Natur ist. Unternehmen müssen auch organisatorische und prozessuale Anpassungen vornehmen, um mit der sich schnell verändernden Bedrohungslandschaft Schritt zu halten.
Ein proaktiver Ansatz zur Risikobewertung könnte entscheidend sein, um potenzielle Angriffe frühzeitig zu erkennen. Ein weiterer Punkt, der im Webinar angesprochen wird, ist die Notwendigkeit, Sicherheitslösungen kontinuierlich zu aktualisieren. Viele Unternehmen verwenden veraltete Softwareversionen, die anfällig für bekannte Schwachstellen sind. Die Referenten empfehlen, regelmäßige Updates und Patches als Teil einer umfassenden Sicherheitsstrategie zu implementieren. Die Teilnehmer des Webinars wurden auch auf die Bedeutung von Schulungen und Sensibilisierungsprogrammen für Mitarbeiter hingewiesen.
Ein informierter Mitarbeiter kann dazu beitragen, Sicherheitsvorfälle zu verhindern, indem er verdächtige Aktivitäten erkennt und meldet. Die menschliche Komponente bleibt ein kritischer Faktor in der Cybersicherheit. Abschließend wurde darauf hingewiesen, dass Unternehmen, die ihre Sicherheitsstrategien anpassen und modernisieren, besser auf die Herausforderungen reagieren können, die mit neuen CVEs verbunden sind. Die Implementierung von KI-gestützten Lösungen könnte dabei helfen, die Reaktionszeiten auf Sicherheitsvorfälle zu verkürzen und die allgemeine Sicherheitslage zu verbessern. Das Webinar fand am 18. September 2026 statt und zog zahlreiche Fachleute aus der IT-Sicherheitsbranche an.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!