


Malware-Kampagne über npm-Pakete entdeckt
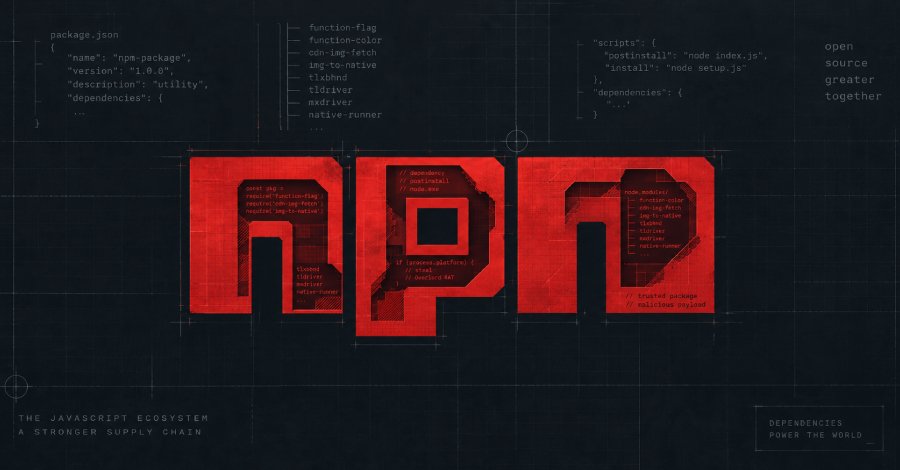
Cybersecurity-Forscher haben Details zu einer langanhaltenden Malware-Kampagne veröffentlicht, die über 40.767 Downloads von schädlichen npm-Paketen umfasst. Diese Kampagne, die von den Unternehmen CloudSEK und Checkmarx als MALFEX bezeichnet wird, zielt darauf ab, Informationen zu stehlen und Remote Access Trojans (RAT) auf kompromittierte Systeme zu übertragen. Die Untersuchung ergab, dass ein einzelner Bedrohungsakteur seit August 2023 insgesamt 12 Pakete veröffentlicht hat. Von diesen Paketen wurden acht als schädlich identifiziert und sind für die Verbreitung von RAT und Informationsdiebstahl verantwortlich. Die betroffenen Pakete wurden in der npm-Registry gehostet, die eine weit verbreitete Plattform für die Bereitstellung von JavaScript-Bibliotheken ist.
Die Malware-Kampagne nutzt eine Vielzahl von Techniken, um die Benutzer zu täuschen und die schädlichen Pakete zu installieren. Dazu gehören gefälschte Beschreibungen und die Verwendung von beliebten Bibliotheken, um das Vertrauen der Entwickler zu gewinnen. Die Forscher haben festgestellt, dass die Pakete in der Lage sind, sensible Daten wie Passwörter und API-Schlüssel zu stehlen. Die Sicherheitsanalysen zeigen, dass die Malware nicht nur auf Windows-Systeme abzielt, sondern auch auf andere Plattformen, die npm verwenden. Dies erweitert den potenziellen Schaden, den die Kampagne anrichten kann, erheblich.
Forscher raten Entwicklern, ihre Abhängigkeiten regelmäßig zu überprüfen und verdächtige Pakete zu meiden. Die betroffenen npm-Pakete wurden mittlerweile aus der Registry entfernt, jedoch bleibt die Gefahr bestehen, dass bereits installierte Versionen auf den Systemen der Benutzer aktiv sind. Die Forscher empfehlen, alle installierten Pakete zu überprüfen und gegebenenfalls zu deinstallieren, um das Risiko eines Angriffs zu minimieren. Die Kampagne hat auch die Aufmerksamkeit von Sicherheitsbehörden auf sich gezogen, die die Verbreitung solcher Malware ernst nehmen. Experten warnen, dass die Nutzung von npm-Paketen ohne gründliche Sicherheitsüberprüfung zu erheblichen Risiken führen kann.
Die Vorfälle verdeutlichen die Notwendigkeit, Sicherheitspraktiken in der Softwareentwicklung zu verbessern. CloudSEK und Checkmarx haben die Details der Kampagne in einem gemeinsamen Bericht veröffentlicht, der die Techniken und Taktiken des Angreifers beschreibt. Die Forscher haben auch Empfehlungen zur Verbesserung der Sicherheit in der Softwareentwicklung gegeben, um ähnliche Vorfälle in der Zukunft zu verhindern. Die Malware-Kampagne MALFEX ist ein Beispiel für die wachsende Bedrohung durch Supply-Chain-Angriffe, die in den letzten Jahren zugenommen haben. Solche Angriffe zielen darauf ab, Schwachstellen in der Software-Lieferkette auszunutzen, um schädliche Software zu verbreiten.
Forscher betonen die Wichtigkeit von Sicherheitsbewusstsein und Schulungen für Entwickler, um die Risiken zu minimieren. Die Sicherheitslücke, die durch diese Kampagne ausgenutzt wird, könnte potenziell Tausende von Entwicklern und Unternehmen betreffen, die auf npm-Pakete angewiesen sind. Die Forscher haben die Community aufgefordert, wachsam zu bleiben und Sicherheitsupdates regelmäßig zu installieren. Die vollständigen Details der Malware-Kampagne und die betroffenen Pakete sind in dem Bericht von CloudSEK und Checkmarx dokumentiert. Die Forscher haben auch eine Liste der betroffenen Pakete veröffentlicht, die von Entwicklern überprüft werden sollte, um mögliche Sicherheitsrisiken zu identifizieren.
Die Sicherheitsforschung zu dieser Kampagne wird fortgesetzt, um weitere Informationen über den Angreifer und die verwendeten Techniken zu sammeln. Die Forscher hoffen, dass durch die Veröffentlichung dieser Informationen die Entwicklergemeinschaft besser auf solche Bedrohungen vorbereitet werden kann. Die Malware-Kampagne MALFEX hat bereits zu einem Anstieg der Sicherheitswarnungen in der Entwicklergemeinschaft geführt. Die Forscher betonen, dass die Überwachung und Analyse von npm-Paketen entscheidend ist, um zukünftige Angriffe zu verhindern. Die Sicherheitslücke betrifft eine Vielzahl von Systemen, die npm verwenden, und könnte potenziell Hunderte von Tausenden von Benutzern weltweit betreffen.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!