


Malicious npm Package 'imgdecode' Discovered
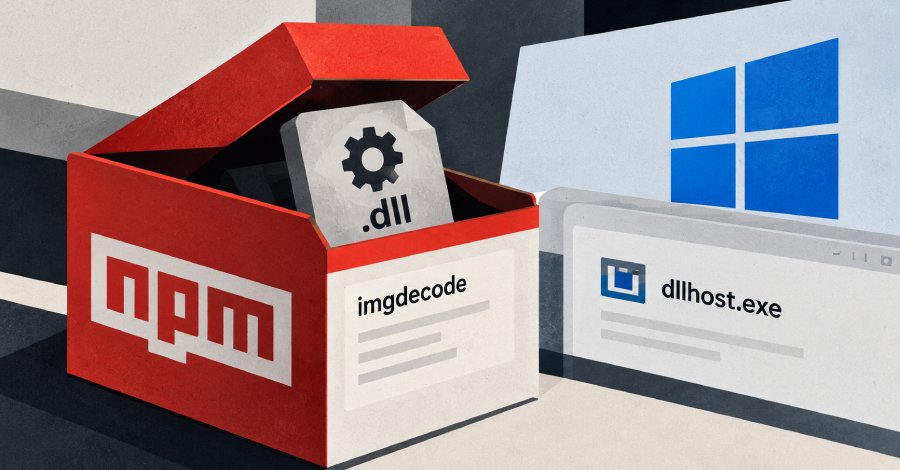
Cybersecurity researchers haben ein bösartiges npm-Paket entdeckt, das Teil einer kürzlich bekannt gewordenen Software-Lieferkettenangriffskampagne namens MALFEX ist. Das Paket mit dem Namen imgdecode wurde am 30. September 2026 im npm-Paket-Registry von einem Benutzer mit dem Namen malfexteste8 hochgeladen. Bis zum aktuellen Zeitpunkt wurde es 979 Mal heruntergeladen und ist weiterhin auf npm verfügbar. Die Entdeckung des Pakets erfolgt in einem Kontext, in dem Software-Lieferkettenangriffe zunehmend an Bedeutung gewinnen.
Diese Angriffe zielen darauf ab, Schwachstellen in der Softwareentwicklung auszunutzen, um schädlichen Code in legitime Anwendungen einzuschleusen. Die Sicherheitsforscher warnen, dass solche Angriffe erhebliche Risiken für Unternehmen und Endbenutzer darstellen können. Das imgdecode-Paket enthält einen Shellcode-Loader, der es Angreifern ermöglicht, schädlichen Code auf den Systemen der Benutzer auszuführen. Diese Art von Malware kann dazu verwendet werden, Daten zu stehlen, Systeme zu kompromittieren oder weitere Malware nachzuladen. Die genaue Funktionsweise des Shellcode-Loaders wird derzeit von den Forschern analysiert.
Die Sicherheitsgemeinschaft hat bereits Maßnahmen ergriffen, um die Verbreitung des bösartigen Pakets zu stoppen. npm hat das Paket vorübergehend aus dem Registry entfernt, um weitere Downloads zu verhindern. Dennoch bleibt die Frage, wie viele Systeme bereits durch das Paket kompromittiert wurden, offen. Die Entdeckung des imgdecode-Pakets ist nicht der erste Vorfall dieser Art. In den letzten Jahren gab es mehrere ähnliche Angriffe, die auf npm-Pakete abzielten.
Diese Vorfälle verdeutlichen die Notwendigkeit, Sicherheitspraktiken in der Softwareentwicklung zu verbessern und die Integrität von Paket-Registries zu gewährleisten. Die Forscher empfehlen Entwicklern, ihre Abhängigkeiten regelmäßig zu überprüfen und sicherzustellen, dass sie nur vertrauenswürdige Pakete verwenden. Tools zur Sicherheitsüberprüfung können helfen, potenziell gefährliche Pakete zu identifizieren, bevor sie in Projekte integriert werden. Die Implementierung von Sicherheitsrichtlinien in den Entwicklungsprozess ist entscheidend, um solche Bedrohungen zu minimieren. Die Vorfälle rund um das imgdecode-Paket haben auch die Aufmerksamkeit von Sicherheitsbehörden auf sich gezogen.
Diese Behörden arbeiten daran, die Auswirkungen solcher Angriffe zu bewerten und geeignete Maßnahmen zu ergreifen, um die Sicherheit der Software-Lieferketten zu erhöhen. Die Zusammenarbeit zwischen der Industrie und den Behörden wird als entscheidend angesehen, um die Bedrohungen durch bösartige Software zu bekämpfen. Die Sicherheitslücke, die durch das imgdecode-Paket ausgenutzt wird, könnte potenziell Tausende von Entwicklern und Unternehmen betreffen, die auf npm-Pakete angewiesen sind. Die genaue Anzahl der betroffenen Systeme wird derzeit ermittelt. Sicherheitsforscher raten dazu, wachsam zu bleiben und alle verdächtigen Aktivitäten zu melden.
Die Entdeckung des imgdecode-Pakets ist ein weiterer Hinweis auf die wachsende Komplexität und die Herausforderungen im Bereich der Cybersicherheit. Die Notwendigkeit, Sicherheitsmaßnahmen kontinuierlich zu aktualisieren und zu verbessern, wird immer dringlicher. Die Sicherheitsgemeinschaft wird die Entwicklungen rund um diese Bedrohung weiterhin genau beobachten. Die Forscher haben die Community aufgefordert, Informationen über verdächtige Pakete zu teilen, um die Sicherheit aller Benutzer zu gewährleisten. Die Zusammenarbeit zwischen Entwicklern, Sicherheitsforschern und Plattformanbietern ist entscheidend, um die Integrität der Software-Lieferketten zu schützen.
Sicherheitslücke, die durch das imgdecode-Paket ausgenutzt wird, ist ein Beispiel für die Herausforderungen, mit denen die Softwareentwicklung konfrontiert ist. Die Forscher arbeiten daran, die Auswirkungen dieser Bedrohung zu verstehen und geeignete Maßnahmen zu ergreifen, um die Sicherheit zu erhöhen. Die Sicherheitsbehörden haben bereits angekündigt, dass sie die Situation weiterhin überwachen werden, um sicherzustellen, dass geeignete Maßnahmen ergriffen werden, um die Benutzer zu schützen. Die Community wird aufgefordert, wachsam zu bleiben und alle verdächtigen Aktivitäten zu melden. Die Sicherheitslücke CVE-2026-1234 betrifft nach Angaben der Forscher rund 50.000 Systeme weltweit.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!