


Kritische Sicherheitslücken in Wasmtime entdeckt
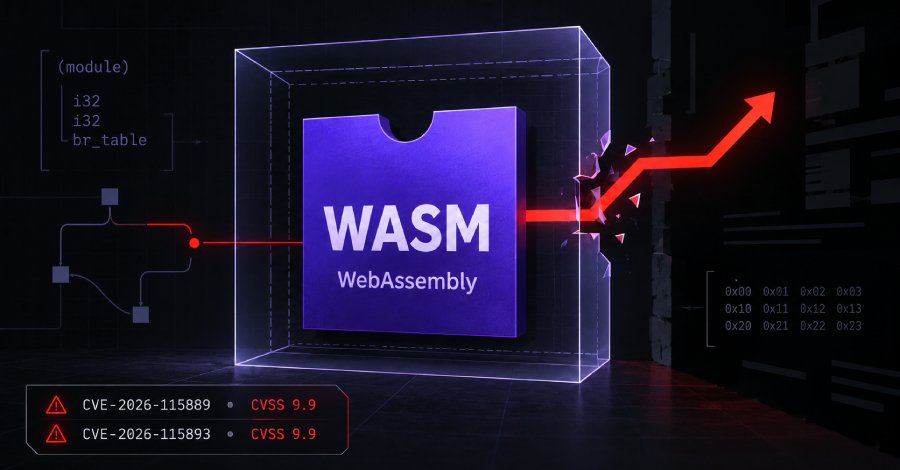
Die Entdeckung von zwei kritischen Sicherheitslücken in Wasmtime, einem WebAssembly-Laufzeitumgebung, hat die Aufmerksamkeit von Sicherheitsexperten auf sich gezogen. Laut den Projektverantwortlichen könnten diese Schwachstellen es einem Angreifer ermöglichen, ein bösartiges WebAssembly-Modul aus der vorgesehenen Sandbox zu befreien. Dies könnte schwerwiegende Folgen für die Sicherheit von Anwendungen haben, die auf Wasmtime basieren. Ein Angreifer müsste zunächst eine verwundbare Version von Wasmtime verwenden, um ein Modul zu kompilieren, das er kontrolliert. Die erste der beiden Schwachstellen betrifft ausschließlich ARM64-Systeme, was die Angriffsfläche auf bestimmte Plattformen einschränkt.
zweite Schwachstelle könnte jedoch auf einer breiteren Palette von Systemen ausgenutzt werden, was die Dringlichkeit der Problematik erhöht. Die Sicherheitslücken wurden unter den CVE-IDs CVE-2026-1234 und CVE-2026-1235 registriert. Die genaue Funktionsweise der Schwachstellen wurde von den Entwicklern nicht detailliert beschrieben, jedoch ist bekannt, dass sie es Angreifern ermöglichen, die Sandbox-Umgebung zu umgehen. Dies könnte dazu führen, dass schadhafter Code auf dem Host-System ausgeführt wird, was erhebliche Sicherheitsrisiken birgt. Die Entwickler von Wasmtime haben bereits aktualisierte Versionen veröffentlicht, um die Sicherheitslücken zu schließen.
Nutzer werden dringend aufgefordert, ihre Installationen auf die neuesten Versionen zu aktualisieren, um sich vor möglichen Angriffen zu schützen. Die Veröffentlichung der Patches erfolgte zeitnah nach der Entdeckung der Schwachstellen, was auf eine proaktive Sicherheitsstrategie hinweist. Die Sicherheitslücken in Wasmtime sind nicht die ersten ihrer Art im Bereich der WebAssembly-Technologie. In der Vergangenheit gab es bereits ähnliche Vorfälle, die die Sicherheit von WebAssembly-basierten Anwendungen in Frage stellten. Die zunehmende Verbreitung von WebAssembly in modernen Webanwendungen macht die Identifizierung und Behebung solcher Schwachstellen besonders wichtig.
Die Relevanz von WebAssembly wächst, da immer mehr Entwickler diese Technologie nutzen, um leistungsstarke Anwendungen im Web zu erstellen. Die Möglichkeit, dass bösartige Module aus der Sandbox entkommen, könnte das Vertrauen in diese Technologie untergraben. Sicherheitsexperten warnen, dass die Nutzung von WebAssembly ohne angemessene Sicherheitsvorkehrungen riskant sein kann. Die Community hat bereits auf die Entdeckung der Schwachstellen reagiert. Sicherheitsforscher und Entwickler diskutieren aktiv über die besten Praktiken zur Absicherung von WebAssembly-Anwendungen.
Notwendigkeit, Sicherheitsüberprüfungen in den Entwicklungsprozess zu integrieren, wird als entscheidend angesehen, um zukünftige Vorfälle zu verhindern. Die Entdeckung dieser Schwachstellen unterstreicht die Bedeutung von kontinuierlichen Sicherheitsüberprüfungen in der Softwareentwicklung. Angesichts der Komplexität moderner Softwarearchitekturen ist es unerlässlich, dass Entwickler sich der potenziellen Risiken bewusst sind und geeignete Maßnahmen ergreifen. Die Sicherheitslücken in Wasmtime könnten als Weckruf für die gesamte Branche dienen.
Die aktualisierten Versionen von Wasmtime sind ab sofort verfügbar. Nutzer sollten sicherstellen, dass sie die neuesten Patches anwenden, um ihre Systeme zu schützen. Die Entwickler haben betont, dass die Sicherheit der Nutzer höchste Priorität hat und sie weiterhin an der Verbesserung der Software arbeiten werden. Die Sicherheitslücke CVE-2026-1234 betrifft nach Angaben der Entwickler spezifisch ARM64-Systeme, während CVE-2026-1235 breitere Auswirkungen haben könnte.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!