


Kritische Sicherheitslücke in Unbound DNS-Resolver entdeckt
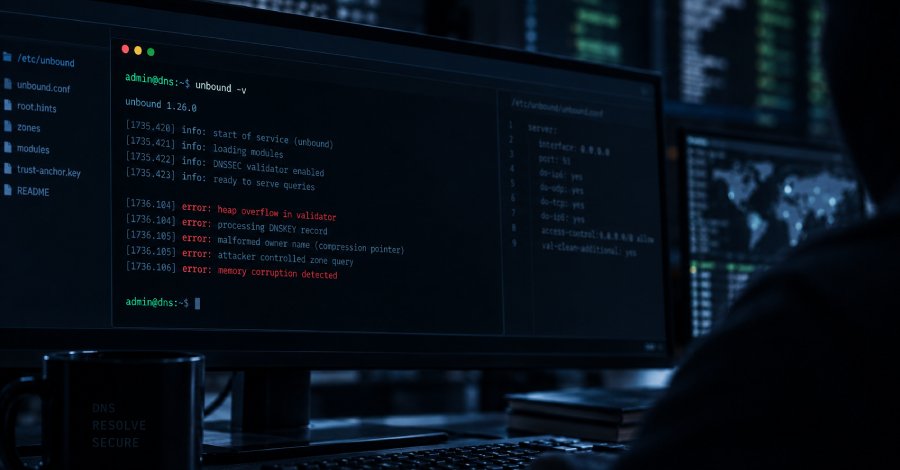
NLnet Labs hat am 18. September 2026 eine kritische Sicherheitsanfälligkeit im Unbound DNS-Resolver veröffentlicht. Die Schwachstelle betrifft alle Versionen vor 1.26.1 und ermöglicht es Angreifern, die Kontrolle über einen bösartigen DNS-Zonen zu erlangen. Durch gezielte Anfragen an einen verwundbaren Resolver kann ein Heap-Overflow ausgelöst werden, was zu einer Remote Code Execution (RCE) führt. Die Sicherheitsanfälligkeit ist unter der CVE-Nummer CVE-2026-81642 registriert.
Laut dem Advisory von NLnet Labs können Angreifer durch diese Lücke potenziell vollständige Kontrolle über das betroffene System erlangen. Die Entdeckung dieser Schwachstelle stellt ein erhebliches Risiko für alle Nutzer dar, die den Unbound DNS-Resolver einsetzen. Unbound ist ein weit verbreiteter DNS-Resolver, der in vielen Netzwerkinfrastrukturen eingesetzt wird. Die Software wird häufig in Kombination mit anderen Sicherheitslösungen verwendet, um DNS-Anfragen zu verarbeiten und zu validieren. Die Schwachstelle könnte daher weitreichende Auswirkungen auf die Netzwerksicherheit haben, insbesondere in Unternehmensumgebungen.
Die neue Version 1.26.1 wurde am selben Tag veröffentlicht, um die Sicherheitsanfälligkeit zu beheben. Nutzer werden dringend aufgefordert, auf diese Version zu aktualisieren, um sich vor möglichen Angriffen zu schützen. Das Update enthält auch weitere Verbesserungen und Fehlerbehebungen, die die Stabilität und Sicherheit des Resolvers erhöhen. Die Sicherheitslücke wurde von einem externen Sicherheitsexperten entdeckt und an NLnet Labs gemeldet. Die schnelle Reaktion des Unternehmens auf die Entdeckung zeigt die Bedeutung von proaktiven Sicherheitsmaßnahmen in der Softwareentwicklung.
Veröffentlichung des Advisories und des Updates erfolgt in einem kritischen Moment, da Cyberangriffe auf DNS-Infrastrukturen zunehmen. Die Auswirkungen der Schwachstelle könnten erheblich sein, insbesondere für Organisationen, die auf Unbound für ihre DNS-Dienste angewiesen sind. Angreifer könnten durch die Ausnutzung der Lücke nicht nur Daten stehlen, sondern auch Systeme kompromittieren und Netzwerke destabilisieren. Die Notwendigkeit, Sicherheitsupdates zeitnah zu implementieren, wird durch diese Situation erneut unterstrichen. NLnet Labs empfiehlt allen Nutzern, ihre Systeme umgehend zu überprüfen und das Update auf Version 1.26.1 durchzuführen.
Die Organisation hat auch zusätzliche Ressourcen bereitgestellt, um den Nutzern bei der Implementierung des Updates zu helfen. Dies umfasst Anleitungen zur sicheren Konfiguration des Resolvers und zur Überprüfung auf mögliche Kompromittierungen. Die Entdeckung von CVE-2026-81642 ist nicht die erste Sicherheitsanfälligkeit, die in DNS-Software gefunden wurde. In der Vergangenheit gab es mehrere ähnliche Vorfälle, die die Notwendigkeit einer ständigen Überwachung und Verbesserung der Sicherheitspraktiken in der Softwareentwicklung verdeutlichen. Die Community wird ermutigt, Sicherheitslücken zu melden und an der Verbesserung der Software zu arbeiten.
Sicherheitsanfälligkeit betrifft nicht nur Unbound, sondern wirft auch Fragen zur allgemeinen Sicherheit von DNS-Resolvern auf. Experten warnen davor, dass viele Organisationen möglicherweise nicht ausreichend auf solche Bedrohungen vorbereitet sind. Die Implementierung von Sicherheitsstandards und regelmäßige Updates sind entscheidend, um die Integrität von Netzwerken zu gewährleisten. NLnet Labs hat angekündigt, dass sie weiterhin an der Verbesserung der Sicherheit ihrer Produkte arbeiten werden.
Die Organisation plant, in Zukunft regelmäßige Sicherheitsüberprüfungen durchzuführen und die Community über neue Entwicklungen zu informieren. Die Relevanz von Sicherheitsupdates wird in der heutigen digitalen Landschaft immer wichtiger. Die Schwachstelle CVE-2026-81642 könnte potenziell Tausende von Systemen weltweit betreffen, da Unbound in vielen verschiedenen Umgebungen eingesetzt wird. Nutzer sollten sich der Risiken bewusst sein und sicherstellen, dass ihre Systeme auf dem neuesten Stand sind, um sich vor möglichen Angriffen zu schützen.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!