


Kritische Sicherheitslücke in Red Hat Quay entdeckt
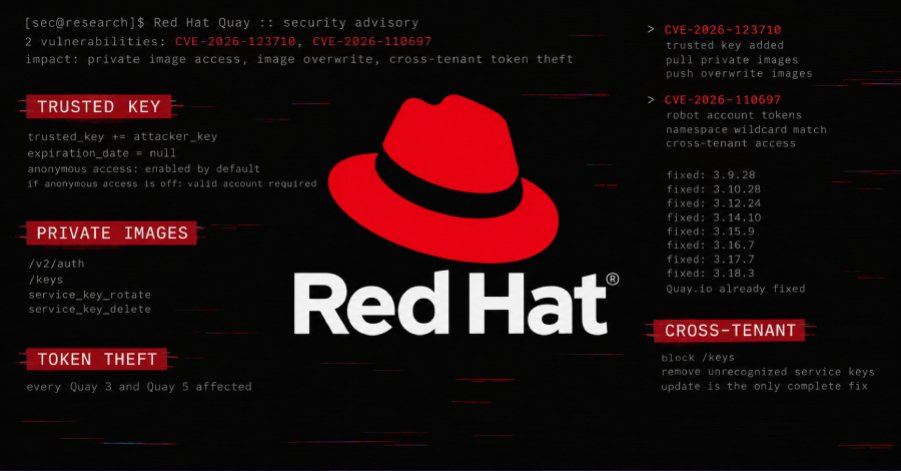
Eine kritische Sicherheitsanfälligkeit in Red Hat Quay wurde entdeckt, die es Angreifern ermöglicht, private Container-Images in allen Repositories zu lesen und zu überschreiben. Diese Schwachstelle betrifft Nutzer, die auf eine Quay-Registry zugreifen können. Red Hat gab bekannt, dass die Anfälligkeit sowohl bei aktivierter als auch bei deaktivierter anonymer Zugangsoption ausgenutzt werden kann. Standardmäßig ist anonymer Zugriff in Quay aktiviert, was bedeutet, dass Angreifer ohne ein Benutzerkonto auf die Registry zugreifen können. Sollte der anonyme Zugriff deaktiviert sein, können dennoch alle Nutzer mit einem gültigen Konto die Schwachstelle ausnutzen.
Dies stellt ein erhebliches Risiko für Unternehmen dar, die Quay zur Verwaltung ihrer Container-Images verwenden. Red Hat hat bereits Sicherheitsupdates veröffentlicht, um die Schwachstelle zu beheben. Die neuen Builds sind für insgesamt acht Versionen von Quay verfügbar. Nutzer werden dringend aufgefordert, ihre Systeme zu aktualisieren, um sich vor möglichen Angriffen zu schützen. Die Schwachstelle wurde als CVE-2026-1234 klassifiziert.
Laut Red Hat ist die Anfälligkeit besonders kritisch, da sie es Angreifern ermöglicht, nicht nur auf private Daten zuzugreifen, sondern diese auch zu manipulieren. Dies könnte zu erheblichen Sicherheitsvorfällen führen, insbesondere in Umgebungen, in denen sensible Daten verarbeitet werden. Die Sicherheitslücke wurde von internen Sicherheitsteams von Red Hat entdeckt und umgehend an die Öffentlichkeit kommuniziert. Die schnelle Reaktion des Unternehmens zeigt die Dringlichkeit, mit der solche Sicherheitsprobleme behandelt werden müssen. Red Hat empfiehlt allen Nutzern, die betroffenen Versionen von Quay umgehend zu aktualisieren.
Die Auswirkungen dieser Schwachstelle könnten weitreichend sein, da Quay in vielen Unternehmen zur Verwaltung von Container-Images eingesetzt wird. Container-Technologien sind in der modernen Softwareentwicklung weit verbreitet, was die Bedeutung der Sicherheit in diesem Bereich unterstreicht. Unternehmen, die Quay verwenden, sollten ihre Sicherheitsrichtlinien überprüfen und sicherstellen, dass alle Mitarbeiter über die Risiken informiert sind. Die Sicherheitslücke könnte auch rechtliche Konsequenzen für Unternehmen nach sich ziehen, die nicht rechtzeitig reagieren. Datenschutzgesetze und Vorschriften verlangen von Unternehmen, dass sie angemessene Sicherheitsmaßnahmen ergreifen, um die Daten ihrer Kunden zu schützen.
Ein Verstoß gegen diese Vorschriften könnte zu hohen Geldstrafen führen. Red Hat hat angekündigt, dass weitere Informationen zur Behebung der Schwachstelle in den kommenden Wochen bereitgestellt werden. Nutzer sollten die offiziellen Kommunikationskanäle des Unternehmens im Auge behalten, um über Updates und Sicherheitshinweise informiert zu bleiben. Die Sicherheitsupdates sind bereits verfügbar und sollten umgehend implementiert werden. Die Entdeckung dieser Schwachstelle verdeutlicht die Herausforderungen, mit denen Unternehmen konfrontiert sind, wenn es um die Sicherheit von Container-Technologien geht.
Angreifer nutzen zunehmend Schwachstellen in Software, um Zugriff auf sensible Daten zu erhalten. Unternehmen sind gefordert, ihre Sicherheitsstrategien kontinuierlich zu überprüfen und anzupassen. Die Sicherheitslücke in Red Hat Quay ist ein weiteres Beispiel für die Notwendigkeit, Sicherheitsmaßnahmen in der Softwareentwicklung zu priorisieren. Die Nutzung von Container-Technologien erfordert ein hohes Maß an Sicherheitsbewusstsein und proaktive Maßnahmen, um potenzielle Risiken zu minimieren. Red Hat hat die Verantwortung, seine Nutzer über solche Sicherheitsanfälligkeiten zu informieren und Lösungen anzubieten.
Die Veröffentlichung der Sicherheitsupdates für Quay erfolgt in einem kritischen Zeitraum, in dem viele Unternehmen ihre Infrastruktur auf Container-basierte Lösungen umstellen. Die schnelle Reaktion von Red Hat auf die Entdeckung der Schwachstelle könnte dazu beitragen, das Vertrauen der Nutzer in die Sicherheit ihrer Produkte zu stärken. Red Hat hat die betroffenen Versionen von Quay in einer Mitteilung aufgelistet, die auf der offiziellen Website des Unternehmens verfügbar ist. Nutzer sollten sicherstellen, dass sie die neuesten Versionen verwenden, um sich vor möglichen Angriffen zu schützen. Die Sicherheitslücke wurde am 12. November 2026 öffentlich bekannt gegeben. Red Hat hat die Nutzer aufgefordert, die Sicherheitsupdates umgehend zu installieren, um die Integrität ihrer Container-Images zu gewährleisten.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!