


Kritische Sicherheitslücke in Python-Bibliothek Pillow
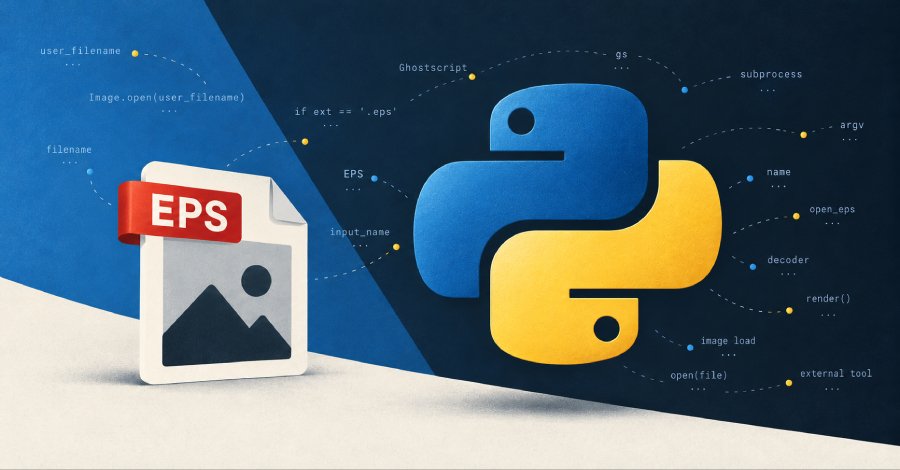
Pillow, die am weitesten verbreitete Bildbibliothek für Python, hat eine kritische Sicherheitsanfälligkeit entdeckt, die es Angreifern ermöglicht, Betriebssystembefehle auf einem Server auszuführen. Diese Schwachstelle, identifiziert als CVE-2026-112900, betrifft die Art und Weise, wie Pillow EPS-Bilder verarbeitet. Bei der Öffnung dieser Dateien wird der Dateiname an Ghostscript übergeben, ohne vorherige Überprüfung, was zu einer potenziellen Ausnutzung führt. Die Schwachstelle wurde in der aktuellen Version von Pillow festgestellt, die von einer Vielzahl von Entwicklern und Unternehmen weltweit genutzt wird. Die Möglichkeit, beliebige Befehle auszuführen, stellt ein erhebliches Risiko dar, insbesondere für Webanwendungen, die auf diese Bibliothek angewiesen sind.
Angreifer könnten durch das Hochladen eines speziell gestalteten EPS-Bildes Zugriff auf das zugrunde liegende Betriebssystem erlangen. Die Sicherheitsanfälligkeit wurde von Sicherheitsexperten als kritisch eingestuft, da sie es Angreifern ermöglicht, die Kontrolle über Server zu übernehmen, die die betroffene Bibliothek verwenden. Diese Art von Angriff könnte zu Datenverlust, unbefugtem Zugriff auf sensible Informationen und weiteren schwerwiegenden Folgen führen. Entwickler werden dringend aufgefordert, ihre Systeme zu überprüfen und geeignete Maßnahmen zu ergreifen. Die Entwicklergemeinschaft hat bereits auf die Entdeckung reagiert.
Viele Nutzer von Pillow haben begonnen, ihre Implementierungen zu überprüfen und nach möglichen Sicherheitslücken zu suchen. Die Reaktion auf diese Schwachstelle zeigt die Bedeutung von Sicherheitsupdates und der regelmäßigen Überprüfung von Abhängigkeiten in Softwareprojekten. Um die Auswirkungen dieser Sicherheitsanfälligkeit zu minimieren, empfehlen Experten, die Verwendung von EPS-Bildern in Anwendungen, die Pillow nutzen, vorübergehend auszusetzen. Zudem sollten Entwickler sicherstellen, dass sie die neueste Version der Bibliothek verwenden, die Sicherheitsupdates enthält. Die Entwickler von Pillow haben angekündigt, an einem Patch zu arbeiten, um die Schwachstelle zu beheben.
Die Sicherheitslücke betrifft nicht nur Entwickler, sondern auch Unternehmen, die auf die Bildverarbeitung in ihren Anwendungen angewiesen sind. Die Möglichkeit, dass Angreifer über diese Schwachstelle in Systeme eindringen, könnte erhebliche rechtliche und finanzielle Konsequenzen nach sich ziehen. Unternehmen sollten daher proaktive Maßnahmen ergreifen, um ihre Systeme zu schützen. Die Entdeckung dieser Schwachstelle unterstreicht die Notwendigkeit, Sicherheitspraktiken in der Softwareentwicklung zu verstärken. Entwickler sollten sich bewusst sein, dass selbst weit verbreitete Bibliotheken wie Pillow anfällig für Sicherheitsprobleme sein können.
Implementierung von Sicherheitsüberprüfungen und Tests während des Entwicklungsprozesses kann dazu beitragen, solche Schwachstellen frühzeitig zu erkennen. Die Sicherheitsanfälligkeit CVE-2026-112900 wurde am 24. Oktober 2026 veröffentlicht und hat bereits in der Entwicklergemeinschaft für Aufsehen gesorgt. Die genaue Anzahl der betroffenen Systeme ist derzeit unbekannt, jedoch wird geschätzt, dass Millionen von Anwendungen weltweit auf Pillow angewiesen sind.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!