


Kritische Sicherheitslücke in FortiMail entdeckt
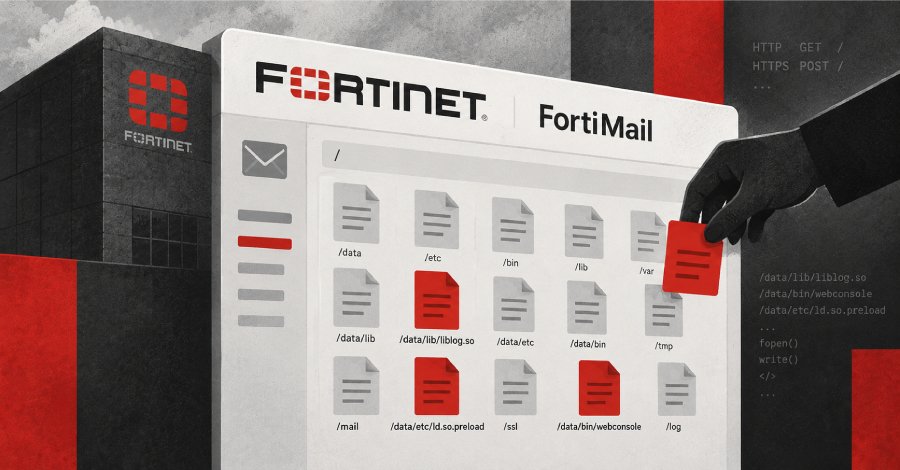
Die U.S. Cybersecurity and Infrastructure Security Agency (CISA) hat am Donnerstag eine kritische Sicherheitsanfälligkeit in Fortinet FortiMail in ihr Verzeichnis der bekannten ausgenutzten Schwachstellen (KEV) aufgenommen. Die Schwachstelle, die als CVE-2026-104286 klassifiziert ist, weist einen CVSS-Score von 9.8 auf und ermöglicht es unbefugten Angreifern, beliebige Dateien auf dem zugrunde liegenden System zu schreiben. Berichten zufolge wird die Schwachstelle aktiv ausgenutzt, was die Dringlichkeit von Sicherheitsupdates erhöht. Die CISA hat Organisationen dazu aufgerufen, sofortige Maßnahmen zu ergreifen, um ihre Systeme zu schützen.
Schwachstelle resultiert aus einer unsachgemäßen Validierung von Eingaben, die es Angreifern ermöglicht, schadhafte Daten einzuschleusen. Fortinet hat bereits ein Sicherheitsupdate veröffentlicht, um die Schwachstelle zu beheben. Die betroffenen Versionen von FortiMail sind nicht näher spezifiziert, jedoch wird empfohlen, alle Systeme umgehend zu aktualisieren. Die CISA hat auch eine detaillierte Anleitung zur Verfügung gestellt, wie Administratoren die Sicherheitslücke identifizieren und beheben können. Die Entdeckung dieser Schwachstelle kommt zu einem Zeitpunkt, an dem Cyberangriffe auf Unternehmen und Institutionen weltweit zunehmen.
Laut einem Bericht von Cybersecurity Ventures wird alle 11 Sekunden ein Unternehmen Opfer eines Ransomware-Angriffs. Die Notwendigkeit, Sicherheitsmaßnahmen zu verstärken, wird durch solche Vorfälle weiter unterstrichen. Fortinet hat in der Vergangenheit bereits mehrere Sicherheitslücken in seinen Produkten gemeldet. Die aktuelle Schwachstelle ist jedoch besonders besorgniserregend, da sie es Angreifern ermöglicht, ohne Authentifizierung auf kritische Systemressourcen zuzugreifen. Dies könnte zu erheblichen Datenverlusten und Systemausfällen führen.
Die CISA empfiehlt, dass Unternehmen ihre Sicherheitsrichtlinien überprüfen und sicherstellen, dass alle Systeme auf dem neuesten Stand sind. Die Implementierung von Intrusion Detection Systemen (IDS) und regelmäßige Sicherheitsüberprüfungen könnten ebenfalls helfen, potenzielle Angriffe frühzeitig zu erkennen. Die Schwachstelle CVE-2026-104286 ist ein Beispiel für die wachsenden Herausforderungen, mit denen Unternehmen im Bereich der Cybersicherheit konfrontiert sind. Experten warnen, dass die Komplexität moderner IT-Infrastrukturen es Angreifern erleichtert, Schwachstellen auszunutzen. Die CISA hat betont, dass proaktive Maßnahmen unerlässlich sind, um die Sicherheit von IT-Systemen zu gewährleisten.
Sicherheitslücke wurde von mehreren Sicherheitsforschern unabhängig voneinander identifiziert, was die Dringlichkeit der Situation verdeutlicht. Fortinet hat sich verpflichtet, die Sicherheit seiner Produkte kontinuierlich zu verbessern und hat bereits Schritte unternommen, um die betroffenen Systeme zu schützen. Die CISA wird die Situation weiterhin überwachen und gegebenenfalls weitere Informationen bereitstellen. Die Veröffentlichung des Sicherheitsupdates durch Fortinet erfolgt in einem kritischen Zeitraum, da viele Unternehmen ihre IT-Infrastruktur auf die neuesten Standards anpassen müssen. Die CISA hat betont, dass die schnelle Umsetzung von Sicherheitsupdates entscheidend ist, um das Risiko von Cyberangriffen zu minimieren.
Die Schwachstelle betrifft nicht nur FortiMail, sondern könnte auch Auswirkungen auf andere Produkte von Fortinet haben, die ähnliche Sicherheitsarchitekturen verwenden. Unternehmen sollten daher alle relevanten Systeme überprüfen und sicherstellen, dass sie gegen diese Art von Angriffen geschützt sind. Die CISA hat die Sicherheitsgemeinschaft aufgefordert, wachsam zu bleiben und Informationen über potenzielle Angriffe auszutauschen. Die Zusammenarbeit zwischen Unternehmen und Sicherheitsbehörden wird als entscheidend angesehen, um die Cyberabwehr zu stärken und zukünftige Angriffe zu verhindern. Die Schwachstelle wurde am 3. Oktober 2026 in das KEV-Verzeichnis aufgenommen, was die Dringlichkeit der Situation unterstreicht. Unternehmen sind angehalten, umgehend zu handeln, um ihre Systeme zu sichern.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!