


KREMLIN Banking Malware zielt auf brasilianische Banken
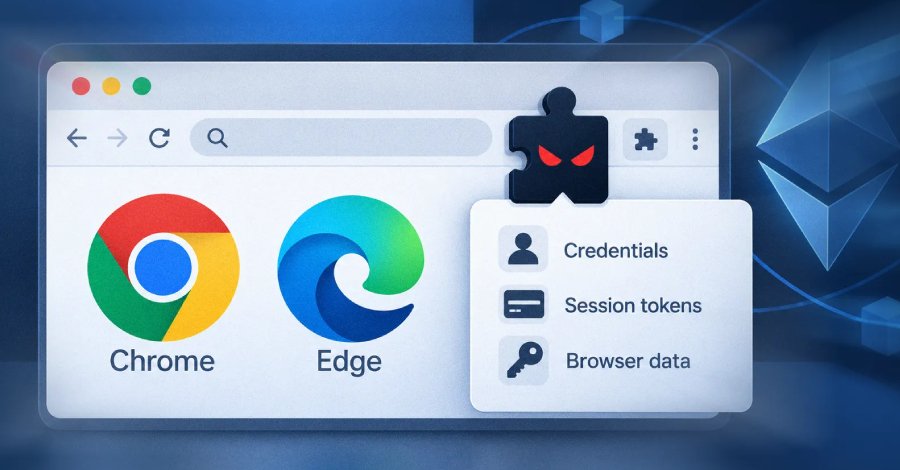
Cybersecurity-Forscher haben eine bisher unbekannte brasilianische Banking-Malware identifiziert, die unter dem Namen KREMLIN operiert. Diese Malware wird von einer Bedrohungsgruppe verfolgt, die als REF9334 bekannt ist. Die Aktivitäten dieser Gruppe sind seit mindestens Mai 2025 dokumentiert und zielen darauf ab, Anmeldedaten und Sitzungstoken von Nutzern brasilianischer Banken zu stehlen. Die Malware nutzt eine Reihe von Täuschungen, um sich als legitime Software zu präsentieren. Insbesondere werden gefälschte Webseiten von über einem Dutzend brasilianischer Banken verwendet, um ahnungslose Nutzer zur Installation einer schädlichen Browsererweiterung zu verleiten.
Diese Erweiterung wird sowohl für Google Chrome als auch für Microsoft Edge angeboten und ermöglicht den Angreifern den Zugriff auf sensible Informationen. Die Bedrohungsakteure hinter KREMLIN haben sich darauf spezialisiert, ihre Angriffe an die spezifischen Bedürfnisse und Verhaltensweisen brasilianischer Bankkunden anzupassen. Die Malware ist in der Lage, die Browseraktivitäten der Nutzer zu überwachen und gezielt Daten abzugreifen, während sie sich in der Regel im Hintergrund ausführt. Diese Technik erhöht die Wahrscheinlichkeit, dass die Nutzer unwissentlich ihre Anmeldedaten preisgeben. Ein weiteres bemerkenswertes Merkmal von KREMLIN ist die Fähigkeit, sich selbst zu aktualisieren und zu modifizieren, um Sicherheitsmaßnahmen zu umgehen.
Diese Anpassungsfähigkeit macht es für Sicherheitslösungen schwierig, die Malware zu erkennen und zu neutralisieren. Forscher von Elastic Security Labs haben festgestellt, dass die Malware regelmäßig neue Versionen veröffentlicht, um ihre Effektivität zu steigern. Die Verbreitung dieser Malware hat bereits zu einem Anstieg von Phishing-Angriffen in Brasilien geführt. Sicherheitsanalysen zeigen, dass die Anzahl der Angriffe, die auf Bankkunden abzielen, in den letzten Monaten um 40 % gestiegen ist. Die Forscher warnen, dass die Bedrohung durch KREMLIN nicht nur auf Brasilien beschränkt ist, sondern auch international ausstrahlen könnte, wenn die Malware nicht rechtzeitig gestoppt wird.
Um sich vor KREMLIN zu schützen, empfehlen Experten, die Installation von Browsererweiterungen nur aus vertrauenswürdigen Quellen vorzunehmen. Nutzer sollten auch regelmäßig ihre Kontobewegungen überprüfen und verdächtige Aktivitäten sofort melden. Die Sicherheitsbehörden in Brasilien haben bereits Maßnahmen ergriffen, um die Verbreitung der Malware einzudämmen und die Öffentlichkeit über die Risiken aufzuklären. Die Entdeckung von KREMLIN ist Teil eines größeren Trends, bei dem Cyberkriminelle zunehmend auf spezialisierte Malware zurückgreifen, um gezielte Angriffe auf Finanzinstitute durchzuführen. Die Bedrohung durch solche Malware wird voraussichtlich weiter zunehmen, da immer mehr Menschen Online-Banking-Dienste nutzen.
Sicherheitsforscher betonen die Notwendigkeit, die Sicherheitsinfrastruktur kontinuierlich zu verbessern, um solchen Bedrohungen entgegenzuwirken. Die Malware KREMLIN ist ein Beispiel für die sich ständig weiterentwickelnden Taktiken von Cyberkriminellen. Die Forscher von Elastic Security Labs haben bereits mehrere Varianten der Malware identifiziert, die unterschiedliche Techniken zur Datensammlung verwenden. Diese Variabilität stellt eine erhebliche Herausforderung für die Cybersicherheitsbranche dar. Die brasilianischen Behörden haben angekündigt, eng mit internationalen Partnern zusammenzuarbeiten, um die Bedrohung durch KREMLIN zu bekämpfen.
Ein Teil dieser Strategie umfasst die Schulung von Bankmitarbeitern und die Sensibilisierung der Öffentlichkeit für die Gefahren von Phishing und Malware. Die ersten Schulungsprogramme sollen im kommenden Monat starten. Die Sicherheitslücke, die durch KREMLIN ausgenutzt wird, könnte potenziell Millionen von Nutzern betreffen. Schätzungen zufolge könnten bis zu 5 Millionen Bankkunden in Brasilien gefährdet sein, wenn die Malware nicht schnell neutralisiert wird.
Die Behörden rufen die Bevölkerung dazu auf, wachsam zu sein und verdächtige Aktivitäten sofort zu melden. Die Malware KREMLIN ist ein ernstzunehmendes Sicherheitsrisiko, das die Aufmerksamkeit von Sicherheitsforschern und Behörden erfordert. Die Bedrohung könnte sich weiter ausbreiten, wenn keine effektiven Maßnahmen ergriffen werden. Die Forscher von Elastic Security Labs arbeiten weiterhin daran, die Malware zu analysieren und Gegenmaßnahmen zu entwickeln.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!