


Google Session Hijacking: Phishing-Kampagne entdeckt
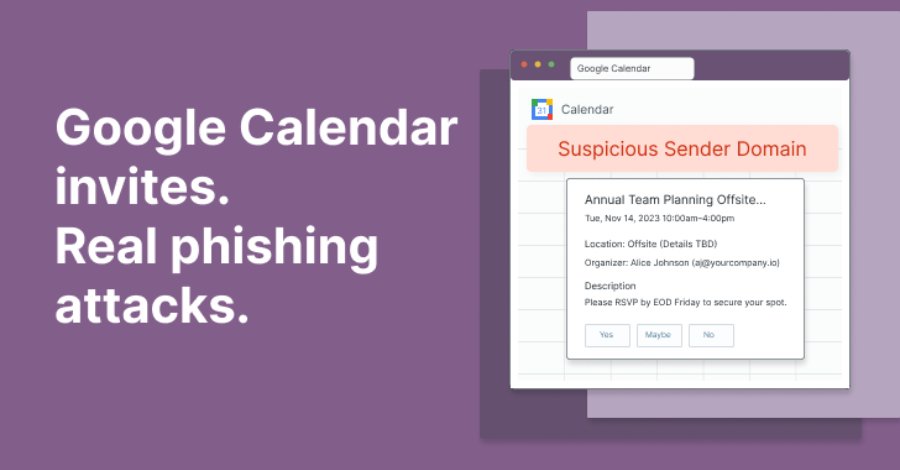
Seit Mitte August 2026 läuft eine Phishing-Operation, die darauf abzielt, aktive Google-Sitzungen von Unternehmensnutzern zu stehlen. Diese Kampagne nutzt eine ausgeklügelte Technik, um Sicherheitsmaßnahmen zu umgehen, die normalerweise zur Überprüfung von Links eingesetzt werden. Die Bedrohungsforschungsteams von Material Security haben diese Aktivitäten entdeckt und als Teil ihrer Initiative "Operation CloudFire" bereits hunderte von Domains der Angreifer stillgelegt. Die Angreifer haben es geschafft, ihre Links so zu gestalten, dass sie bei herkömmlichen Sicherheitsüberprüfungen als sicher erscheinen. Dies stellt eine erhebliche Herausforderung für IT-Sicherheitsabteilungen dar, da die üblichen Indikatoren für Phishing nicht greifen.
Die Kampagne hat sich auf Unternehmen konzentriert, die Google-Dienste nutzen, und zielt darauf ab, sensible Informationen zu erlangen. Material Security hat in den letzten Monaten eine Vielzahl von Angriffen dokumentiert, die durch diese Phishing-Techniken ermöglicht wurden. Die Angreifer verwenden gefälschte Kalender-Einladungen und Live-Proxys, um die Nutzer zur Eingabe ihrer Anmeldedaten zu verleiten. Diese Methode hat sich als besonders effektiv erwiesen, da sie oft in legitimen Kommunikationsströmen eingebettet ist. Die Sicherheitsforscher von Material Security haben festgestellt, dass die Kampagne nicht nur auf große Unternehmen abzielt, sondern auch kleinere Firmen ins Visier nimmt.
Angreifer nutzen eine Vielzahl von Taktiken, um ihre Zielgruppen zu erreichen, darunter Social Engineering und maßgeschneiderte Phishing-Nachrichten. Diese Vorgehensweise erhöht die Wahrscheinlichkeit, dass Nutzer auf die betrügerischen Links klicken. Im Rahmen von Operation CloudFire hat Material Security nicht nur Domains stillgelegt, sondern auch umfassende Schulungsprogramme für Unternehmen entwickelt. Diese Programme sollen Mitarbeiter über die Gefahren von Phishing aufklären und ihnen helfen, verdächtige Aktivitäten zu erkennen. Die Initiative zielt darauf ab, die allgemeine Sicherheitslage in Unternehmen zu verbessern und die Risiken durch solche Angriffe zu minimieren.
Die Bedrohung durch diese Phishing-Kampagne ist nicht zu unterschätzen. Laut Material Security haben die Angreifer in den letzten Monaten Tausende von Nutzern erreicht. Die genaue Anzahl der betroffenen Konten ist derzeit nicht bekannt, jedoch wird geschätzt, dass die Angreifer in der Lage waren, auf eine signifikante Menge an sensiblen Daten zuzugreifen. Die Sicherheitslage bleibt angespannt, da die Angreifer weiterhin neue Methoden entwickeln, um ihre Angriffe zu verfeinern. Unternehmen sind aufgefordert, ihre Sicherheitsprotokolle zu überprüfen und sicherzustellen, dass ihre Mitarbeiter über die neuesten Bedrohungen informiert sind.
Implementierung von Multi-Faktor-Authentifizierung wird als eine der effektivsten Maßnahmen angesehen, um sich gegen solche Angriffe zu schützen. Material Security plant, die Ergebnisse ihrer Untersuchungen in den kommenden Wochen zu veröffentlichen. Diese Berichte sollen detaillierte Informationen über die Methoden der Angreifer und die Auswirkungen auf betroffene Unternehmen enthalten. Die Sicherheitsforscher betonen die Notwendigkeit, proaktive Maßnahmen zu ergreifen, um die Risiken von Phishing-Angriffen zu minimieren.
Die Kampagne hat bereits zu einem Anstieg von Sicherheitsvorfällen in Unternehmen geführt, die Google-Dienste nutzen. Die genaue Zahl der Vorfälle wird derzeit erfasst, jedoch ist klar, dass die Bedrohung ernst genommen werden muss. Unternehmen sollten ihre Sicherheitsstrategien anpassen, um sich besser gegen solche Angriffe zu wappnen. Material Security hat in den letzten Monaten über 300 Domains der Angreifer stillgelegt, um die Auswirkungen der Kampagne zu verringern.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!