


Google behebt Sicherheitsanfälligkeit im Pixel Modem
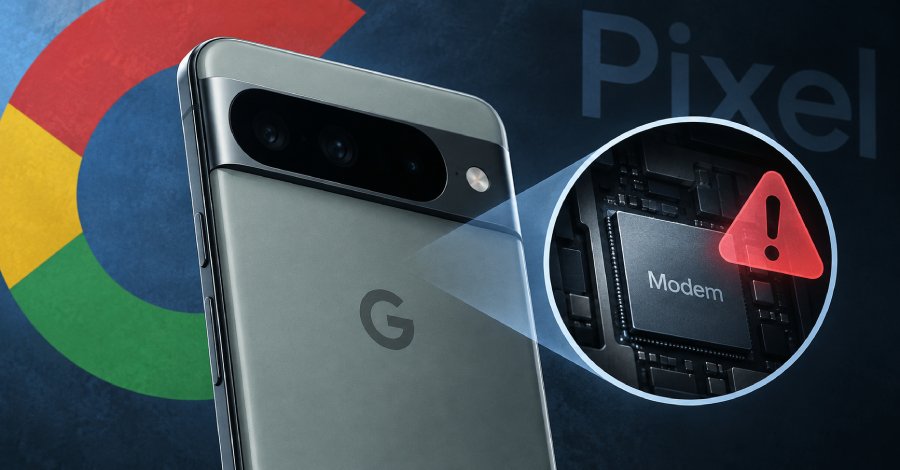
Google hat eine hochgradige Sicherheitsanfälligkeit in seinem Pixel Cellular Modem offengelegt, die bereits in der Wildnis ausgenutzt wird. Die Schwachstelle, die unter der Kennung CVE-2026-58704 geführt wird, hat einen CVSS-Score von 8.0 und betrifft die Privilegieneskalation. Laut der Beschreibung im NIST National Vulnerability Database handelt es sich um einen möglichen Berechtigungsumgehung aufgrund eines logischen Fehlers im Code. Die Schwachstelle ermöglicht es Angreifern, möglicherweise unbefugte Berechtigungen zu erlangen, was zu einem erhöhten Risiko für die betroffenen Geräte führt. Google hat bereits Maßnahmen ergriffen, um die Sicherheitsanfälligkeit zu beheben und ein Update zur Verfügung zu stellen.
Nutzer der betroffenen Pixel-Geräte werden dringend aufgefordert, das Update zeitnah zu installieren, um ihre Geräte zu schützen. Die genaue Anzahl der betroffenen Geräte wurde von Google nicht veröffentlicht. Experten schätzen jedoch, dass eine signifikante Anzahl von Nutzern weltweit betroffen sein könnte, da die Pixel-Serie in vielen Ländern weit verbreitet ist. Die Sicherheitsanfälligkeit könnte insbesondere für Unternehmen und Organisationen, die auf mobile Kommunikation angewiesen sind, ein ernsthaftes Risiko darstellen. Die Entdeckung der Schwachstelle erfolgt in einem Kontext, in dem Cyberangriffe auf mobile Geräte zunehmen.
Sicherheitsforscher warnen, dass Angreifer zunehmend gezielte Angriffe auf spezifische Schwachstellen in weit verbreiteter Software und Hardware durchführen. Die Tatsache, dass diese Schwachstelle bereits ausgenutzt wird, unterstreicht die Dringlichkeit, Sicherheitsupdates schnell zu implementieren. Google hat in der Vergangenheit bereits mehrere Sicherheitsupdates für seine Pixel-Geräte veröffentlicht, um ähnliche Schwachstellen zu beheben. Die schnelle Reaktion auf diese neue Bedrohung zeigt das Engagement des Unternehmens für die Sicherheit seiner Nutzer. Die Sicherheitsupdates sind in der Regel über die Einstellungen der Geräte verfügbar und können einfach heruntergeladen und installiert werden.
Die Sicherheitsanfälligkeit wurde in der letzten Woche entdeckt und Google hat umgehend reagiert, um die Schwachstelle zu analysieren und zu beheben. Die Veröffentlichung des Updates erfolgt in mehreren Phasen, um sicherzustellen, dass alle betroffenen Nutzer schnellstmöglich geschützt werden. Google empfiehlt, die automatische Update-Funktion zu aktivieren, um sicherzustellen, dass alle Sicherheitsupdates zeitnah installiert werden. Die Schwachstelle CVE-2026-58704 ist nicht die erste ihrer Art, die in Mobilgeräten entdeckt wurde. Ähnliche Probleme wurden in der Vergangenheit bei anderen Herstellern festgestellt, was die Notwendigkeit von regelmäßigen Sicherheitsüberprüfungen und Updates verdeutlicht.
Nutzer sollten sich bewusst sein, dass die Sicherheit ihrer Geräte von der Aktualität der installierten Software abhängt. Die Sicherheitslücke wurde von mehreren Sicherheitsforschern unabhängig voneinander identifiziert, was die Bedeutung der Zusammenarbeit in der Sicherheitsgemeinschaft unterstreicht. Durch den Austausch von Informationen und die schnelle Reaktion auf neu entdeckte Schwachstellen können Unternehmen und Nutzer besser geschützt werden. Google hat bereits angekündigt, dass es weiterhin in die Verbesserung der Sicherheit seiner Produkte investieren wird.
Die Veröffentlichung des Updates zur Behebung der Schwachstelle wird voraussichtlich in den kommenden Tagen für alle betroffenen Pixel-Geräte erfolgen. Nutzer sollten regelmäßig nach Updates suchen und sicherstellen, dass ihre Geräte auf dem neuesten Stand sind, um potenzielle Sicherheitsrisiken zu minimieren. Laut Google wird das Update für die Pixel-Geräte bis spätestens 30. September 2026 ausgerollt.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!