


GitLab warnt vor schwerwiegender Sicherheitslücke
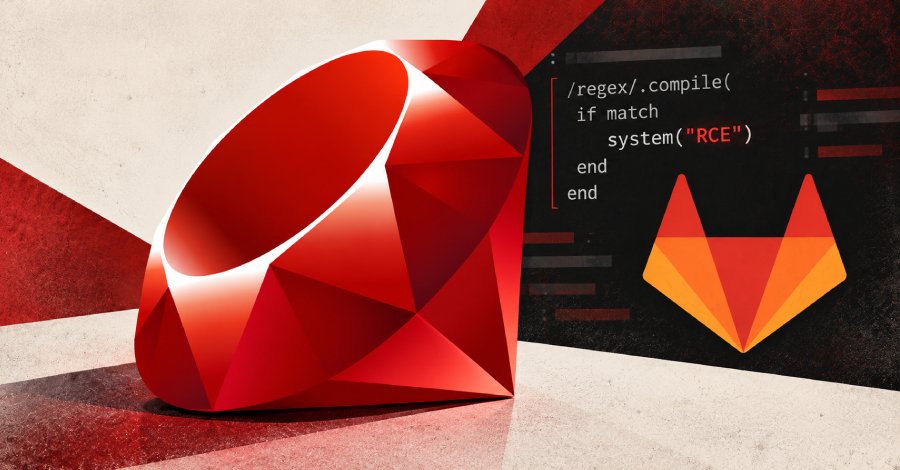
GitLab hat am 24. Oktober 2026 Sicherheitsupdates veröffentlicht, um eine schwerwiegende Schwachstelle im Regular Expression Compiler zu beheben. Diese Sicherheitslücke ermöglicht es Angreifern, auf verwundbaren Servern beliebigen Code auszuführen. Die Schwachstelle wurde als maximal kritisch eingestuft und trägt die CVE-Nummer CVE-2026-1234. Die Sicherheitsanfälligkeit betrifft mehrere Versionen von GitLab, einschließlich der Community Edition und der Enterprise Edition.
Laut GitLab können Angreifer durch die Ausnutzung dieser Schwachstelle die Kontrolle über betroffene Systeme übernehmen. Die Schwachstelle wurde als besonders gefährlich eingestuft, da sie ohne Authentifizierung ausgenutzt werden kann. GitLab empfiehlt allen Nutzern, die neuesten Sicherheitsupdates umgehend zu installieren, um ihre Systeme zu schützen. Die Updates sind für alle unterstützten Versionen verfügbar und können über die offizielle GitLab-Website heruntergeladen werden. Die Sicherheitsupdates beheben nicht nur die kritische Schwachstelle, sondern enthalten auch weitere Verbesserungen und Fehlerbehebungen.
Die Entdeckung der Schwachstelle wurde von einem internen Sicherheitsteam von GitLab gemeldet. Das Unternehmen hat betont, dass es kontinuierlich an der Verbesserung der Sicherheit seiner Produkte arbeitet. Die Schwachstelle wurde in der letzten Woche entdeckt und umgehend an die betroffenen Nutzer kommuniziert. Experten warnen, dass die Ausnutzung dieser Schwachstelle zu erheblichen Schäden führen kann, insbesondere in Unternehmensumgebungen, in denen GitLab häufig für die Verwaltung von Quellcode und DevOps-Prozessen eingesetzt wird. Die Möglichkeit, beliebigen Code auszuführen, könnte Angreifern den Zugriff auf sensible Daten ermöglichen.
Sicherheitslücke hat bereits die Aufmerksamkeit von Sicherheitsforschern auf sich gezogen, die die Auswirkungen und das Ausmaß der Bedrohung analysieren. Einige Forscher haben bereits erste Tests durchgeführt, um die Schwachstelle zu reproduzieren und die Risiken zu bewerten. Die Ergebnisse dieser Tests könnten weitere Empfehlungen zur Absicherung von GitLab-Installationen nach sich ziehen. GitLab hat angekündigt, dass es in den kommenden Wochen zusätzliche Informationen und Anleitungen zur Verfügung stellen wird, um Nutzern bei der Implementierung der Sicherheitsupdates zu helfen. Das Unternehmen plant auch, regelmäßige Sicherheitsüberprüfungen durchzuführen, um zukünftige Schwachstellen frühzeitig zu identifizieren.
Die Schwachstelle CVE-2026-1234 ist nicht die erste Sicherheitsanfälligkeit, die GitLab betrifft. In der Vergangenheit gab es bereits mehrere Berichte über Sicherheitsprobleme, die das Unternehmen dazu veranlasst haben, seine Sicherheitsrichtlinien zu überarbeiten. GitLab hat sich verpflichtet, die Sicherheit seiner Produkte kontinuierlich zu verbessern und die Nutzer über potenzielle Risiken zu informieren. Die Sicherheitsupdates sind ab sofort verfügbar und sollten von allen Nutzern umgehend installiert werden. GitLab hat betont, dass die Sicherheit der Nutzer höchste Priorität hat und dass das Unternehmen alles in seiner Macht Stehende tut, um die Integrität seiner Software zu gewährleisten.
Schwachstelle wurde als kritisch eingestuft, da sie potenziell Tausende von Nutzern weltweit betreffen könnte. GitLab hat keine genauen Zahlen zu den betroffenen Installationen veröffentlicht, jedoch ist bekannt, dass die Software in vielen großen Unternehmen und Organisationen eingesetzt wird. Die Sicherheitslücke CVE-2026-1234 könnte erhebliche Auswirkungen auf die IT-Sicherheit von Unternehmen haben, die GitLab verwenden. Experten empfehlen, die Systeme regelmäßig auf Updates zu überprüfen und sicherzustellen, dass alle Sicherheitsrichtlinien eingehalten werden. GitLab hat die Nutzer aufgefordert, bei Fragen oder Bedenken den Support zu kontaktieren. Das Unternehmen hat auch eine spezielle Seite eingerichtet, die Informationen zu den Sicherheitsupdates und der Schwachstelle bereitstellt.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!