


GitLab warnt vor kritischer Sicherheitslücke
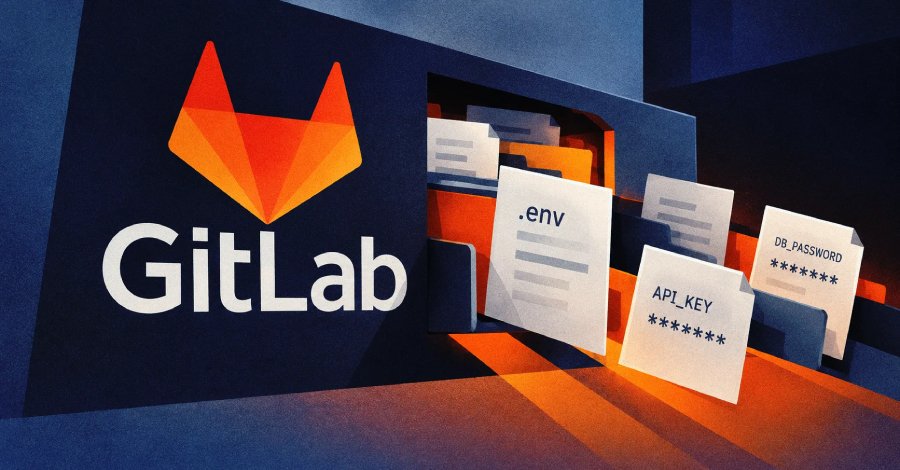
GitLab hat am 14. September 2026 eine dringende Warnung an seine Nutzer herausgegeben, um sie auf eine schwerwiegende Sicherheitsanfälligkeit aufmerksam zu machen. Die Schwachstelle, die als CVE-2026-85706 klassifiziert ist, betrifft die Software und ermöglicht Angreifern, auf sensible Daten zuzugreifen. Die Entwickler empfehlen, sofortige Maßnahmen zu ergreifen, um die Systeme zu sichern. Die Schwachstelle ist als Path Traversal-Fehler bekannt, der es Angreifern ermöglicht, durch Manipulation von Dateipfaden auf nicht autorisierte Dateien zuzugreifen.
Dies könnte zu einem vollständigen Datenverlust oder zur Kompromittierung sensibler Informationen führen. GitLab hat betont, dass die Anfälligkeit als maximal kritisch eingestuft wird, was bedeutet, dass sie sofortige Aufmerksamkeit erfordert. Betroffene Versionen der GitLab-Software sind alle Versionen vor dem neuesten Update, das am 13. September 2026 veröffentlicht wurde. Nutzer werden aufgefordert, ihre Systeme umgehend zu aktualisieren, um sich vor möglichen Angriffen zu schützen.
GitLab hat bereits ein Patch bereitgestellt, das die Sicherheitsanfälligkeit behebt. Die Sicherheitslücke wurde von einem internen Sicherheitsteam entdeckt, das regelmäßig die Software auf potenzielle Schwachstellen überprüft. GitLab hat die Entdeckung als Teil seiner kontinuierlichen Bemühungen um die Verbesserung der Sicherheit seiner Produkte bezeichnet. Die schnelle Reaktion auf die Entdeckung zeigt das Engagement des Unternehmens für die Sicherheit seiner Nutzer. IT-Sicherheitsexperten warnen, dass solche Schwachstellen häufig von Cyberkriminellen ausgenutzt werden, um in Systeme einzudringen.
Die Angreifer könnten durch die Ausnutzung dieser Schwachstelle Zugang zu vertraulichen Informationen erhalten, was erhebliche Folgen für Unternehmen und Einzelpersonen haben könnte. Daher ist es entscheidend, dass alle Nutzer die empfohlenen Sicherheitsupdates umgehend installieren. Die Sicherheitsanfälligkeit könnte auch Auswirkungen auf die Compliance von Unternehmen haben, die GitLab-Software verwenden. Organisationen, die strengen Datenschutzbestimmungen unterliegen, müssen sicherstellen, dass sie alle erforderlichen Maßnahmen ergreifen, um ihre Daten zu schützen. Ein Versäumnis, die Schwachstelle zu beheben, könnte zu rechtlichen Konsequenzen führen.
GitLab hat angekündigt, dass es weiterhin eng mit der Sicherheitsgemeinschaft zusammenarbeiten wird, um potenzielle Bedrohungen zu identifizieren und zu beheben. Das Unternehmen plant, regelmäßige Sicherheitsupdates und -benachrichtigungen bereitzustellen, um seine Nutzer über neue Risiken zu informieren. Die proaktive Herangehensweise soll dazu beitragen, die Sicherheit der GitLab-Plattform zu gewährleisten. Die Sicherheitslücke CVE-2026-85706 ist ein weiteres Beispiel für die Herausforderungen, mit denen Softwareentwickler konfrontiert sind. Angesichts der zunehmenden Komplexität von Software und der ständig wachsenden Bedrohungen ist es unerlässlich, dass Unternehmen Sicherheitspraktiken implementieren, die auf die Erkennung und Behebung solcher Schwachstellen abzielen.
GitLab hat betont, dass die Sicherheit seiner Nutzer oberste Priorität hat. Die Nutzer von GitLab sollten sich umgehend über die neuesten Sicherheitsupdates informieren und sicherstellen, dass ihre Systeme auf dem neuesten Stand sind. Die Installation des Patches ist der erste Schritt, um sich vor möglichen Angriffen zu schützen. GitLab hat die Nutzer aufgefordert, alle Sicherheitsrichtlinien zu befolgen, um die Integrität ihrer Systeme zu gewährleisten. Die Schwachstelle wurde in der CVE-Datenbank als kritisch eingestuft, was bedeutet, dass sie eine hohe Priorität für die Behebung hat.
Unternehmen, die GitLab verwenden, sollten die Situation genau beobachten und sicherstellen, dass sie alle erforderlichen Schritte unternehmen, um ihre Systeme zu schützen. Die Sicherheitslücke betrifft eine Vielzahl von Nutzern weltweit. Die GitLab-Entwickler haben bereits Maßnahmen ergriffen, um die Schwachstelle zu beheben und die Sicherheit ihrer Software zu verbessern. Die Nutzer werden ermutigt, regelmäßig auf die GitLab-Website zu gehen, um Informationen über Sicherheitsupdates und -richtlinien zu erhalten.
Die kontinuierliche Überwachung und Aktualisierung der Software ist entscheidend für den Schutz vor Cyberbedrohungen. Die Sicherheitsanfälligkeit CVE-2026-85706 wurde als eine der schwerwiegendsten Schwachstellen des Jahres 2026 eingestuft. Experten schätzen, dass Millionen von Nutzern weltweit potenziell betroffen sein könnten, wenn die Schwachstelle nicht behoben wird. GitLab hat die Dringlichkeit der Situation unterstrichen und fordert alle Nutzer auf, sofort zu handeln.

💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!