


GitLab behebt kritische Sicherheitslücke im AI Gateway
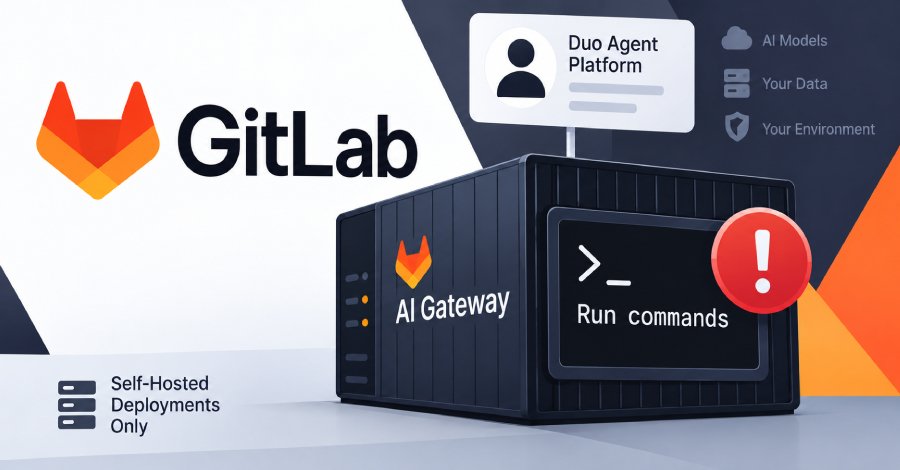
GitLab hat eine kritische Sicherheitsanfälligkeit im AI Gateway identifiziert, die es einem angemeldeten Benutzer mit Zugang zur Duo Agent Platform ermöglichen könnte, Befehle auf dem Gateway auszuführen. Diese Schwachstelle betrifft nur Organisationen, die ihre eigenen Gateways hosten. Laut einer offiziellen Mitteilung von GitLab müssen betroffene Nutzer dringend handeln, um ihre Systeme zu schützen. Die Schwachstelle wurde in den Versionen 19.2.4, 19.3.2 und 19.4.1 des Gateways behoben. GitLab empfiehlt allen Nutzern, auf diese Versionen zu aktualisieren, um das Risiko eines Angriffs zu minimieren.
Die genaue CVE-Nummer für diese Sicherheitsanfälligkeit wurde noch nicht veröffentlicht. Das AI Gateway fungiert als Schnittstelle zwischen einer GitLab-Instanz und verschiedenen KI-Modellen. Diese Funktionalität ist für viele Unternehmen von zentraler Bedeutung, da sie den Zugriff auf KI-gestützte Tools und Dienste ermöglicht. Die Entdeckung der Schwachstelle könnte daher weitreichende Auswirkungen auf die Sicherheit von selbst gehosteten GitLab-Instanzen haben. Die Sicherheitsanfälligkeit wurde von GitLab intern entdeckt und umgehend adressiert.
Das Unternehmen hat betont, dass die Sicherheit seiner Nutzer höchste Priorität hat und dass proaktive Maßnahmen ergriffen werden, um solche Schwachstellen zu identifizieren und zu beheben. Die schnelle Reaktion auf diese Entdeckung zeigt das Engagement von GitLab für die Sicherheit seiner Produkte. Die betroffenen Versionen des AI Gateways sind in der Regel in Unternehmen im Einsatz, die auf maßgeschneiderte Lösungen setzen. Diese Organisationen müssen sicherstellen, dass ihre Systeme auf dem neuesten Stand sind, um potenzielle Angriffe zu verhindern. Die Aktualisierung auf die neuesten Versionen ist ein entscheidender Schritt, um die Integrität der Systeme zu gewährleisten.
Die Schwachstelle könnte es Angreifern ermöglichen, unbefugte Befehle auszuführen, was zu einem vollständigen Kompromittieren des Systems führen könnte. Dies könnte nicht nur zu Datenverlust, sondern auch zu einem erheblichen Reputationsschaden für betroffene Unternehmen führen. Die genaue Art der Befehle, die ausgeführt werden könnten, wurde von GitLab nicht spezifiziert. IT-Sicherheitsexperten raten dazu, die Systeme regelmäßig zu überprüfen und sicherzustellen, dass alle Sicherheitsupdates zeitnah installiert werden. Die Implementierung von Sicherheitsrichtlinien und regelmäßige Schulungen für Mitarbeiter sind ebenfalls wichtige Maßnahmen, um die Sicherheit zu erhöhen.
Unternehmen sollten auch in Betracht ziehen, externe Sicherheitsüberprüfungen durchzuführen, um potenzielle Schwachstellen zu identifizieren. Die Entdeckung dieser Schwachstelle kommt zu einem Zeitpunkt, an dem die Nutzung von KI-Technologien in Unternehmen rasant zunimmt. Die Integration von KI in bestehende Systeme bringt nicht nur Vorteile, sondern auch neue Herausforderungen in Bezug auf die Sicherheit mit sich. Unternehmen müssen sich dieser Risiken bewusst sein und entsprechende Maßnahmen ergreifen. GitLab hat angekündigt, dass weitere Informationen zur Schwachstelle und zu den empfohlenen Maßnahmen in den kommenden Tagen veröffentlicht werden.
Die Community wird aufgefordert, aufmerksam zu bleiben und die offiziellen Kanäle von GitLab zu konsultieren, um aktuelle Informationen zu erhalten. Die Sicherheitslücke wird als kritisch eingestuft, was bedeutet, dass sofortige Maßnahmen erforderlich sind. Die Sicherheitsanfälligkeit im AI Gateway von GitLab ist ein Beispiel für die Herausforderungen, die mit der zunehmenden Digitalisierung und der Nutzung von KI-Technologien verbunden sind. Unternehmen müssen sich kontinuierlich anpassen und ihre Sicherheitsstrategien überdenken, um den neuen Bedrohungen gerecht zu werden. Die Aktualisierung auf die neuesten Versionen des Gateways sollte bis spätestens 15. Oktober 2026 erfolgen, um Sicherheitsrisiken zu minimieren.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!