


Gigabud Trojaner nutzt Android Arbeitsprofile zur Tarnung
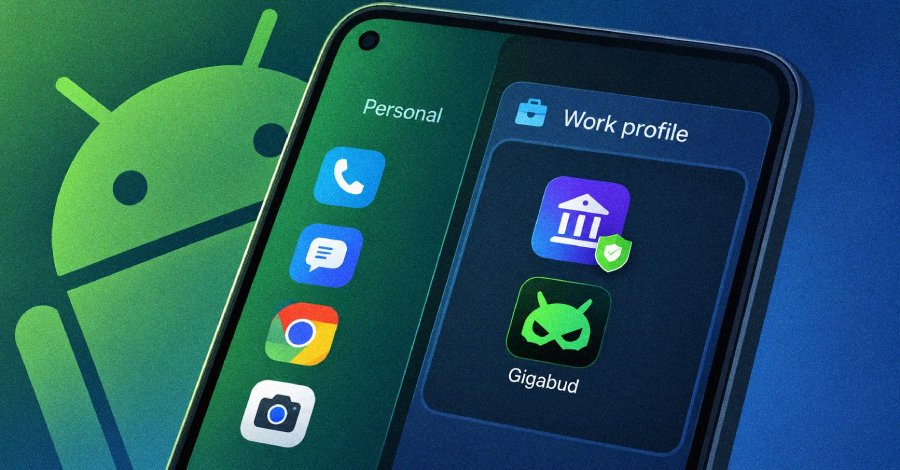
Der Gigabud Banking-Trojaner hat eine neue Methode entwickelt, um sich vor Sicherheitsprüfungen von Banking-Apps zu verstecken. Laut einem Bericht der Sicherheitsfirma Group-IB, veröffentlicht am 9. September 2026, installiert der Trojaner eine zweite Android-App, die ein Arbeitsprofil auf dem infizierten Gerät erstellt. Dieses Arbeitsprofil ist ein separater Bereich, der normalerweise für Unternehmensanwendungen reserviert ist und die darin enthaltenen Daten von den persönlichen Daten des Nutzers trennt. Die Funktionsweise des Trojaners ermöglicht es, eine manipulierte Version einer Banking-App innerhalb des Arbeitsprofils zu platzieren.
Diese Technik erschwert es Sicherheitssoftware, die schädliche App zu erkennen, da sie in einem Bereich operiert, der von den meisten Nutzern und Sicherheitslösungen als sicher angesehen wird. Die Verwendung von Arbeitsprofilen ist in Android weit verbreitet, um Unternehmensdaten zu schützen und die Nutzung von persönlichen und geschäftlichen Anwendungen zu trennen. Die Sicherheitsforscher von Group-IB haben festgestellt, dass diese Methode besonders effektiv ist, da viele Nutzer nicht erwarten, dass ihre Banking-Apps in einem Arbeitsprofil gefährdet sein könnten. Die Installation des Trojaners erfolgt in der Regel über gefälschte Anwendungen oder durch Phishing-Angriffe, die darauf abzielen, die Nutzer zur Installation der schädlichen Software zu verleiten. Ein weiterer besorgniserregender Aspekt ist, dass der Gigabud Trojaner nicht nur auf Android-Geräte abzielt, sondern auch in der Lage ist, sensible Informationen wie Anmeldedaten und Bankinformationen zu stehlen.
Die Malware kann sich in verschiedenen Formen präsentieren, was die Erkennung durch Sicherheitslösungen zusätzlich erschwert. Die Forscher warnen, dass die Bedrohung durch solche Trojaner in den kommenden Monaten zunehmen könnte, da Cyberkriminelle ständig neue Techniken entwickeln. Die Sicherheitsfirma hat empfohlen, dass Nutzer ihre Geräte regelmäßig auf verdächtige Aktivitäten überprüfen und nur Anwendungen aus vertrauenswürdigen Quellen installieren. Zudem sollten sie sicherstellen, dass ihre Sicherheitssoftware stets auf dem neuesten Stand ist, um sich vor solchen Bedrohungen zu schützen. Die Verwendung von Zwei-Faktor-Authentifizierung für Bankanwendungen wird ebenfalls als eine wichtige Maßnahme hervorgehoben.
Entdeckung des Gigabud Trojaners ist Teil eines größeren Trends, bei dem Cyberkriminelle zunehmend komplexe Methoden nutzen, um ihre Angriffe zu tarnen. Sicherheitsforscher haben in den letzten Monaten einen Anstieg von Malware-Angriffen festgestellt, die speziell darauf abzielen, Bankdaten zu stehlen. Diese Angriffe sind oft gut geplant und nutzen soziale Ingenieurtechniken, um das Vertrauen der Nutzer zu gewinnen. Die Gruppe von Sicherheitsforschern, die den Gigabud Trojaner untersucht hat, plant, ihre Erkenntnisse in einer umfassenden Studie zu veröffentlichen, die detaillierte Informationen über die Funktionsweise und Verbreitung dieser Malware enthalten wird. Diese Studie soll dazu beitragen, das Bewusstsein für die Bedrohungen durch Banking-Trojaner zu schärfen und effektive Gegenmaßnahmen zu entwickeln.
Die Sicherheitslage im Bereich mobiler Anwendungen bleibt angespannt, da immer mehr Nutzer auf digitale Bankdienstleistungen angewiesen sind. Laut einer aktuellen Umfrage nutzen über 70 % der Smartphone-Nutzer in Deutschland Banking-Apps, was sie zu einem attraktiven Ziel für Cyberkriminelle macht. Die Notwendigkeit, Sicherheitsmaßnahmen zu verstärken, wird von Experten als dringlich erachtet. Die Sicherheitsfirma Group-IB hat bereits mit verschiedenen Banken und Technologieanbietern zusammengearbeitet, um die Auswirkungen des Gigabud Trojaners zu minimieren. Diese Zusammenarbeit zielt darauf ab, Sicherheitslösungen zu entwickeln, die in der Lage sind, solche Bedrohungen frühzeitig zu erkennen und abzuwehren.
ersten Ergebnisse dieser Kooperationen sollen bis Ende des Jahres 2026 veröffentlicht werden. Die Entdeckung des Gigabud Trojaners und seiner neuen Tarnmethoden verdeutlicht die ständige Herausforderung, vor der Sicherheitsforscher und Nutzer stehen. Die Entwicklung von Malware, die sich in legitimen Anwendungen versteckt, erfordert eine kontinuierliche Anpassung der Sicherheitsstrategien. Experten betonen, dass die Sensibilisierung der Nutzer für solche Bedrohungen entscheidend ist, um die Sicherheit im digitalen Bankwesen zu gewährleisten. Die Sicherheitslücke, die durch den Gigabud Trojaner ausgenutzt wird, könnte potenziell Millionen von Nutzern betreffen, wenn keine geeigneten Maßnahmen ergriffen werden. Die Forscher von Group-IB schätzen, dass die Malware bereits in mehreren Ländern aktiv ist und sich schnell verbreitet. Die genaue Anzahl der betroffenen Geräte ist derzeit unbekannt, jedoch wird eine umfassende Untersuchung durchgeführt, um das Ausmaß der Bedrohung zu ermitteln.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!