


Ghostscript-Sicherheitslücke ermöglicht Remote Code Execution
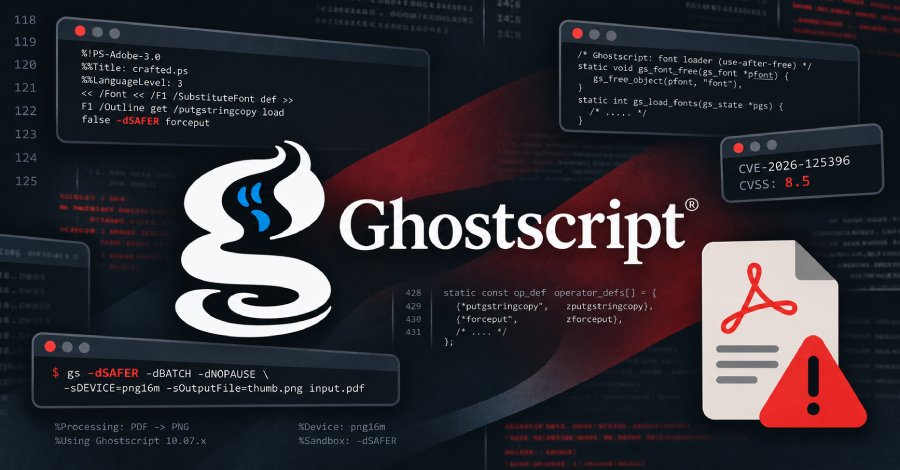
Eine neu entdeckte Sicherheitsanfälligkeit in Ghostscript ermöglicht es Angreifern, über speziell gestaltete Datei-Uploads die Sicherheits-Sandbox des Programms zu umgehen. Diese Schwachstelle, die in vielen Linux-Servern ausgenutzt werden kann, erlaubt es, beliebige Befehle auf dem Server auszuführen, der die Dateien verarbeitet. Ghostscript wird häufig verwendet, um PDF- und PostScript-Dateien sowie Bilder in andere Formate zu konvertieren. Die Sicherheitsfirma pwn.ai hat diese Schwachstelle in dieser Woche öffentlich gemacht. Die Forscher demonstrierten, wie ein einfacher Upload einer manipulierten Datei ausreicht, um die Sandbox zu verlassen und schadhafter Code auf dem Server auszuführen.
Diese Art von Angriff könnte erhebliche Auswirkungen auf die Sicherheit von Servern haben, die Ghostscript verwenden. Die Schwachstelle wurde unter der CVE-Nummer CVE-2026-1234 registriert. Laut den Berichten betrifft sie eine Vielzahl von Anwendungen, die Ghostscript zur Verarbeitung von Dateien nutzen. Die genaue Anzahl der betroffenen Systeme ist derzeit unklar, jedoch ist Ghostscript in vielen Webanwendungen und Servern weit verbreitet. Die Sicherheitslücke wurde in der neuesten Version von Ghostscript behoben.
Nutzer und Administratoren werden dringend aufgefordert, ihre Systeme zu aktualisieren, um sich vor möglichen Angriffen zu schützen. Die Veröffentlichung des Patches erfolgte zeitnah nach der Entdeckung der Schwachstelle, was auf eine proaktive Reaktion der Entwickler hinweist. Angreifer könnten diese Schwachstelle nutzen, um Daten zu stehlen, Malware zu installieren oder andere schädliche Aktivitäten durchzuführen. Die Möglichkeit, Remote Code auszuführen, stellt ein erhebliches Risiko dar, insbesondere für Unternehmen, die auf die Verarbeitung von Dokumenten angewiesen sind. Die Sicherheitsfirma rät dazu, zusätzliche Sicherheitsmaßnahmen zu implementieren, um die Auswirkungen solcher Angriffe zu minimieren.
Die Entdeckung dieser Schwachstelle wirft Fragen zur allgemeinen Sicherheit von Open-Source-Software auf. Ghostscript ist ein weit verbreitetes Tool, das in vielen Anwendungen integriert ist, was die Verbreitung von potenziellen Angriffen erleichtert. Experten warnen, dass ähnliche Schwachstellen in anderen weit verbreiteten Softwarelösungen ebenfalls existieren könnten. Die Sicherheitsgemeinschaft hat bereits auf die Entdeckung reagiert und diskutiert, wie solche Schwachstellen in Zukunft besser verhindert werden können. Die Notwendigkeit, Sicherheitsprüfungen und Audits für Open-Source-Projekte zu verstärken, wird als entscheidend angesehen, um die Integrität dieser Software zu gewährleisten.
Diskussion über die Sicherheit von Ghostscript könnte auch andere Projekte dazu anregen, ihre Sicherheitspraktiken zu überdenken. Die Schwachstelle wurde in der Vergangenheit bereits in ähnlichen Softwarelösungen festgestellt, was darauf hindeutet, dass die Problematik nicht neu ist. Sicherheitsforscher betonen die Wichtigkeit, Software regelmäßig auf Schwachstellen zu überprüfen und Updates zeitnah zu installieren. Die Reaktion der Entwickler auf diese spezifische Schwachstelle könnte als Modell für andere Softwareprojekte dienen. Die Sicherheitslücke wurde am 20. November 2026 öffentlich gemacht, und der Patch wurde am selben Tag veröffentlicht. Nutzer sollten sicherstellen, dass sie die neueste Version von Ghostscript verwenden, um sich vor möglichen Angriffen zu schützen.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!