


Forschung zeigt RCE-Exploits in Datenbanken
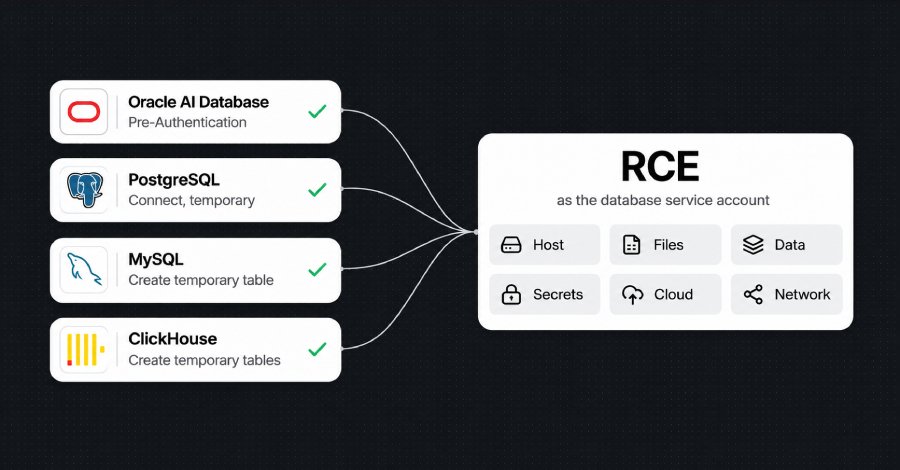
Ein Forscher hat kürzlich Sicherheitsanfälligkeiten in gängigen Datenbankmanagementsystemen wie PostgreSQL, MySQL und Oracle veröffentlicht. Diese Schwachstellen ermöglichen es, Remote Code Execution (RCE) durchzuführen, selbst wenn die verwendeten Datenbankkonten nur über geringe Berechtigungen verfügen. Die Ergebnisse wurden am 19. November 2026 veröffentlicht und zeigen, dass selbst Konten, die keinen Zugriff auf Anwendertabellen haben, in der Lage sind, Code auf dem Datenbankserver auszuführen. Die veröffentlichten Proof-of-Concept-Exploits nutzen spezifische Speicherbeschädigungsfehler im Engine-Code der SQL-Datenbanken aus.
Diese Fehler können durch reguläre SQL-Abfragen erreicht werden, was die Angriffsfläche erheblich vergrößert. Der Forscher hat die Schwachstellen in PostgreSQL, MySQL und ClickHouse demonstriert, während für Oracle eine separate Exploit-Kette präsentiert wurde, die keine speziellen Berechtigungen erfordert. Die Sicherheitsanfälligkeiten wurden als kritisch eingestuft, da sie es Angreifern ermöglichen, die Kontrolle über den Datenbankserver zu übernehmen. Dies könnte zu Datenverlust, unbefugtem Zugriff auf sensible Informationen oder sogar zu einer vollständigen Kompromittierung des Servers führen. Die Entdeckung dieser Schwachstellen wirft ernsthafte Fragen zur Sicherheit von Datenbankanwendungen auf, die in vielen Unternehmen weltweit eingesetzt werden.
Die betroffenen Datenbankanbieter wurden bereits über die Sicherheitsanfälligkeiten informiert. PostgreSQL, MySQL und Oracle haben in der Vergangenheit regelmäßig Sicherheitsupdates veröffentlicht, um ähnliche Probleme zu beheben. Die Forscher empfehlen, dass Administratoren ihre Systeme umgehend auf die neuesten Versionen aktualisieren, um sich vor möglichen Angriffen zu schützen. Die Entdeckung dieser Exploits könnte auch Auswirkungen auf die Entwicklung von Sicherheitsrichtlinien in Unternehmen haben. Viele Organisationen verlassen sich auf Datenbanken, um kritische Informationen zu speichern und zu verwalten.
Möglichkeit, dass selbst niedrig privilegierte Konten für Angriffe ausgenutzt werden können, könnte dazu führen, dass Unternehmen ihre Zugriffsrichtlinien überdenken und striktere Kontrollen einführen. Die Veröffentlichung der Exploits hat bereits in der Sicherheitsgemeinschaft für Aufsehen gesorgt. Experten warnen davor, dass Angreifer diese Schwachstellen schnell ausnutzen könnten, bevor Patches bereitgestellt werden. Die Dringlichkeit, Sicherheitsupdates zu implementieren, wird von vielen Fachleuten als höchste Priorität angesehen, um potenzielle Schäden zu minimieren. Die Sicherheitslücke betrifft nicht nur große Unternehmen, sondern auch kleine und mittelständische Betriebe, die häufig weniger Ressourcen für IT-Sicherheit aufwenden.
Die Forscher betonen, dass alle Organisationen, die diese Datenbanken verwenden, sich der Risiken bewusst sein sollten und geeignete Maßnahmen ergreifen müssen, um ihre Systeme zu schützen. Die genaue Anzahl der betroffenen Systeme ist derzeit unbekannt, jedoch wird geschätzt, dass Millionen von Datenbankinstanzen weltweit potenziell anfällig sind. Die Sicherheitslücke könnte auch Auswirkungen auf Cloud-Datenbankdienste haben, die auf diesen Technologien basieren. Die Forscher raten dazu, die Sicherheitsrichtlinien regelmäßig zu überprüfen und Schulungen für Mitarbeiter anzubieten, um das Bewusstsein für solche Bedrohungen zu schärfen. Die Sicherheitsanfälligkeiten wurden unter den CVE-IDs CVE-2026-XXXX für PostgreSQL, CVE-2026-YYYY für MySQL und CVE-2026-ZZZZ für Oracle registriert. Die genaue Veröffentlichung der Patches wird von den jeweiligen Anbietern erwartet, um die Schwachstellen zu beheben und die Sicherheit der Systeme zu gewährleisten.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!