


Elementor-Sicherheitslücke ermöglicht Übernahme von Webseiten
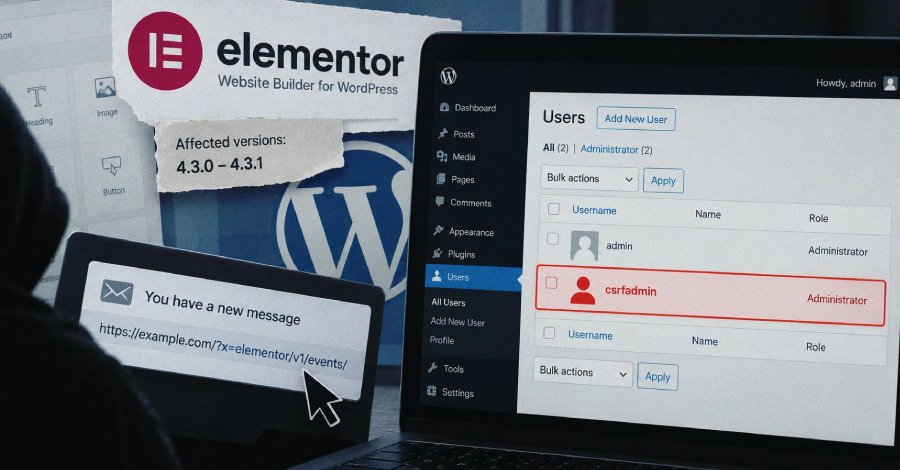
Eine schwerwiegende Sicherheitsanfälligkeit im Elementor Website Builder, einem beliebten WordPress-Plugin, wurde entdeckt. Diese Cross-Site Request Forgery (CSRF)-Schwachstelle ermöglicht es Angreifern, ohne Authentifizierung bösartige Administratoren-Konten zu erstellen und die Kontrolle über betroffene Webseiten zu übernehmen. Die Schwachstelle hat einen CVSS-Score von 8.8 auf einer Skala von 10 und betrifft spezifische Versionen des Plugins. Die Sicherheitsanfälligkeit wurde von Sicherheitsexperten identifiziert, die darauf hinweisen, dass die Schwachstelle durch das Klicken auf einen präparierten Link ausgenutzt werden kann. Dies bedeutet, dass ein ahnungsloser Administrator, der auf den Link klickt, unwissentlich die Kontrolle über seine Webseite an einen Angreifer übergeben könnte.
Die genaue Version des Plugins, die betroffen ist, wurde noch nicht veröffentlicht. Die Entwickler von Elementor haben bisher keine offizielle CVE-Nummer für diese Schwachstelle zugewiesen. Sicherheitsforscher empfehlen jedoch dringend, alle betroffenen Versionen des Plugins umgehend zu aktualisieren, um das Risiko eines Angriffs zu minimieren. Die genaue Anzahl der betroffenen Webseiten ist derzeit unbekannt, jedoch wird geschätzt, dass Elementor weltweit auf Millionen von Webseiten eingesetzt wird. Die Entdeckung dieser Schwachstelle kommt zu einem Zeitpunkt, an dem Cyberangriffe auf Webseiten und Online-Dienste zunehmen.
Laut dem Cybersecurity & Infrastructure Security Agency (CISA) gab es im Jahr 2025 einen Anstieg von 30 % bei den gemeldeten Sicherheitsvorfällen im Vergleich zum Vorjahr. Diese Zahlen verdeutlichen die Dringlichkeit, Sicherheitslücken in weit verbreiteter Software schnell zu beheben. Die Elementor-Entwickler haben angekündigt, dass sie an einem Patch arbeiten, um die Schwachstelle zu beheben. Bis zur Veröffentlichung des Updates wird empfohlen, die Nutzung des Plugins zu überdenken oder zusätzliche Sicherheitsmaßnahmen zu implementieren, um Webseiten zu schützen. Dazu gehört die Verwendung von Sicherheits-Plugins, die zusätzliche Schutzebenen bieten können.
Die Sicherheitsgemeinschaft hat bereits auf die Entdeckung reagiert und fordert Webseitenbetreiber auf, ihre Systeme regelmäßig auf Schwachstellen zu überprüfen. Experten raten dazu, die Protokolle der Webseiten zu überwachen, um verdächtige Aktivitäten frühzeitig zu erkennen. Ein schnelles Handeln kann helfen, potenzielle Schäden zu minimieren. Die Elementor-Sicherheitsanfälligkeit ist nicht die erste ihrer Art. In der Vergangenheit gab es bereits mehrere ähnliche Vorfälle, die die Notwendigkeit einer proaktiven Sicherheitsstrategie unterstreichen.
Webseitenbetreiber sollten sich bewusst sein, dass die Sicherheit ihrer Plattformen von der regelmäßigen Aktualisierung ihrer Software abhängt. Die genaue Veröffentlichung des Patches wird von Elementor noch bekannt gegeben. Sicherheitsexperten empfehlen, die offiziellen Kanäle des Unternehmens zu verfolgen, um über Updates informiert zu bleiben. Die Schwachstelle könnte, wenn sie nicht behoben wird, erhebliche Auswirkungen auf die Sicherheit von Webseiten haben, die auf Elementor angewiesen sind. Die Sicherheitslücke könnte potenziell Tausende von Webseiten gefährden, die auf Elementor setzen. Laut Schätzungen nutzen über 5 Millionen Webseiten das Plugin, was die Dringlichkeit der Situation verdeutlicht.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!