


DNS-Hijacking durch SlippyNunchucks entdeckt
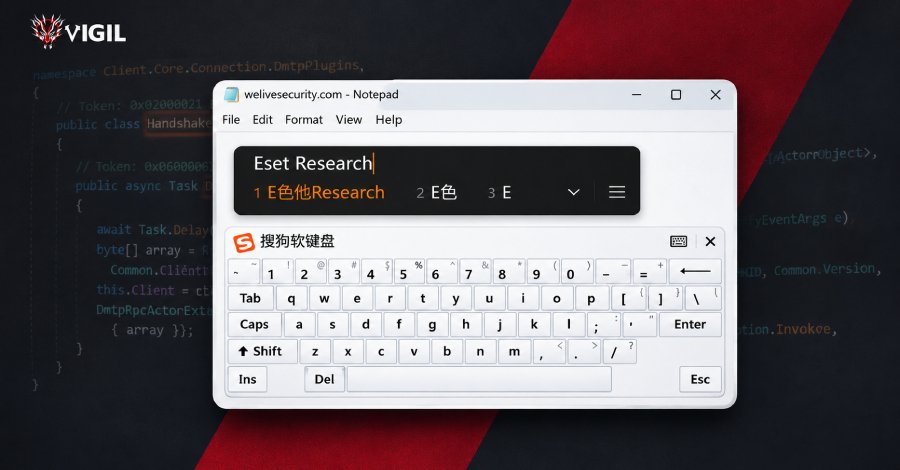
Ein als SlippyNunchucks bekannter, China-verbundener Bedrohungsakteur hat eine Operation zum Hijacking von Domain Name System (DNS) Anfragen gestartet. Diese Angriffe nutzen unsichere HTTP-Kommunikationen in der Windows-Version der Sogou Input Method. Die Kampagne wurde erstmals am 1. Juli 2026 beobachtet und zielt darauf ab, ein Implantat namens DarkVigil (auch bekannt als FDMTP) zu verbreiten. Die Angreifer nutzen Schwachstellen in der Sogou Input Method, um DNS-Anfragen umzuleiten.
Dies ermöglicht es ihnen, schadhafte Software auf den Zielsystemen zu installieren. Die Sogou Input Method ist eine weit verbreitete Eingabemethode in China, die von Millionen von Nutzern verwendet wird, was die Reichweite der Angriffe erheblich erhöht. Analysen zeigen, dass die Angriffe gezielt auf Organisationen in verschiedenen Sektoren abzielen, darunter Bildung, Technologie und Regierungsbehörden. Die Hintergründe der Angriffe deuten auf eine umfassende Überwachungsstrategie hin, die darauf abzielt, sensible Informationen zu sammeln und die Netzwerksicherheit zu gefährden. Die DarkVigil-Backdoor ermöglicht es den Angreifern, vollständige Kontrolle über die kompromittierten Systeme zu erlangen.
Diese Art von Malware kann Daten stehlen, Überwachungsfunktionen aktivieren und weitere schädliche Software nachladen. Experten warnen, dass die Bedrohung durch solche Implantate in der aktuellen Cyberlandschaft erheblich zugenommen hat. Die Sicherheitsgemeinschaft hat bereits Maßnahmen ergriffen, um die Auswirkungen dieser Angriffe zu minimieren. Unternehmen werden dringend geraten, ihre Systeme auf die neuesten Sicherheitsupdates zu überprüfen und sicherzustellen, dass alle verwendeten Softwareversionen auf dem neuesten Stand sind. Insbesondere sollten Nutzer der Sogou Input Method ihre Systeme auf Anzeichen von Kompromittierung überwachen.
Die Entdeckung dieser Angriffe hat auch zu einer verstärkten Diskussion über die Notwendigkeit von sichereren Kommunikationsprotokollen geführt. Experten betonen, dass die Verwendung von HTTPS anstelle von HTTP entscheidend ist, um solche Angriffe zu verhindern. Die Implementierung von Sicherheitsmaßnahmen könnte dazu beitragen, die Angriffsfläche für Bedrohungsakteure wie SlippyNunchucks zu verringern. Die chinesische Regierung hat sich bisher nicht zu den Vorwürfen geäußert. Die internationale Gemeinschaft beobachtet die Situation genau, da solche Cyberangriffe potenziell weitreichende Auswirkungen auf die globale Sicherheit haben können.
Reaktionen auf diese Vorfälle könnten auch die diplomatischen Beziehungen zwischen China und anderen Ländern beeinflussen. Die Sicherheitslücke, die durch diese Angriffe ausgenutzt wird, könnte auch andere Softwareprodukte betreffen, die ähnliche unsichere Kommunikationsprotokolle verwenden. Unternehmen sind aufgefordert, ihre Sicherheitsrichtlinien zu überprüfen und gegebenenfalls anzupassen, um zukünftige Angriffe zu verhindern. Die genaue Anzahl der betroffenen Systeme ist derzeit noch unklar. Die Kampagne von SlippyNunchucks ist ein weiteres Beispiel für die wachsende Bedrohung durch staatlich unterstützte Hackergruppen.
Die Angriffe verdeutlichen die Notwendigkeit für Unternehmen, proaktive Sicherheitsmaßnahmen zu ergreifen und sich auf mögliche Cyberbedrohungen vorzubereiten. Die Sicherheitsforschung wird weiterhin intensiv verfolgt, um die Methoden dieser Angreifer besser zu verstehen. Die Sicherheitsbehörden empfehlen, regelmäßig Schulungen zur Cybersicherheit für Mitarbeiter durchzuführen, um das Bewusstsein für solche Bedrohungen zu schärfen. Die Implementierung von mehrstufigen Authentifizierungsprozessen kann ebenfalls dazu beitragen, die Sicherheit zu erhöhen. Die Angriffe von SlippyNunchucks sind ein Weckruf für viele Organisationen, ihre Sicherheitsstrategien zu überdenken.
Kampagne wird weiterhin beobachtet, und Sicherheitsforscher arbeiten daran, die genauen Techniken und Taktiken der Angreifer zu entschlüsseln. Die Bedrohung durch DarkVigil bleibt bestehen, und es wird erwartet, dass weitere Informationen über die Angriffe in den kommenden Wochen veröffentlicht werden. Die Sicherheitslücke, die durch diese Angriffe ausgenutzt wird, ist ein ernstes Problem, das sofortige Aufmerksamkeit erfordert. Die Sicherheitslücke in der Sogou Input Method könnte potenziell Millionen von Nutzern betreffen, was die Dringlichkeit der Situation unterstreicht. Experten schätzen, dass die Anzahl der betroffenen Systeme in den kommenden Wochen weiter steigen könnte, wenn die Angreifer ihre Kampagne ausweiten.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!