


Cyberattacke auf LMU München: Daten von Studierenden erbeutet
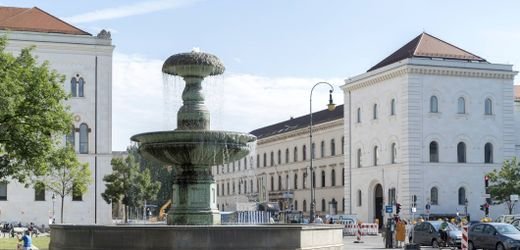
Die Ludwig-Maximilians-Universität (LMU) in München ist Ziel einer Cyberattacke geworden, bei der sensible Daten von Studierenden erbeutet wurden. Die Angreifer haben Adressen, Bankdaten und frühere Bildungsabschlüsse entwendet. Die Universität hat die betroffenen Studierenden informiert und Maßnahmen zur Schadensbegrenzung eingeleitet. Die Cyberattacke wurde am 21. September 2026 entdeckt.
IT-Abteilung der LMU stellte fest, dass unbefugte Zugriffe auf die Datenbank stattgefunden hatten. Die Universität hat daraufhin sofortige Sicherheitsmaßnahmen ergriffen, um weitere Zugriffe zu verhindern und die Integrität der Systeme zu überprüfen. Die LMU hat in einer Mitteilung betont, dass die Sicherheit der Daten ihrer Studierenden höchste Priorität hat. Dennoch gibt es Kritik an der zögerlichen Kommunikation der Universität. Viele Studierende äußerten sich besorgt über die späte Information und die unzureichende Transparenz bezüglich der Vorfälle.
Die Universität hat eine Hotline eingerichtet, um Fragen der betroffenen Studierenden zu beantworten. Zudem wird empfohlen, dass die Studierenden ihre Bankdaten und Passwörter überprüfen und gegebenenfalls ändern. Experten warnen, dass solche Datenmissbräuche zu Identitätsdiebstahl führen können. Die LMU hat auch externe IT-Sicherheitsexperten hinzugezogen, um die Ursachen der Sicherheitslücke zu ermitteln. Erste Analysen deuten darauf hin, dass die Angreifer möglicherweise durch Phishing-Angriffe Zugang zu den Systemen erhalten haben.
Universität plant, die Sicherheitsinfrastruktur zu verbessern und Schulungen für Mitarbeiter und Studierende anzubieten. Die Cyberattacke auf die LMU ist nicht der erste Vorfall dieser Art in Deutschland. In den letzten Jahren haben zahlreiche Bildungseinrichtungen ähnliche Angriffe erlebt. Laut einer Studie des Bundesamtes für Sicherheit in der Informationstechnik (BSI) sind Bildungseinrichtungen besonders anfällig für Cyberangriffe, da sie oft über veraltete Systeme verfügen. Die LMU hat angekündigt, die Ergebnisse der Sicherheitsuntersuchungen öffentlich zu machen, um das Vertrauen der Studierenden zurückzugewinnen.
Die Universität plant, bis Ende des Jahres 2026 einen umfassenden Bericht über die Vorfälle und die ergriffenen Maßnahmen zu veröffentlichen. Die Vorfälle werfen auch Fragen zur allgemeinen IT-Sicherheit an Hochschulen auf. Experten fordern eine verstärkte Zusammenarbeit zwischen Bildungseinrichtungen und Sicherheitsbehörden, um solche Angriffe in Zukunft besser abwehren zu können. Die LMU hat bereits Gespräche mit anderen Universitäten initiiert, um Erfahrungen auszutauschen und gemeinsame Sicherheitsstandards zu entwickeln. Die LMU hat sich verpflichtet, die betroffenen Studierenden über alle Entwicklungen auf dem Laufenden zu halten.
Universität plant, regelmäßige Updates über den Fortschritt der Sicherheitsmaßnahmen und die Ergebnisse der Untersuchungen zu veröffentlichen. Die ersten Informationen sollen bereits in der kommenden Woche bereitgestellt werden. Die Cyberattacke hat auch die Diskussion über Datenschutz und Datensicherheit an Hochschulen neu entfacht. Studierende und Mitarbeiter fordern mehr Transparenz und bessere Schutzmaßnahmen. Die LMU hat angekündigt, die bestehenden Datenschutzrichtlinien zu überprüfen und gegebenenfalls anzupassen.
Die Universität hat die Studierenden aufgefordert, wachsam zu sein und verdächtige Aktivitäten zu melden. Die IT-Abteilung der LMU arbeitet daran, die Systeme zu sichern und die Datenintegrität wiederherzustellen. Bislang sind keine weiteren Details zu den Angreifern oder deren Motiven bekannt. Die LMU hat am 22.
September 2026 eine Pressekonferenz einberufen, um über die Situation zu informieren. Der Präsident der Universität, Prof. Dr. Bernd Huber, äußerte sich besorgt über die Vorfälle und betonte die Notwendigkeit, die Sicherheitsvorkehrungen zu verstärken.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!