


Cyberangriffe auf Check Point Gateways: TSGA Backdoor entdeckt
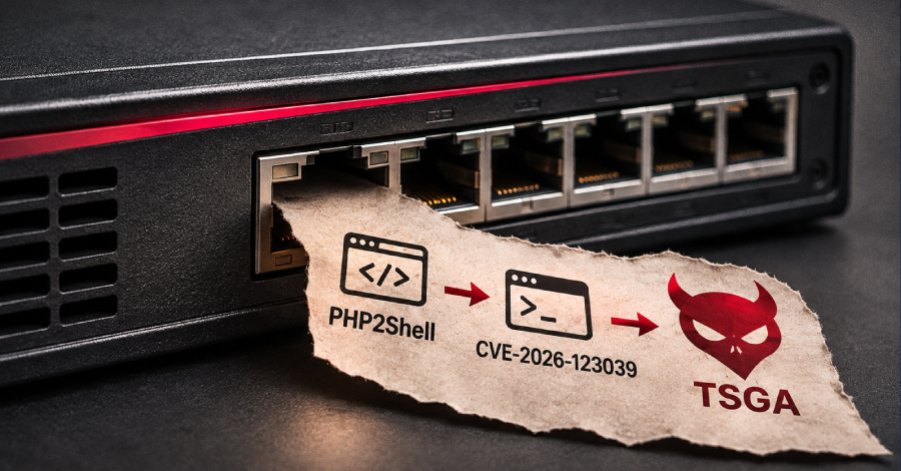
Ein unbekannter Bedrohungsakteur hat seit dem 30. Oktober 2026 ungeschützte Check Point Security Gateways angegriffen. Die Angriffe zielen auf israelische Organisationen ab und nutzen Schwachstellen in der PHP2Shell-Software, um initialen Zugriff zu erlangen. Nach der ersten Kompromittierung wird eine bisher nicht gemeldete lokale Privilegieneskalationsanfälligkeit im Gaia OS ausgenutzt, um eine Backdoor namens TSGA zu installieren. Die Sicherheitsfirma Check Point hat die Aktivitäten der Angreifer dokumentiert und warnt vor den potenziellen Folgen dieser Angriffe.
Die PHP2Shell-Schwachstellen ermöglichen es Angreifern, die Kontrolle über die betroffenen Systeme zu übernehmen, was zu einem erheblichen Sicherheitsrisiko führt. Die genaue Anzahl der betroffenen Systeme ist derzeit unbekannt, jedoch wird von einer breiteren Zielgruppe ausgegangen. Die TSGA Backdoor ermöglicht es den Angreifern, auf sensible Daten zuzugreifen und möglicherweise weitere Malware zu installieren. Die Angreifer scheinen gezielt Organisationen in Israel ins Visier genommen zu haben, was auf eine mögliche politische Motivation hindeutet. Check Point hat die betroffenen Unternehmen informiert und empfiehlt dringend, alle Systeme auf die neuesten Sicherheitsupdates zu überprüfen.
Schwachstellen in PHP2Shell sind nicht neu, jedoch wurde die Kombination mit der lokalen Privilegieneskalation im Gaia OS bisher nicht ausgenutzt. Diese Entdeckung wirft Fragen zur Sicherheit von Check Point-Produkten auf, die in vielen Unternehmen weltweit eingesetzt werden. Die Sicherheitsfirma hat bereits Maßnahmen ergriffen, um die betroffenen Systeme zu schützen und die Schwachstellen zu beheben. Die Angriffe sind Teil einer wachsenden Zahl von Cybervorfällen, die auf kritische Infrastrukturen abzielen. Experten warnen, dass solche Angriffe in Zukunft zunehmen könnten, insbesondere wenn Unternehmen nicht proaktiv ihre Sicherheitsmaßnahmen verbessern.
Die Bedrohung durch Cyberangriffe hat in den letzten Jahren erheblich zugenommen, was die Notwendigkeit verstärkt, Sicherheitsprotokolle regelmäßig zu überprüfen und zu aktualisieren. Die Sicherheitslücke in Gaia OS wurde nicht näher spezifiziert, jedoch ist bekannt, dass sie es Angreifern ermöglicht, ihre Privilegien auf kompromittierten Systemen zu erhöhen. Dies könnte zu einem vollständigen Systemzugriff führen, was die Gefährdung der Datenintegrität und -vertraulichkeit zur Folge hat. Check Point hat bereits ein Update zur Behebung dieser Schwachstelle angekündigt. Die Vorfälle haben auch die Aufmerksamkeit von Regierungsbehörden auf sich gezogen, die die Sicherheitslage in der Region überwachen.
israelische Cyber-Sicherheitsbehörde hat eine Warnung herausgegeben und Unternehmen aufgefordert, ihre Systeme zu härten und verdächtige Aktivitäten zu melden. Die Behörde betont die Wichtigkeit von Schulungen für Mitarbeiter, um Phishing-Angriffe und andere Social-Engineering-Techniken zu erkennen. Die Entdeckung dieser Angriffe und der damit verbundenen Schwachstellen unterstreicht die Herausforderungen, vor denen Unternehmen im Bereich der Cybersicherheit stehen. Die Notwendigkeit, Sicherheitslösungen kontinuierlich zu evaluieren und anzupassen, wird immer dringlicher. Check Point hat angekündigt, weitere Informationen über die Angriffe und die ergriffenen Maßnahmen zur Verfügung zu stellen. Die Sicherheitslücke in PHP2Shell trägt die CVE-Nummer CVE-2026-XXXX, die genaue Zahl der betroffenen Systeme wird derzeit ermittelt.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!