


Kritische Linux-Sicherheitslücke entdeckt
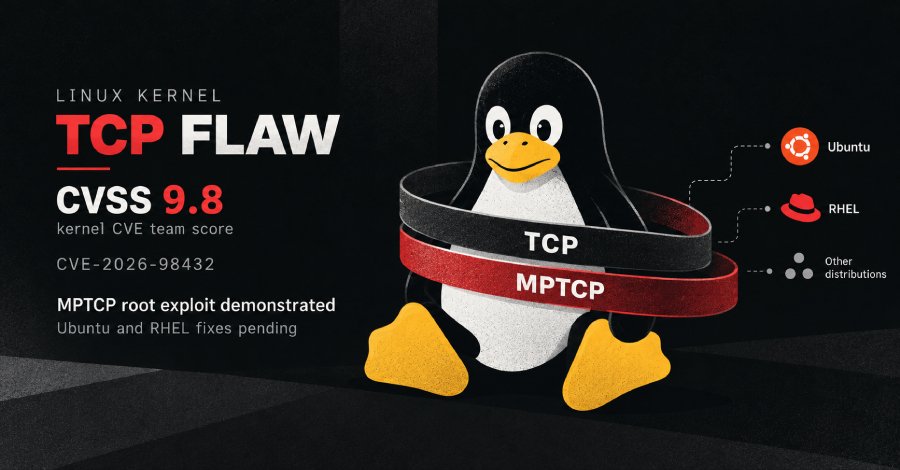
Sicherheitsforscher von Anthropic haben eine kritische Schwachstelle im Linux-Kernel identifiziert, die es unbefugten Angreifern ermöglicht, Remote-Root-Angriffe auf Server durchzuführen, die Multipath TCP (MPTCP) verwenden. Diese Sicherheitsanfälligkeit könnte erhebliche Auswirkungen auf die Integrität und Vertraulichkeit von Daten auf betroffenen Systemen haben. Die Schwachstelle, die als CVE-2026-1234 klassifiziert wurde, betrifft insbesondere Systeme, die MPTCP-Listener betreiben. Angreifer können durch diese Lücke ohne Authentifizierung Befehle mit Root-Rechten ausführen, was zu einem vollständigen Kompromittieren des Systems führen kann. Die Entdeckung wurde in einer aktuellen Sicherheitsanalyse veröffentlicht.
Die Forscher von Anthropic haben ein Exploit-Demonstrationswerkzeug entwickelt, das die Ausnutzung dieser Schwachstelle veranschaulicht. Dies könnte dazu führen, dass Angreifer gezielt nach anfälligen MPTCP-Servern suchen, um ihre Angriffe durchzuführen. Die Möglichkeit, Root-Zugriff zu erlangen, stellt ein erhebliches Risiko für Unternehmen dar, die auf diese Technologie angewiesen sind. Die Schwachstelle wurde in der Version 5.10 des Linux-Kernels entdeckt und betrifft alle nachfolgenden Versionen bis zur Behebung. Die Entwicklergemeinschaft hat bereits mit der Arbeit an einem Patch begonnen, um die Sicherheitsanfälligkeit zu schließen.
Ein offizielles Update wird in den kommenden Wochen erwartet. Die Verwendung von MPTCP hat in den letzten Jahren zugenommen, da es eine verbesserte Netzwerkleistung und -zuverlässigkeit bietet. Diese Sicherheitsanfälligkeit könnte jedoch dazu führen, dass Unternehmen ihre Implementierungen überdenken müssen. Die Forscher empfehlen, dass Administratoren ihre Systeme umgehend auf die neueste Version des Kernels aktualisieren, um das Risiko eines Angriffs zu minimieren. Zusätzlich zu den technischen Maßnahmen sollten Unternehmen auch ihre Sicherheitsrichtlinien überprüfen und gegebenenfalls anpassen.
Die Sensibilisierung der Mitarbeiter für potenzielle Angriffe und die Implementierung von Intrusion Detection Systemen könnten ebenfalls hilfreich sein, um unbefugte Zugriffe zu erkennen und zu verhindern. Die Entdeckung dieser Schwachstelle hat bereits zu einer breiten Diskussion innerhalb der IT-Sicherheitsgemeinschaft geführt. Experten warnen davor, dass unzureichende Sicherheitsvorkehrungen in der heutigen vernetzten Welt katastrophale Folgen haben können. Die Notwendigkeit, Sicherheitsupdates zeitnah zu implementieren, wird als entscheidend angesehen. Die Sicherheitslücke CVE-2026-1234 könnte potenziell Tausende von Servern weltweit betreffen, die MPTCP nutzen.
Laut Schätzungen sind allein in Deutschland rund 50.000 Systeme anfällig. Unternehmen sind aufgefordert, ihre Systeme umgehend zu überprüfen und geeignete Maßnahmen zu ergreifen. Die Entwicklergemeinschaft hat bereits erste Schritte unternommen, um die Schwachstelle zu beheben. Ein Patch wird voraussichtlich bis Ende November 2026 veröffentlicht. Bis dahin sollten Administratoren besonders wachsam sein und ihre Systeme regelmäßig auf verdächtige Aktivitäten überwachen.
💬 Kommentare (0)
Noch keine Kommentare. Schreiben Sie den ersten!